Kategorie: Datenschutz

Datenschutz und alles zur Datenschutzgrundverordnung (DSGVO), dem Bundesdatenschutzgesetz (BDSG) und dem Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG)

  • M365 im Oktober 2026: Drei Änderungen, bei denen sich die Schalter selbst ändern

    M365 im Oktober 2026: Drei Änderungen, bei denen sich die Schalter selbst ändern

    Microsoft hat im Oktober 163 Änderungen im Message Center veröffentlicht, 23 davon sind für deutsche Betriebsräte relevant. Drei stechen heraus, und bei ihnen geht es nicht um neue Funktionen, sondern um die Schalter, mit denen Funktionen gesteuert werden. Ein bekannter Schalter verschwindet und wird durch zwei neue ersetzt. Ein neuer Schalter kommt, und er steht auf erlaubt. Ein Schalter, mit dem man bisher Nein sagen konnte, entfällt ganz. Vereinbarungen beziehen sich fast immer auf Schalter. Wenn sich die Schalter ändern, ändert sich auch, was eine Vereinbarung tatsächlich regelt.

    1. Die Copilot-Richtlinie für Teams-Besprechungen wird aufgeteilt (MC1532253)

    Was passiert: Die bisherige Copilot-Richtlinie für Teams-Besprechungen wird durch zwei neue Richtlinien ersetzt. MeetingAI steuert, ob Copilot, Facilitator, Intelligent Recap und weitere KI-Funktionen in Besprechungen verfügbar sind. TranscriptionWithMeetingAI steuert, ob beim Einschalten der KI automatisch auch die Transkription startet. In den Besprechungsoptionen kommen die Einstellungen Who can manage AI, Who can use AI und Start Transcription with AI hinzu. Microsoft überführt bestehende Einstellungen einmalig und will das bisherige Verhalten erhalten. Danach lässt sich die alte Copilot-Richtlinie nicht mehr direkt ändern. Ausrollung ab Mitte November bis Anfang Dezember 2026.

    Warum das brennt: Viele Vereinbarungen zu Copilot in Besprechungen enthalten eine Formulierung wie: Copilot nur mit gespeichertem Transkript. Das war technisch eine einzige Einstellung, und sie verknüpfte zwei Dinge miteinander. Diese Verknüpfung wird aufgelöst. Künftig sind KI und Transkription zwei getrennte Schalter, und die Kombination KI ohne Transkript ist ausdrücklich vorgesehen. Ein Intelligent Recap kann dann auch in Besprechungen entstehen, in denen niemand eine Transkription gestartet hat. Für die Beschäftigten soll sich zunächst nichts ändern. Genau deshalb fällt die Änderung leicht durch das Raster.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Stand vor der Umstellung festhalten: Lassen Sie sich die heutige Copilot-Richtlinie zeigen und notieren Sie die Werte. Nur so lässt sich später prüfen, ob die automatische Übertragung das vereinbarte Verhalten tatsächlich erhalten hat.
    2. Nach der Umstellung vergleichen: Ein kurzer Abgleich, sobald die neuen Richtlinien im Mandanten sichtbar sind, genügt. Er dauert Minuten und erspart spätere Diskussionen.
    3. Begriffe in der Vereinbarung anpassen: Wo die Copilot-Richtlinie genannt ist, gehören künftig MeetingAI und TranscriptionWithMeetingAI hin. Sonst verweist die Regelung auf eine Einstellung, die sich nicht mehr ändern lässt.
    4. Recap ohne Transkript bewusst entscheiden: Diese Variante gab es bisher nicht. Ob sie gewollt ist, sollte eine Entscheidung sein und kein Nebeneffekt.
    5. Who can use AI klären: Die neue Option erlaubt es, die KI-Nutzung in einer Besprechung auf bestimmte Teilnehmende zu beschränken. Das ist ein Werkzeug, das sich für eine faire Regelung gut nutzen lässt.

    2. Ab dem 4. November dürfen alle Beschäftigten Agenten anlegen (MC1506733)

    Was passiert: Microsoft Entra ändert die Voreinstellung dafür, wer Agent Blueprints anlegen darf, also die Vorlagen, aus denen KI-Agenten mit eigener Identität entstehen. Ab dem 4. November 2026 können das auch Beschäftigte ohne besondere Administratorrolle, sofern die Administration die neue Einstellung Users can create agent blueprints nicht abschaltet. Bestehende Agenten sind nicht betroffen. Die Einstellung lässt sich schon vor dem Stichtag setzen.

    Warum das brennt: Der Stichtag ist knapp, und die Voreinstellung lautet: erlaubt. Agenten sind keine Dokumente oder Chats, sie haben eine eigene Identität im Verzeichnis und können im Auftrag von Menschen handeln und Daten verarbeiten. Bisher war ihre Erstellung an eine Rolle gebunden, und damit an eine Person, die Verantwortung trägt. Diese Bindung fällt weg, wenn niemand den Schalter umlegt. Die Mitbestimmung über einen einzelnen Agenten setzt voraus, dass man von ihm weiß. Wenn jede Person Agenten anlegen kann, wird diese Voraussetzung brüchig.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Heute nachfragen: Wie steht der Schalter, und ist eine Entscheidung geplant? Ein kurzer Anruf bei der IT reicht.
    2. Schrittweise statt flächendeckend: Solange es keine Regeln für eigene Agenten gibt, ist die Einstellung Nein die einfachere Ausgangslage. Freigeben lässt sich später immer noch.
    3. Rolle statt Allgemeinrecht: Microsoft bietet eine eigene Rolle für Agentenentwickler an. Eine kleine, benannte Gruppe mit dieser Rolle ist leichter zu begleiten als die gesamte Belegschaft.
    4. Bestand erheben: Lassen Sie sich zeigen, welche Agenten es heute schon gibt. Das macht die Diskussion konkret und meist kleiner als befürchtet.
    5. Verantwortung festlegen: Für jeden Agenten sollte eine Person benannt sein, die für seinen Zweck einsteht. Diese Regel ist einfacher zu vereinbaren, bevor die ersten hundert Agenten existieren.

    3. GitHub-Copilot-Kennzahlen werden ohne Zustimmung eingeschaltet (MC1523085)

    Was passiert: In Viva Insights mussten Kennzahlen zu GitHub Copilot bisher über eine Vorschau-Einstellung bewusst eingeschaltet werden. Diese Einstellung entfällt. Ab Mitte November erscheinen die Kennzahlen standardmäßig im Verbrauchsdashboard, gemeinsam mit den Werten zu Microsoft 365 Copilot. Zugriff haben globale Administratoren, Insights-Analysten mit globalem Zugriff und Führungskräfte mit Zugang zu den Verbrauchsauswertungen. Wer bisher nicht zugestimmt hatte, sieht die Kennzahlen trotzdem, sofern die Berechtigung für die Berichte besteht. Ausrollung bis Mitte Dezember 2026.

    Warum das brennt: Hier wird aus einer Zustimmung ein Standard, und die Möglichkeit, Nein zu sagen, verschwindet gleich mit. Betroffen ist eine Berufsgruppe, deren Arbeit sich besonders leicht in Zahlen fassen lässt. Microsoft spricht von einer gemeinsamen Sicht auf Entwickler und Wissensarbeiter, was praktisch heißt: Die KI-Nutzung beider Gruppen landet im selben Dashboard, und Führungskräfte sehen sie. Entwicklerteams sind zudem oft klein. Eine Auswertung, die für eine große Abteilung zusammengefasst wirkt, kann bei fünf Personen sehr persönlich werden.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Betroffenheit klären: Wird im Haus GitHub Copilot genutzt, und wenn ja, von wie vielen Personen? Ist die Antwort nein, ist das Thema erledigt.
    2. Mindestgruppengröße prüfen: Viva Insights zeigt Auswertungen erst ab einer bestimmten Gruppengröße. Diese Zahl ist bei kleinen Teams die eigentliche Schutzvorkehrung.
    3. Führungskräftezugang ansehen: Wer hat heute Zugang zu den Verbrauchsauswertungen? Dieser Kreis sieht ab Mitte November auch die GitHub-Werte.
    4. Zweck festhalten: Einführung begleiten ja, Leistung einzelner Entwickler vergleichen nein. Dieser Satz trägt mehr als jede technische Einstellung.
    5. Beschäftigte informieren: Wer mit GitHub Copilot arbeitet, sollte wissen, dass die Nutzung künftig in Viva Insights erscheint. Eine kurze Mitteilung reicht.

    Was noch im Oktober-Newsletter steht

    20 weitere Einträge. Drei davon verdienen einen zweiten Blick. Führungskräfte können in Viva Insights künftig selbst Auswertungen veröffentlichen (MC1489942), auch entlang der Führungshierarchie und mit regelmäßiger Aktualisierung. Bisher saß dazwischen eine Analystin oder ein Analyst, und diese Zwischenstufe war oft die Stelle, an der vereinbarte Regeln tatsächlich angewendet wurden. Defender macht Aktivitäten in Teams-Besprechungen in der Sicherheitssuche auswertbar (MC1532241), einschließlich einer Verknüpfung zum Besprechungschat und einer Weitergabe an Microsoft Sentinel. Für die Untersuchung von Vorfällen das richtige Werkzeug, für alles andere nicht gedacht. Und eine gute Nachricht: Telefonteilnehmer in Einzelgesprächen können der Aufzeichnung künftig ausdrücklich zustimmen oder sie ablehnen (MC1530950). Damit schließt sich eine Lücke, die gerade im Kundenkontakt bestand.

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, was sich einstellen lässt und wer im Haus das bewerten muss. Die rechtliche Bewertung bleibt dort, wo sie hingehört.

    Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

  • Fallbeispiel aus der Beratungspraxis – Details zum Schutz des Mandanten verfremdet.

    Fallbeispiel aus der Beratungspraxis – Details zum Schutz des Mandanten verfremdet.

    KI-Protokoll mit Gästen: Wenn Copilot im Kundentermin mitschreibt

    KI-Assistenten in Videokonferenzen sind in vielen Unternehmen still und leise zum Standard geworden. Intern fällt das kaum auf. Heikel wird es, sobald Personen am Tisch sitzen, die nicht zum eigenen Unternehmen gehören.

    Die Ausgangslage

    Ein mittelständisches Dienstleistungsunternehmen hatte Copilot in Microsoft Teams für den Vertrieb freigeschaltet. Die Mitarbeitenden waren begeistert: Nach jedem Kundentermin lagen Zusammenfassung, Aufgabenliste und Transkript automatisch vor.

    Dann meldete sich ein Geschäftspartner. Er hatte während eines Termins den Hinweis auf die laufende Transkription bemerkt, war vorher nicht gefragt worden und verlangte Auskunft, was mit seinen Äußerungen geschieht, sowie deren Löschung. Kurz darauf fragte auch der Betriebsrat nach, ob die KI-Zusammenfassungen zur Leistungsbewertung genutzt würden.

    Aus einer Komfortfunktion war innerhalb einer Woche ein Datenschutzvorgang mit drei Beteiligten geworden.

    Warum das Thema heikler ist, als es aussieht

    KI-Transkription berührt gleich mehrere Rechtsgebiete, die in der Praxis selten zusammen gedacht werden.

    • Strafrecht: § 201 StGB schützt das nichtöffentlich gesprochene Wort. Ob eine Live-Transkription ohne gespeicherte Tonspur bereits eine „Aufnahme“ ist, ist nicht abschließend geklärt. Wer hier auf eine günstige Auslegung setzt, trägt das Risiko selbst.
    • Rechtsgrundlage: Für Externe kommt im Kern nur eine Einwilligung oder ein sauber begründetes berechtigtes Interesse in Betracht (Art. 6 Abs. 1 lit. a bzw. f DSGVO). Ein Hinweisbanner im Meeting ersetzt keines von beidem.
    • Informationspflichten: Geschäftspartner müssen nach Art. 13 DSGVO vor der Verarbeitung wissen, was mit ihren Äußerungen passiert, wo sie gespeichert werden und wie lange.
    • Richtigkeit: Eine KI-Zusammenfassung ist eine Interpretation. Ordnet sie Aussagen falsch zu oder verkürzt sie sinnentstellend, entstehen unrichtige personenbezogene Daten (Art. 5 Abs. 1 lit. d DSGVO), die weitergegeben und archiviert werden.
    • Beschäftigtendatenschutz: Zusammenfassungen machen sichtbar, wer wie viel gesprochen und was zugesagt hat. Damit ist die Funktion objektiv zur Leistungs- und Verhaltenskontrolle geeignet, und der Betriebsrat hat nach § 87 Abs. 1 Nr. 6 BetrVG mitzubestimmen.
    • Besondere Kategorien: In Bewerbungs-, Personal- oder Beratungsgesprächen fallen schnell Gesundheits- oder andere sensible Angaben an (Art. 9 DSGVO). Diese landen dann ungefiltert im Transkript.

    Hinzu kommt die Frage, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO nötig ist. Bei systematischer Auswertung von Gesprächen mit KI spricht vieles dafür.

    Unsere Herangehensweise

    Wir haben die Funktion nicht verboten, sondern gemeinsam mit dem Mandanten einen geordneten Rahmen geschaffen. Das Vorgehen lief in vier Schritten.

    1. Akute Anfrage sauber abarbeiten. Zuerst haben wir das Auskunfts- und Löschersuchen des Geschäftspartners fristgerecht beantwortet. Dazu mussten wir klären, wo Transkript, Aufzeichnung und KI-Zusammenfassung technisch abgelegt waren und wer darauf Zugriff hatte. Das war aufwändiger als erwartet, weil die Artefakte an mehreren Stellen im Tenant lagen.
    2. Bestandsaufnahme im Tenant. Anschließend haben wir die tatsächliche Konfiguration geprüft: Welche Richtlinien gelten für wen, welche Funktionen sind aktiv, wer darf Externe einladen, wie lange bleiben Inhalte gespeichert. Die Realität wich deutlich von der Annahme der Geschäftsführung ab.
    3. Gespräche nach Risiko einordnen. Statt einer Einheitsregel haben wir Meeting-Kategorien gebildet, vom internen Abstimmungstermin bis zum Personal- oder Bewerbungsgespräch. Für jede Kategorie wurde festgelegt, ob KI-Unterstützung zulässig ist, in welcher Form und unter welchen Voraussetzungen. Die technische Umsetzung folgte dieser Einordnung, nicht umgekehrt.
    4. Organisation und Mitbestimmung nachziehen. Parallel entstanden ein angepasster Eintrag im Verzeichnis von Verarbeitungstätigkeiten, Datenschutzhinweise für externe Gesprächspartner, eine schlanke Nutzungsrichtlinie und die Grundlage für eine Betriebsvereinbarung. Ein kurzes Training für den Vertrieb deckte zugleich die KI-Kompetenzpflicht aus Art. 4 KI-Verordnung ab.

    Entscheidend war die Reihenfolge: erst die rechtliche Bewertung je Gesprächstyp, dann die Konfiguration. Wer mit den Schaltern im Admin-Center beginnt, baut die Unsicherheit nur in die Technik ein.

    Ergebnis und Lessons Learned

    Der Mandant nutzt Copilot weiterhin, inzwischen aber kontrolliert. Der Geschäftspartner erhielt eine vollständige Antwort und hat die Zusammenarbeit fortgesetzt. Mit dem Betriebsrat wurde eine tragfähige Regelung gefunden.

    Drei Erkenntnisse lassen sich verallgemeinern:

    • Standardeinstellungen sind keine Datenschutzentscheidung. Was der Hersteller voreinstellt, ist auf Komfort ausgelegt, nicht auf die Rechtslage in Deutschland.
    • Externe sind der blinde Fleck. Intern ist vieles über Richtlinien und Mitbestimmung regelbar. Geschäftspartner, Bewerber und Kunden müssen dagegen vorab und aktiv einbezogen werden.
    • Die KI-Zusammenfassung ist das eigentliche Risiko. Sie wird geteilt, weitergeleitet und archiviert. Fehler darin wirken länger und weiter als ein Transkript, das niemand liest.

    Fazit

    KI-Assistenten in Meetings sind nützlich und lassen sich datenschutzkonform einsetzen. Voraussetzung ist, dass jemand die Schnittstelle zwischen Recht, Mitbestimmung und Tenant-Konfiguration im Blick behält. Genau dort entstehen die Probleme, und genau dort lassen sie sich mit vertretbarem Aufwand lösen.

    Sie setzen Copilot oder vergleichbare Funktionen bereits ein oder planen die Einführung? Sprechen Sie uns an. Wir prüfen Ihre Konfiguration und entwickeln mit Ihnen einen Rahmen, der zu Ihren Gesprächssituationen passt.

  • M365 im September 2026: Drei Änderungen, die die Grenzen der Verarbeitung verschieben

    M365 im September 2026: Drei Änderungen, die die Grenzen der Verarbeitung verschieben

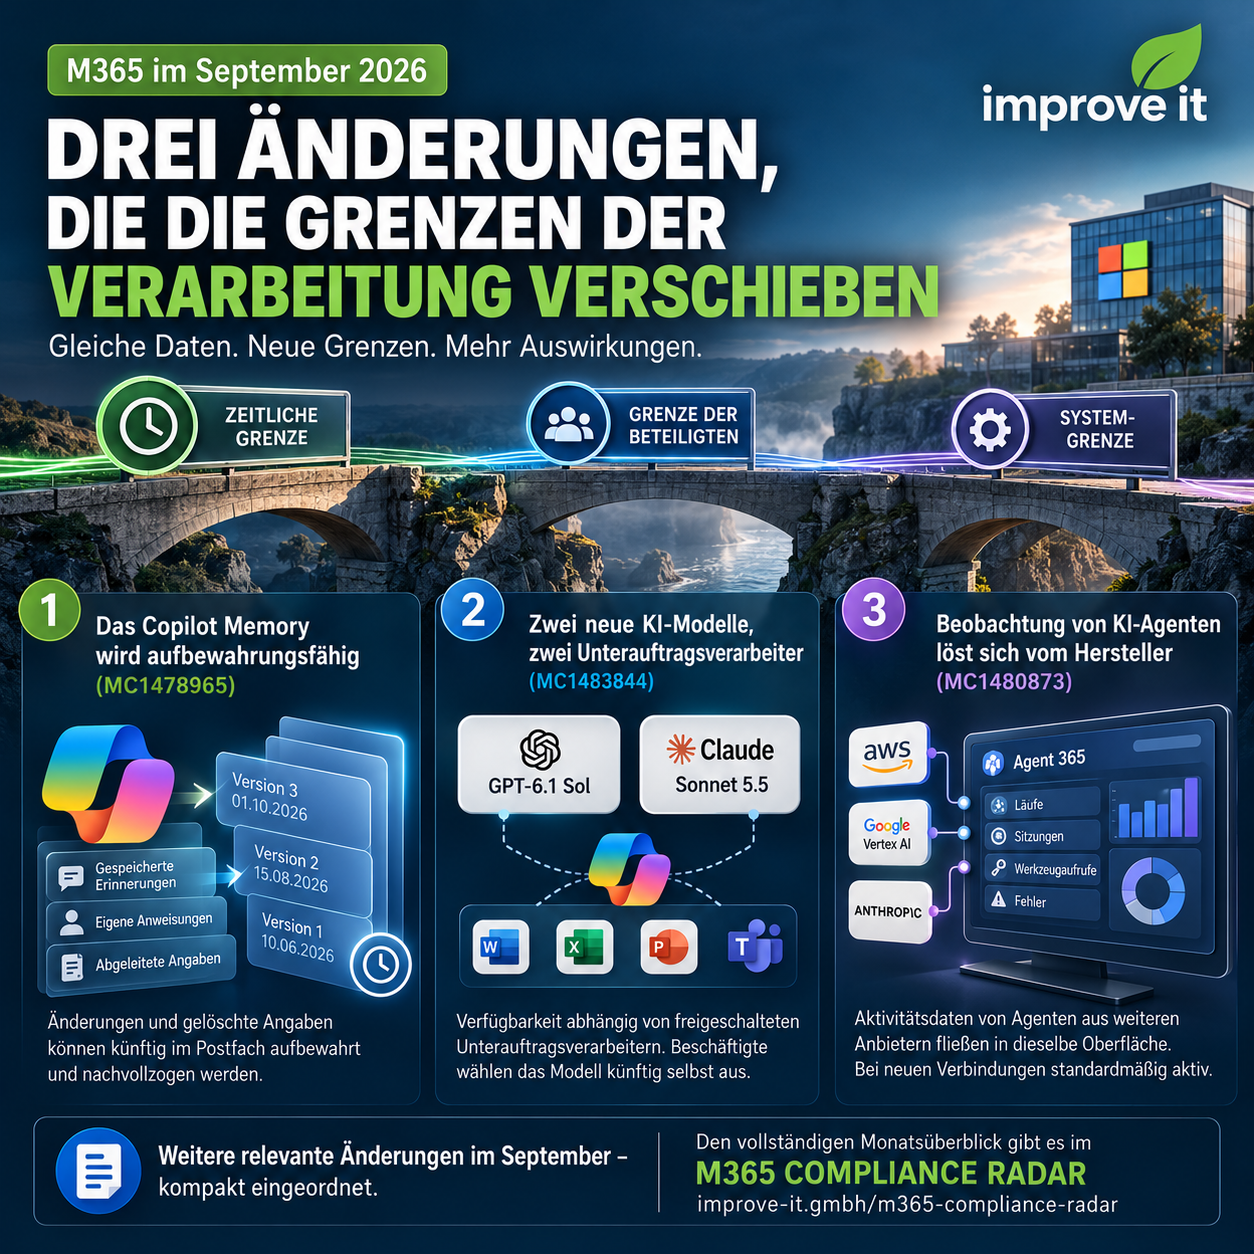
    Microsoft hat im September 179 Änderungen im Message Center veröffentlicht. Drei davon sind für die Arbeit im Datenschutz bemerkenswert, und sie betreffen jeweils eine andere Grenze derselben Verarbeitung. Die erste verschiebt die zeitliche Grenze: Angaben über eine Person bleiben länger erhalten, als es die Person annimmt. Die zweite verschiebt die Grenze der Beteiligten: Es kommt darauf an, welche Unterauftragsverarbeiter im Mandanten freigeschaltet sind. Die dritte verschiebt die Systemgrenze: Die Beobachtung von KI-Agenten löst sich vom Hersteller. Keine dieser Änderungen erzeugt eine neue Datenkategorie. Alle drei verändern, was mit den vorhandenen geschieht.

    1. Das Copilot Memory wird aufbewahrungsfähig (MC1478965)

    Was passiert: Das Data Lifecycle Management in Microsoft Purview erhält eine Aufbewahrung für das Copilot Memory. Microsoft zählt drei Inhalte dazu: gespeicherte Erinnerungen, eigene Anweisungen zur Personalisierung und aus dem Chatverlauf abgeleitete Angaben über die Person. Wird ein Eintrag geändert oder gelöscht, lässt sich die vorherige Fassung im Postfach der betreffenden Person aufbewahren, sodass sich die Entwicklung des Gedächtnisses über die Zeit nachvollziehen lässt. Microsoft nennt als Zweck Compliance, Governance und Untersuchungen und verweist auf eDiscovery. Ausrollung ab Ende September bis Mitte Oktober 2026.

    Warum das für den Datenschutz zählt: Es geht hier um abgeleitete personenbezogene Daten, und die sind für die Betroffenenrechte der unbequemste Fall. Die Person hat sie nicht angegeben, nicht bestätigt und meist nie gesehen. Mit der Aufbewahrung tritt eine zweite Eigenschaft hinzu: Die Löschung einer Ableitung entfernt sie nicht mehr, sondern erzeugt eine weitere Fassung neben der aufbewahrten. Damit stellt sich die Frage nach Artikel 17 nicht mehr theoretisch. Ebenso die nach Artikel 15, denn eine Auskunft über das Copilot Memory umfasst nach dieser Änderung auch die Vorfassungen. Und weil die Daten im Postfach der Person liegen, sind sie über dieselben Werkzeuge erreichbar wie der E-Mail-Bestand.

    Konkrete Maßnahmen:

    1. Vor der Aktivierung entscheiden: Die Aufbewahrung ist eine Funktion, die eingeschaltet wird. Der Zeitpunkt für die Abwägung liegt davor, denn eine einmal entstandene Historie lässt sich nicht nachträglich wegdefinieren.
    2. Die drei Kategorien trennen: Gespeicherte Erinnerungen, eigene Anweisungen und abgeleitete Angaben haben unterschiedliche Rechtsgrundlagen und unterschiedliche Betroffenenerwartungen. Sie im Verzeichnis als eine Kategorie zu führen, bildet die Verarbeitung nicht ab.
    3. Auskunftsprozess vorab klären: Legen Sie fest, wie eine Auskunft nach Artikel 15 das Copilot Memory einschließt und ob die aufbewahrten Vorfassungen Teil der Auskunft sind. Diese Frage im Einzelfall zu entscheiden, kostet mehr als einmal darüber nachzudenken.
    4. Löschkonzept nachziehen: Welche Aufbewahrungsdauer gilt für die Vorfassungen, und was löst ihre Löschung aus? Ohne Frist gilt faktisch unbegrenzt.
    5. Transparenz herstellen: Wenn das System Schlussfolgerungen über Beschäftigte zieht und aufbewahrt, gehört das in die Informationen nach Artikel 13. Eine allgemeine Aussage zu Copilot deckt diesen Punkt nicht ab.

    2. Zwei neue KI-Modelle, zwei Unterauftragsverarbeiter (MC1483844)

    Was passiert: Microsoft rollt seit dem 30. September zwei weitere Modelle in die Modellauswahl von Microsoft 365 Copilot aus: GPT-6.1 Sol und Claude Sonnet 5.5. In Copilot Cowork und Copilot Studio laufen sie über die verbrauchsabhängige Abrechnung, in Word, Excel, PowerPoint und im Chat über die normale Copilot-Lizenz. Beschäftigte wählen das Modell künftig selbst aus. Entscheidend ist die Voraussetzung, die Microsoft ausdrücklich nennt: Claude Sonnet 5.5 setzt voraus, dass der Subprozessor Anthropic im Mandanten freigeschaltet ist, GPT-6.1 Sol für bestimmte Oberflächen den Subprozessor OpenAI.

    Warum das für den Datenschutz zählt: Hier schließt sich ein Kreis, der im April begonnen hat. Damals wurden die Anthropic-Modelle standardmäßig aktiviert, im Juli kam OpenAI als Subprozessor hinzu und schaltete sich nach Ablauf einer Frist selbst scharf. Beide Entscheidungen wirken jetzt. Wer sie damals hat laufen lassen, bekommt die neuen Modelle automatisch; wer bewusst abgewählt hat, bekommt sie nicht. Die Verfügbarkeit einer Funktion hängt damit unmittelbar an der Zusammensetzung der Verarbeitungskette, und diese Zusammensetzung ist bei vielen Verantwortlichen nicht dokumentiert, sondern durch Zeitablauf entstanden. Das ist die eigentliche Nachricht des Monats für die Verzeichnisführung.

    Konkrete Maßnahmen:

    1. Ist-Stand feststellen und datieren: Welche Subprozessoren sind im Mandanten heute freigeschaltet, seit wann, und auf welche Entscheidung geht das zurück? Ohne diese Notiz lässt sich die Verarbeitungskette nicht belegen.
    2. Den Zeitverlauf dokumentieren: Eine Momentaufnahme genügt nicht, wenn sich die Kette über Monate durch Voreinstellungen verändert hat. Für Auskünfte zu zurückliegenden Vorgängen zählt der damalige Stand.
    3. Die Unterauftragsverarbeiterliste abgleichen: Prüfen Sie, ob die im Vertragswerk geführte Liste den tatsächlichen Stand im Mandanten abbildet. Genau dafür ist sie da.
    4. Modellauswahl als Entscheidung behandeln: Ob Beschäftigte frei zwischen Modellen wählen oder eine einheitliche Vorgabe gilt, ist keine Komfortfrage. Sie bestimmt, welcher Verarbeiter im Einzelfall tätig wird.
    5. Benachrichtigungswege einrichten: Künftige Subprozessor-Änderungen sollten eine Information auslösen, die ankommt, statt im Message Center zu warten. Die Widerspruchsfristen sind kurz.

    3. Die Beobachtung von KI-Agenten löst sich vom Hersteller (MC1480873)

    Was passiert: Agent 365 holt die Aktivität von Agenten aus Amazon Bedrock, Google Vertex AI und Anthropic Claude Managed Agents in dieselbe Beobachtungsoberfläche wie die Microsoft-eigenen Agenten. Sichtbar werden je Agent Läufe, Sitzungen, Werkzeugaufrufe und Fehler. Agent 365 liest die Aktivität über die vorhandenen Zugangsdaten der jeweiligen Verbindung und führt die Agenten nicht selbst aus. Für bestehende Verbindungen bleibt die Erfassung ausgeschaltet, bis jemand sie einschaltet; bei neu angelegten Verbindungen ist sie standardmäßig aktiv. Ausrollung ab Ende September, allgemein verfügbar ab Ende Oktober 2026.

    Warum das für den Datenschutz zählt: Die Richtung ist bemerkenswert. Bisher endete die Beobachtbarkeit an der Herstellergrenze, und diese Grenze war für alle Beteiligten nachvollziehbar. Künftig fließen Aktivitätsdaten aus den Umgebungen dreier weiterer Anbieter in eine Microsoft-Oberfläche. Für das Verzeichnis heißt das: eine Auswertung, mehrere Quellsysteme, je eigener Vertragspartner auf der Gegenseite. Hinzu kommt der Standardwert. Bei bestehenden Verbindungen ist die Erfassung aus, bei neuen ist sie an, und neue Verbindungen entstehen in aller Regel im Tagesgeschäft, ohne dass jemand eine Datenschutzfrage damit verbindet. Der Umfang wächst dann nicht durch eine Entscheidung, sondern durch Betrieb.

    Konkrete Maßnahmen:

    1. Verbindungen erfassen: Bestehen überhaupt Verbindungen zu Agentenplattformen anderer Anbieter, und wer hat sie angelegt? Ohne diese Antwort ist alles Weitere hypothetisch.
    2. Standardwert bewusst setzen: Dass neue Verbindungen die Erfassung mitbringen, ist der Kern dieser Änderung. Legen Sie fest, ob das so bleiben soll, bevor die nächste Verbindung entsteht.
    3. Inhalt der Telemetrie klären: Werkzeugaufrufe und Sitzungen können Nutzdaten enthalten oder nur Metadaten. Diese Unterscheidung entscheidet darüber, ob hier personenbezogene Daten verarbeitet werden, und sie gehört schriftlich beantwortet.
    4. Vertragslage je Anbieter prüfen: Hinter jeder angebundenen Plattform steht ein eigener Anbieter mit eigenem Vertrag. Die Kette gehört dokumentiert, bevor die Auswertung läuft.
    5. Rollenkonzept erweitern: Wer die Oberfläche öffnet, sieht künftig mehr als vorher. Eine Berechtigung, die sich auf Microsoft-Agenten bezog, deckt diesen Umfang nicht mehr ab.

    Was noch im September-Newsletter steht

    Drei Punkte, die für Verzeichnis und Berechtigungskonzept relevant sind. Die Profilkarte zeigt künftig auch fachliche Vorgesetzte (MC1478957), übernommen aus SAP SuccessFactors oder Workday. Das ist die Fortsetzung der People Connectors aus dem August: Über dieselbe Brücke wandern weitere Personalattribute in die Arbeitsumgebung, jedes für sich zu klein, um darüber zu sprechen. Die klassischen Ansichten des Data Security Posture Management werden bis Jahresende abgelöst (MC1481315) und gehen in eine vereinheitlichte Sicht über, die klassische Datenquellen und KI-Anwendungen gemeinsam betrachtet. Die Trennung zwischen beiden Welten, die manche Vereinbarung noch zieht, verschwindet damit auf der Werkzeugebene. Und Meldungen aus dem Datenverlustschutz erscheinen ab dem 12. Oktober nicht mehr in der Vorfallliste von Defender XDR (MC1465771), sondern werden als Verhaltensdaten geführt und bleiben über die erweiterte Suche erreichbar. Wer eine Regelung auf eine bestimmte Oberfläche gestützt hat, sollte sie darauf prüfen.

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, welche Daten dabei entstehen und wo die Stellschrauben liegen. Die Bewertung im Einzelfall bleibt bei Ihnen.

    Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

  • M365 im September 2026: Drei Änderungen, bei denen aus Flüchtigem Bestand wird

    M365 im September 2026: Drei Änderungen, bei denen aus Flüchtigem Bestand wird

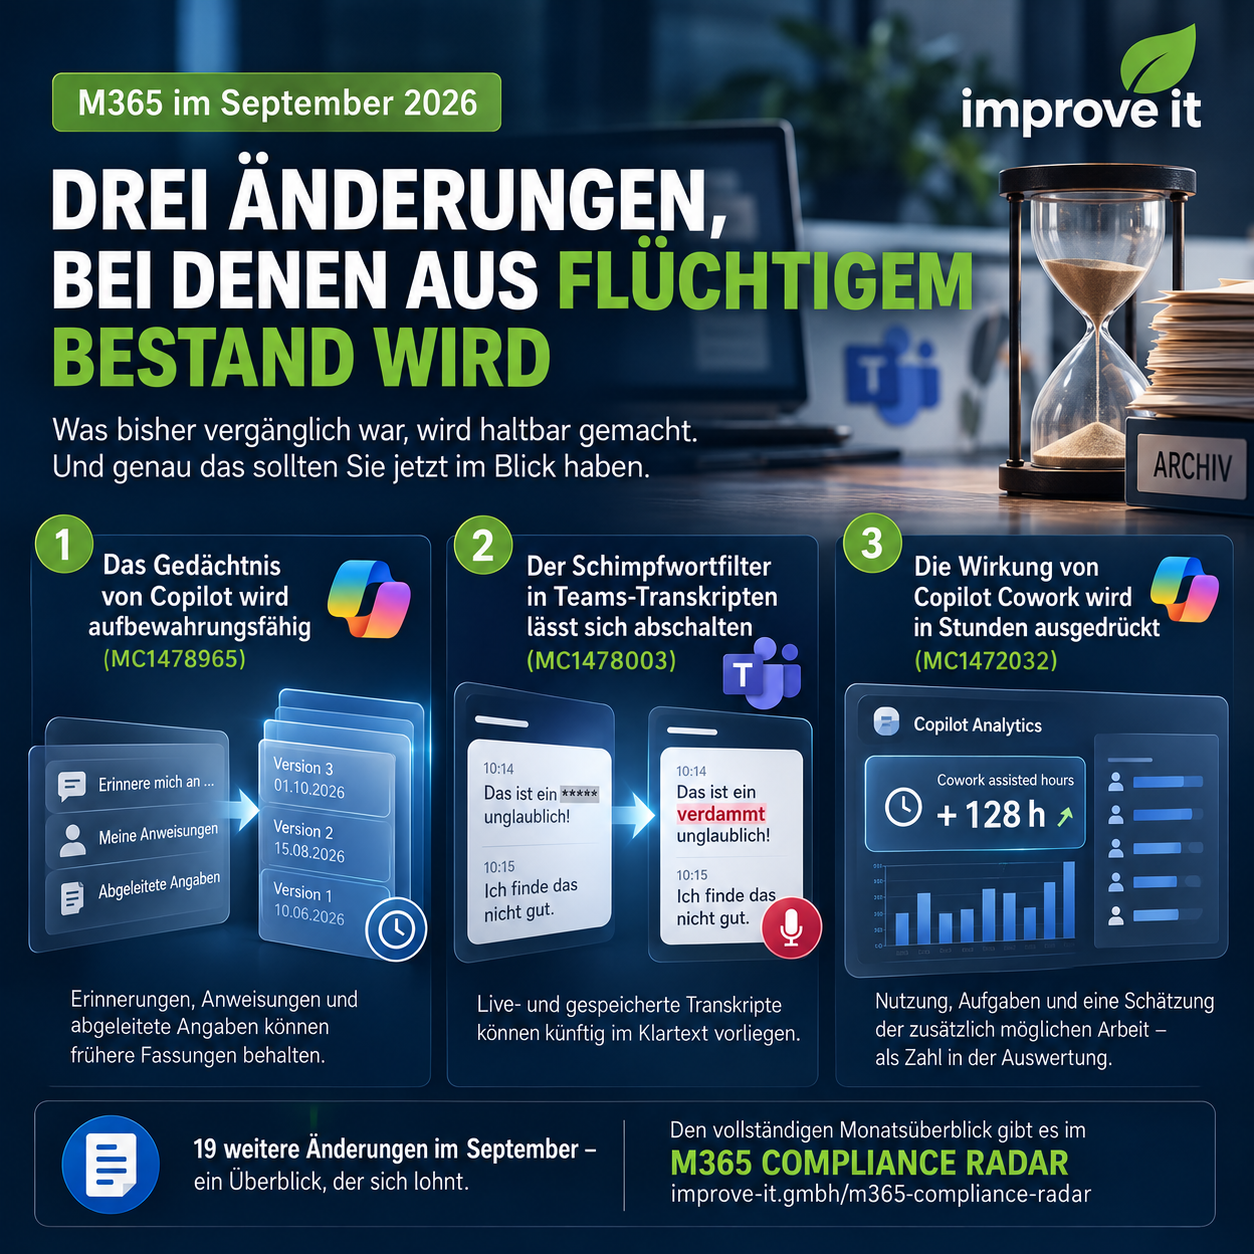
    Microsoft hat im September 179 Änderungen im Message Center veröffentlicht, 22 davon sind für deutsche Betriebsräte relevant. Drei stechen heraus, und sie haben etwas gemeinsam: In allen drei Fällen wird etwas haltbar gemacht, das bisher vergänglich war. Ein Gedächtnis, das sich überschrieb, bekommt eine Historie. Ein gesprochenes Wort, das geglättet wurde, steht künftig im Klartext im Protokoll. Ein Gefühl, wie nützlich ein Werkzeug ist, wird zu einer Zahl in einer Übersicht. Vergänglichkeit war in der Arbeitswelt nie ein Fehler, sondern ein Schutz. Wenn sie verschwindet, lohnt der zweite Blick.

    1. Das Gedächtnis von Copilot wird aufbewahrungsfähig (MC1478965)

    Was passiert: Das Data Lifecycle Management in Microsoft Purview erhält eine Aufbewahrung für das Copilot Memory. Microsoft zählt drei Dinge dazu: gespeicherte Erinnerungen, eigene Anweisungen, die Copilot personalisieren, und aus dem Chatverlauf abgeleitete Angaben über die Person. Wird ein solcher Eintrag geändert oder gelöscht, lässt sich die vorherige Fassung künftig im Postfach der betreffenden Person aufbewahren. Als Zweck nennt Microsoft ausdrücklich Compliance, Governance und Untersuchungen und verweist auf eDiscovery. Ausrollung ab Ende September bis Mitte Oktober 2026.

    Warum das brennt: Die mittlere der drei Kategorien ist die entscheidende. Gespeicherte Erinnerungen und eigene Anweisungen stammen von der Person selbst, sie hat sie eingegeben und kennt sie. Die abgeleiteten Angaben sind etwas anderes: Das sind Schlussfolgerungen des Systems über einen Menschen, gezogen aus dem, was er nebenbei in einen Chat getippt hat. Bisher war das eine Komfortfunktion, die sich änderte und überschrieb. Künftig kann jede frühere Fassung erhalten bleiben, an einem durchsuchbaren Ort. Und das Löschen einer Schlussfolgerung beseitigt sie dann nicht mehr zuverlässig, es erzeugt nur eine weitere Fassung. Das ist der weitreichendste Eintrag dieses Monats.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Erst zeigen lassen, was drinsteht: Lassen Sie sich an einem Beispielkonto vorführen, was das Copilot Memory tatsächlich enthält. Die Diskussion wird deutlich konkreter, wenn alle Beteiligten einmal gesehen haben, welche Art von Schlussfolgerung dort landet.
    2. Über das Ob sprechen, nicht nur über das Wie lange: Die Aufbewahrung ist eine Funktion, kein Automatismus. Die erste Frage ist, ob sie überhaupt eingeschaltet werden soll, und erst die zweite, für welche Dauer.
    3. Zugriff auf die Historie regeln: Wer darf die früheren Fassungen einsehen? Das ist eine andere Frage als der Zugriff auf das aktuelle Gedächtnis, und sie wird leicht übersehen.
    4. Löschung mitdenken: Wenn eine Person eine Erinnerung löscht, sollte feststehen, was mit der aufbewahrten Vorfassung geschieht. Sonst entsteht ein Löschvorgang, der keiner ist.
    5. An die eDiscovery-Regeln koppeln: Wo bereits geregelt ist, unter welchen Voraussetzungen eine Inhaltssuche über Postfächer läuft, gehört das Copilot Memory jetzt in dieselbe Regelung. Es liegt im selben Postfach.

    2. Der Schimpfwortfilter in Teams-Transkripten lässt sich abschalten (MC1478003)

    Was passiert: Teams erhält eine Besprechungsrichtlinie, mit der sich steuern lässt, ob anstößige Wörter in der Live-Transkription und im gespeicherten Transkript maskiert werden. Die Filterung bleibt standardmäßig eingeschaltet. Schaltet die Administration sie für die Richtlinie einer organisierenden Person ab, erscheinen die betreffenden Wörter in deren Besprechungen im Klartext, live wie im gespeicherten Transkript. Eine Einstellmöglichkeit auf Ebene der organisierenden Person gibt es nicht. Ausrollung ab Anfang Oktober bis Ende Oktober 2026.

    Warum das brennt: Ein kleiner Schalter mit großer Wirkung. Die Maskierung hat Transkripte bisher automatisch geglättet, und in hitzigen Gesprächen war das ein stiller Schutz, über den niemand nachdenken musste. Wird sie abgeschaltet, entsteht ein wortgetreues Protokoll dessen, was jemand im Affekt gesagt hat, dauerhaft gespeichert und über die Inhaltssuche auffindbar. Microsofts Begründung ist nachvollziehbar: In der Dokumentation von Vorfällen, etwa bei Beleidigungen oder Bedrohungen, hilft eine Maskierung niemandem. Nur ist das eine Abwägung zwischen zwei gegenläufigen Schutzinteressen und keine technische Einstellung nebenbei.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Standard als Standard bestätigen: Die Filterung ist an. Der einfachste Weg ist, es dabei zu belassen und das schriftlich festzuhalten, statt die Frage offen zu lassen.
    2. Ausnahmen benennen statt zulassen: Wenn es Bereiche gibt, in denen der Klartext gebraucht wird, sollten diese einzeln benannt sein. Eine Ausnahme für eine Richtlinie wirkt sonst für alle Besprechungen der zugeordneten Personen.
    3. Richtlinienzuordnung prüfen: Die Einstellung hängt an der Richtlinie der organisierenden Person, nicht an der Besprechung. Die Liste, wer welcher Besprechungsrichtlinie zugeordnet ist, ist deshalb der eigentliche Gegenstand.
    4. Aufbewahrungsdauer der Transkripte ansehen: Wortgetreue Protokolle sind so lange ein Thema, wie sie existieren. Wer die Aufbewahrung begrenzt, begrenzt auch die Reichweite dieser Änderung.
    5. Verwendungszweck klären: Ein Transkript, das zur Nachbereitung gedacht war, hat in einem Personalgespräch nichts verloren. Dieser Satz ist einfacher zu vereinbaren, bevor der erste Fall eintritt.

    3. Die Wirkung von Copilot Cowork wird in Stunden ausgedrückt (MC1472032)

    Was passiert: Copilot Analytics erhält Auswertungen zur Einführung und Wirkung von Microsoft 365 Copilot Cowork. Sichtbar werden Nutzungsmuster, welche Aufgaben mit Cowork erledigt werden und eine Schätzung, wie viel zusätzliche Arbeit dadurch möglich wurde. Microsoft nennt diese Kennzahl Cowork assisted hours. Die Auswertungen stehen Leitungskräften, Führungskräften mit zugewiesenem Bereich, Analysten und globalen Administratoren offen und sind für alle berechtigten Rollen standardmäßig aktiv. Voraussetzung sind mindestens 50 Copilot-Lizenzen. Wer die Auswertung sieht, braucht selbst keine Copilot-Lizenz.

    Warum das brennt: Eine Schätzung in Stunden sieht aus wie eine Messung in Stunden, sobald sie in einer Folie steht. Genau das ist die Eigenschaft dieser Kennzahl: Sie beantwortet eine Frage, die sich bisher nur erzählen ließ, mit einer Zahl. Zahlen werden verglichen, und zwar zuerst zwischen Teams und danach zwischen Personen. Dass die Auswertung auch Rollen offensteht, die selbst gar nicht mit Copilot arbeiten, erweitert den Kreis derer, die diesen Vergleich anstellen können. Hinzu kommt, dass die Kennzahlen in die erweiterten Auswertungen von Viva Insights einfließen und dort mit anderen Daten zusammentreffen.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Zweck zuerst, Zahl danach: Halten Sie fest, wofür die Kennzahl verwendet werden darf. Die Einführung eines Werkzeugs zu begleiten ist etwas anderes, als die Leistung von Teams zu bewerten.
    2. Nach der Mindestgruppengröße fragen: Ab wie vielen Personen wird eine Auswertung angezeigt? Diese Zahl entscheidet darüber, ob aus einer Teamsicht eine Personensicht wird.
    3. Rollenliste anfordern: Vier Rollengruppen haben Zugriff, und die Auswertung ist für sie voreingestellt aktiv. Wie viele Personen das im Haus konkret sind, lässt sich in einer Liste beantworten.
    4. Die Schätzung als Schätzung kennzeichnen: Wenn die Zahl im Haus berichtet wird, sollte dabeistehen, wie sie zustande kommt. Das ist der wirksamste Schutz gegen ihre Überinterpretation.
    5. Verbindung zu Viva Insights ansehen: Die Kennzahlen laufen dort mit anderen Auswertungen zusammen. Eine bestehende Vereinbarung zu Viva Insights sollte darauf geprüft werden, ob sie diesen Zufluss erfasst.

    Was noch im September-Newsletter steht

    19 weitere Einträge. Drei davon verdienen einen zweiten Blick. Planner bekommt einen Nutzungsbericht mit einer Tabelle je Person (MC1466299), mit Benutzername, Zahl der aktiven Tage und Datum der letzten Aktivität, auswertbar über bis zu 180 Tage und als CSV exportierbar. Aktive Tage und letzte Aktivität sind Anwesenheitsindikatoren, auch wenn sie nicht so gemeint sind. Die Profilkarte zeigt künftig auch fachliche Vorgesetzte (MC1478957), übernommen aus dem HR-System. Bei fachlichen Zuordnungen ist das heikler als bei der disziplinarischen Führungskraft, weil sie oft projektbezogen und nicht offiziell kommuniziert sind. Und die Organisation eines Termins lässt sich künftig übergeben (MC1472028). Die erste Stufe ist eine nützliche Alltagsfunktion, die dritte überträgt Chat, Transkripte, Aufzeichnungen und Anwesenheitsberichte an die übernehmende Person. Diese Stufe hat noch keinen Termin und gehört genau deshalb auf die Beobachtungsliste.

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, was sich einstellen lässt und wer im Haus das bewerten muss. Die rechtliche Bewertung bleibt dort, wo sie hingehört.

    Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

  • M365 im August 2026: Drei Änderungen, die das Verzeichnis betreffen

    M365 im August 2026: Drei Änderungen, die das Verzeichnis betreffen

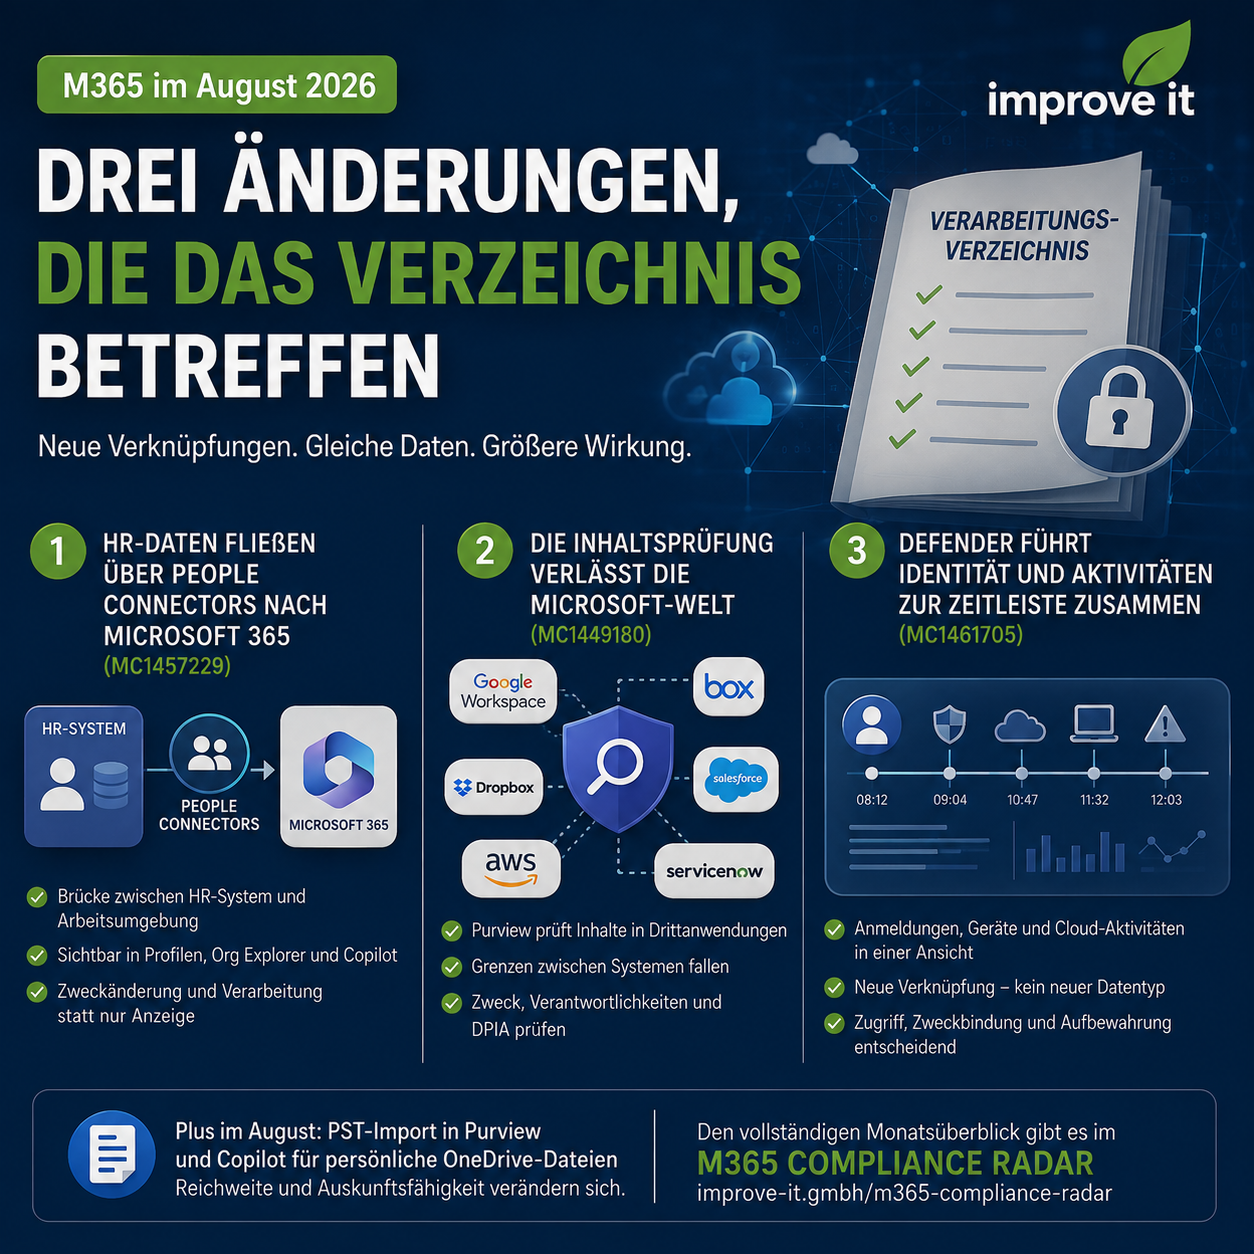
    Microsoft hat im August 146 Änderungen im Message Center veröffentlicht. Drei davon verändern mehr, als ihre Überschriften vermuten lassen. Sie haben eine Gemeinsamkeit, die sie leicht übersehen lässt: Es entstehen kaum neue Datenkategorien. Was entsteht, sind neue Verknüpfungen zwischen vorhandenen Beständen. Genau das ist im Verzeichnis von Verarbeitungstätigkeiten schwerer abzubilden als eine neue Datenart, und genau deshalb lohnt der Blick.

    1. HR-Daten fließen über People Connectors nach Microsoft 365 (MC1457229)

    Was passiert: Die People Connectors von Microsoft 365 können ab sofort Angaben zur Assistenz aus externen HR- und Personalsystemen übernehmen. Microsoft nennt SAP SuccessFactors, Workday und eigene Konnektoren. Das Quellsystem bleibt der führende Datenbestand. Nach der Übernahme erscheinen die Angaben in den Microsoft-365-Profilerlebnissen, also auf Profilkarten in Outlook, Teams und SharePoint sowie im Org Explorer. Microsoft 365 Copilot kann die übernommenen Angaben für personenbezogene Antworten heranziehen und über sie hinweg schlussfolgern.

    Warum das für den Datenschutz zählt: Die einzelne Angabe ist unspektakulär. Die Schnittstelle ist es nicht. Hier entsteht eine dauerhafte Brücke zwischen dem Personalsystem und der Arbeitsumgebung, und über dieselbe Brücke ließen sich später weitere Personalattribute übernehmen. Datenschutzrechtlich ist das eine Zweckfrage: Angaben, die im HR-System einem klar umrissenen Zweck dienen, werden in einer Umgebung sichtbar, in der ein anderer Zweck gilt. Dass Copilot darüber schlussfolgern kann, verschiebt die Frage zusätzlich von der Sichtbarkeit zur Verarbeitung.

    Konkrete Maßnahmen:

    1. Feldliste anfordern: Welche Attribute werden tatsächlich übernommen, und aus welchem Quellsystem? Ohne diese Liste lässt sich die Verarbeitung nicht beschreiben.
    2. Als eigene Verarbeitung führen: Die Übernahme aus dem HR-System ist keine Nebenfunktion der Profilkarte, sondern eine Übermittlung zwischen zwei Systemen mit unterschiedlichem Zweck. Sie gehört als eigener Eintrag ins Verzeichnis.
    3. Erweiterungen an eine Entscheidung binden: Vereinbaren Sie, dass jede Erweiterung der übernommenen Felder vorher angezeigt wird. Ohne das wächst der Umfang schrittweise, und jeder einzelne Schritt wirkt zu klein, um darüber zu sprechen.
    4. Copilot-Grounding klären: Lassen Sie sich bestätigen, in welchen Copilot-Antworten die übernommenen Angaben verwendet werden. Das ist der Unterschied zwischen Anzeige und Verarbeitung.
    5. Informationspflichten prüfen: Wenn Personaldaten in einer neuen Umgebung sichtbar werden, ändert sich für die Betroffenen etwas. Die Information darüber sollte nicht erst auf Nachfrage erfolgen.

    2. Die Inhaltsprüfung verlässt die Microsoft-Welt (MC1449180)

    Was passiert: Microsoft Purview erweitert den Datenverlustschutz und die automatische Kennzeichnung auf Anwendungen außerhalb der Microsoft-Welt. Richtlinien lassen sich künftig direkt in Purview anlegen, die Anbindung erfolgt über die Konnektoren von Defender for Cloud Apps. Als unterstützte Ziele nennt Microsoft unter anderem Google Workspace, Box, Dropbox, Salesforce, ServiceNow, AWS und Cisco Webex. Vorschau ab Mitte August, allgemein verfügbar ab Anfang September bis Ende Oktober 2026.

    Warum das für den Datenschutz zählt: Bisher war die Reichweite der Inhaltsprüfung an eine Systemgrenze gebunden, und diese Grenze war für alle Beteiligten nachvollziehbar. Sie fällt jetzt. Zusammen mit der im Juli angekündigten Prüfung auf Ebene des Netzwerkverkehrs entsteht ein durchgehender Prüfpfad, der die Grenze zwischen den Systemen nicht mehr kennt. Für das Verzeichnis heißt das: eine Verarbeitung an vielen Orten, mit je eigenem Verantwortlichen auf der Gegenseite. Und für die Beschäftigten heißt es, dass sich der Umfang der Prüfung nicht mehr aus dem verwendeten Werkzeug ableiten lässt.

    Konkrete Maßnahmen:

    1. Bestandsaufnahme zuerst: Welche der genannten Anwendungen werden im Haus überhaupt genutzt, und ist eine Anbindung geplant? Ohne diese Antwort ist alles Weitere hypothetisch.
    2. Zweck vor der ersten Richtlinie festlegen: Sobald eine Richtlinie existiert, wirkt sie. Der Zeitpunkt für die Zweckbestimmung liegt davor, nicht danach.
    3. Schwellenwertprüfung ansetzen: Eine systematische Inhaltsprüfung über mehrere Systeme hinweg gehört zu den Fällen, in denen die Prüfung auf eine Datenschutz-Folgenabschätzung nicht übersprungen werden sollte.
    4. Verantwortlichkeiten klären: Bei jeder angebundenen Anwendung steht auf der Gegenseite ein eigener Anbieter mit eigenem Vertrag. Die Kette gehört dokumentiert, bevor sie entsteht.
    5. Beschäftigte informieren: Wenn die Prüfung Systemgrenzen überschreitet, sollte die Information darüber es auch tun. Eine allgemeine Aussage zu Microsoft 365 reicht dann nicht mehr.

    3. Defender führt Anmeldungen, Geräte und Cloud-Aktivität zu einer Zeitleiste zusammen (MC1461705)

    Was passiert: Im Defender-Portal führt die Zeitleiste auf der Identitätsseite künftig alle Aktivitäten und Warnungen zu einer Identität und den mit ihr verbundenen Konten chronologisch zusammen. Zusammengeführt werden Anmeldungen aus Microsoft Entra, Audit-Ereignisse aus der Graph-Schnittstelle, Aktivitäten in Cloud-Diensten und Geräteanmeldungen, ergänzt um Angaben zu Risiko und bedingtem Zugriff sowie neue Filter. Ausrollung ab Mitte September bis Mitte Oktober 2026.

    Warum das für den Datenschutz zählt: Keine der Datenquellen ist neu, und jede einzelne ist für sich genommen gut begründet. Neu ist die Zusammenführung. Was bisher eine gezielte Abfrage über mehrere Systeme erforderte, ist künftig eine Ansicht mit Filtern. Damit sinkt die Hürde für eine Auswertung, die vorher an Aufwand und Fachkenntnis gebunden war. Aus Sicht der Datenminimierung ändert sich nichts an den erhobenen Daten, wohl aber an dem, was sich mit ihnen anstellen lässt. Genau diese Verschiebung sollte im Verzeichnis und im Berechtigungskonzept sichtbar werden.

    Konkrete Maßnahmen:

    1. Zugriffskreis erheben: Wer darf die Identitätsseite im Defender-Portal öffnen? Diese Rolle ist nach der Änderung mehr wert als vorher.
    2. Nutzung an einen Anlass binden: Für die Untersuchung eines Sicherheitsvorfalls ist die Zeitleiste das richtige Werkzeug. Für alles andere sollte sie geschlossen bleiben, und das gehört schriftlich fixiert.
    3. Aufbewahrung der Quelldaten prüfen: Die Zeitleiste reicht so weit zurück, wie die zugrunde liegenden Protokolle vorgehalten werden. Wer die Aufbewahrung begrenzt, begrenzt auch die Zeitleiste.
    4. Im Verzeichnis nachziehen: Die Zusammenführung ist eine eigene Verarbeitung mit eigenem Zweck. Sie im Eintrag zur Protokollierung mitlaufen zu lassen, wird ihr nicht gerecht.
    5. Auskunftsfähigkeit klären: Wenn eine betroffene Person Auskunft verlangt, stellt sich die Frage, ob die Zeitleiste als Verarbeitung mitzuteilen ist. Diese Frage lässt sich vorab klären und muss nicht im Einzelfall entschieden werden.

    Was noch im August-Newsletter steht

    Zwei Punkte, die für die Löschkonzepte und die Auskunftsfähigkeit relevant sind. Purview erhält eine Importmöglichkeit für PST-Archive (MC1455013): Mail-Bestände, die bisher lokal und außerhalb jeder zentralen Suche lagen, werden nach dem Import durchsuchbar und für eDiscovery erreichbar. Das ist zunächst ein Ordnungsgewinn, verändert aber die Reichweite von Auskunftsersuchen erheblich. Und Copilot erschließt ab Ende August den persönlichen Dateibereich in OneDrive im Web (MC1459130), ausgerollt als Opt-out-Vorschau. Wer nicht widerspricht, hat zugestimmt, und die KI-Erschließung wandert damit aus dem gemeinsamen Ablagebereich in den persönlichen.

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, welche Daten dabei entstehen und wo die Stellschrauben liegen. Die Bewertung im Einzelfall bleibt bei Ihnen.

    Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

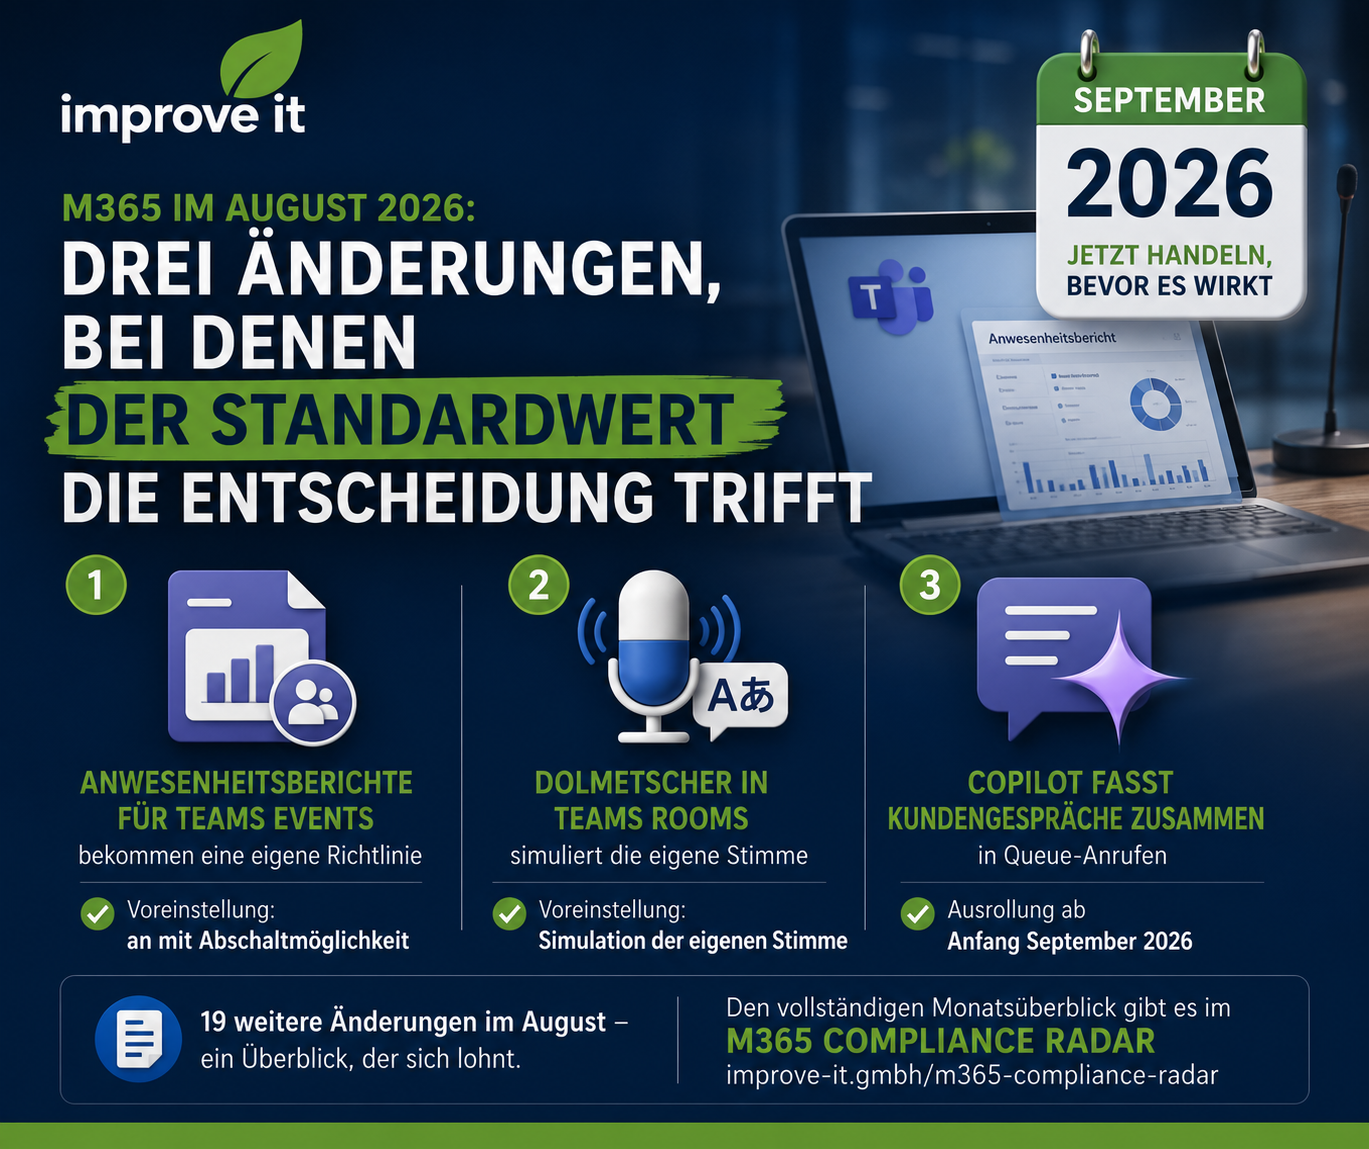
  • M365 im August 2026: Drei Änderungen, bei denen der Standardwert die Entscheidung trifft

    M365 im August 2026: Drei Änderungen, bei denen der Standardwert die Entscheidung trifft

    Microsoft hat im August 146 Änderungen im Message Center veröffentlicht, 22 davon sind für deutsche Betriebsräte relevant. Drei stechen heraus, und sie haben etwas gemeinsam: In allen drei Fällen ist eine Voreinstellung gesetzt, die wirkt, solange niemand sie ändert. Bei einer entfällt sogar eine bestehende Regelung, ohne dass jemand sie aufhebt. Voreinstellungen zurückzuholen ist aufwendiger, als sie einmal bewusst zu setzen. Deshalb lohnt sich der September.

    1. Anwesenheitsberichte für Teams Events bekommen eine eigene Richtlinie (MC1455014)

    Was passiert: Die Steuerung der Anwesenheits- und Beteiligungsberichte für Teams Events wird von der Steuerung für gewöhnliche Besprechungen getrennt. Bisher erbten Events die Werte aus der Besprechungsrichtlinie. Ab Mitte Oktober regelt eine eigene Richtlinie, ob organisierende Personen diese Berichte für Events sehen und herunterladen dürfen. Vier Werte sind möglich: dauerhaft an ohne Abschaltmöglichkeit, dauerhaft aus, an mit Abschaltmöglichkeit, sowie aus mit Einschaltmöglichkeit. Voreingestellt ist an mit Abschaltmöglichkeit.

    Warum das brennt: Microsoft schreibt in die eigene Empfehlung ausdrücklich hinein, man solle nicht davon ausgehen, dass Events die bisherigen Einstellungen weiter erben. Das ist ungewöhnlich deutlich, und es hat einen Grund: Wer die Anwesenheitsberichte für Besprechungen bewusst abgeschaltet hat, findet sie bei Events womöglich wieder aktiv vor. Eine getroffene Entscheidung wird durch eine technische Umstellung stillschweigend rückgängig gemacht. Das ist der ärgerlichste Fall, weil er wie ein Vertrauensbruch wirkt, obwohl niemand etwas Böses getan hat.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Ist-Stand aufnehmen: Lassen Sie sich zeigen, wie die Anwesenheitsberichte in der Besprechungsrichtlinie heute eingestellt sind. Erst danach lässt sich beurteilen, ob die neue Events-Richtlinie einen Unterschied macht.
    2. Termin setzen: Die Umstellung beginnt Mitte Oktober. Setzen Sie die Befassung so an, dass die Entscheidung vorher steht.
    3. Wert bewusst wählen: Vier Werte stehen zur Verfügung. Die Entscheidung zwischen aus mit Einschaltmöglichkeit und an mit Abschaltmöglichkeit ist der eigentliche Kern, weil sie bestimmt, wer aktiv werden muss.
    4. Zugriff klären: Wer darf die Berichte einsehen und herunterladen? Bei Events sind es oft andere Personen als bei internen Besprechungen.
    5. Alte Vereinbarungen prüfen: Wenn eine Betriebsvereinbarung Anwesenheitsberichte regelt, ist jetzt der Moment zu prüfen, ob sie Events überhaupt erfasst. Die meisten Texte sprechen von Besprechungen.

    2. Der Dolmetscher in Teams Rooms simuliert die eigene Stimme (MC1446807)

    Was passiert: Der Dolmetscher-Agent kommt in Teams Rooms unter Android und übersetzt gesprochene Sprache in Besprechungen in Echtzeit, in neun Sprachen. Für die Wiedergabe der übersetzten Sprache stehen zwei Varianten bereit: eine automatisierte Stimme oder die Simulation der eigenen Stimme. Voreingestellt ist die Simulation. Microsoft gibt ausdrücklich an, dass Stimmproben und biometrische Daten nicht gespeichert werden und die Verarbeitung in Echtzeit ohne Aufbewahrung erfolgt. Voraussetzung ist eine Teams-Rooms-Pro-Lizenz, eine zusätzliche Copilot-Lizenz braucht es nicht. Mandantenweit ist die Funktion standardmäßig aktiv.

    Warum das brennt: Die eigene Stimme ist ein persönliches Merkmal, und sie in einer fremden Sprache aus dem Lautsprecher zu hören, ist für die meisten Menschen eine merkwürdige Erfahrung. Wenn das unangekündigt passiert, entsteht Misstrauen gegenüber einer Technik, die eigentlich der Verständigung dient. Die Zusage, dass nichts gespeichert wird, ist der wichtigste Satz der ganzen Ankündigung. Sie ist aber nur so viel wert, wie sie im Haus dokumentiert und gegenüber den Beschäftigten kommuniziert wird.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Zusage festhalten: Lassen Sie sich schriftlich bestätigen, dass keine Stimmproben gespeichert werden und die Verarbeitung in Echtzeit erfolgt. Ein Verweis auf die Microsoft-Ankündigung genügt als Beleg.
    2. Standardstimme überdenken: Die automatisierte Stimme erfüllt denselben Zweck ohne die Simulation. Die Voreinstellung lässt sich über die Besprechungsrichtlinien ändern.
    3. Beschäftigte informieren: Wer weiß, dass die eigene Stimme simuliert werden kann, erlebt es als Funktion und nicht als Überraschung.
    4. Räume erfassen: Betroffen sind nur Räume mit Teams-Rooms-Pro-Lizenz. Eine Liste dieser Räume macht die Reichweite konkret und meist kleiner als befürchtet.
    5. Zwanzig Stunden pro Raum: Im Lizenzumfang sind zwanzig Dolmetscherstunden je Raumkonto und Monat enthalten. Fragen Sie nach, was passiert, wenn dieses Kontingent überschritten wird.

    3. Copilot fasst aufgezeichnete Kundengespräche zusammen (MC1461160)

    Was passiert: In der Queues-App von Microsoft Teams erhält die Zusammenfassung aufgezeichneter Warteschlangen-Anrufe eine Copilot-Funktion. Beschäftigte können sich damit den Inhalt eines abgeschlossenen Anrufs zusammenfassen lassen und Rückfragen zu Einzelheiten stellen, ohne Transkript oder Aufzeichnung durchzugehen. Voraussetzung sind eine Teams-Premium-Lizenz für die Queues-App und eine Copilot-Lizenz für die Auswertung. Ausrollung ab Anfang September, allgemein verfügbar ab Ende September 2026.

    Warum das brennt: Betroffen ist der Bereich mit der höchsten Gesprächsdichte, typischerweise Service, Empfang und Kundenbetreuung. Dort war die Auswertung einzelner Gespräche bisher durch den Aufwand gebremst, weil jemand tatsächlich zuhören musste. Diese Bremse fällt weg. Was als Hilfe für die Nachbereitung gedacht ist, wird damit zum Werkzeug, mit dem sich Gespräche einer bestimmten Person systematisch durchsehen lassen. Der Unterschied zwischen Qualitätssicherung und Leistungsbeobachtung liegt dann allein im Zweck, nicht mehr im Aufwand.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Zugriffskreis festlegen: Wer kann die Zusammenfassungen öffnen? Entscheidend ist, ob Vorgesetzte dazugehören oder nur die Person, die das Gespräch geführt hat.
    2. Zweck schriftlich fixieren: Nachbereitung und Übergabe ja, systematische Durchsicht der Gespräche einzelner Beschäftigter nein. Dieser Satz ist die eigentliche Regelung.
    3. An die Aufzeichnung koppeln: Die Funktion wirkt nur auf aufgezeichnete Anrufe. Wer die Aufzeichnungsregeln für Warteschlangen im Griff hat, hat auch diese Funktion im Griff.
    4. Lizenzen prüfen: Es braucht Teams Premium und Copilot zugleich. Häufig ist der betroffene Personenkreis dadurch deutlich kleiner als gedacht.
    5. Beschäftigte einbeziehen: Wer im Service arbeitet, sollte wissen, dass Gespräche künftig maschinell zusammengefasst werden können. Das ist keine Formalie, sondern die Grundlage dafür, dass die Funktion akzeptiert wird.

    Was noch im August-Newsletter steht

    19 weitere Einträge. Drei davon verdienen einen zweiten Blick. Microsoft Agent 365 bekommt einen Export der aktiven Nutzer (MC1462914): eine CSV-Datei mit Name, Zahl der genutzten Agenten, Sitzungen und Datum der letzten Aktivität. Einmal exportiert, liegt sie außerhalb jeder Systemkontrolle. Teams erhält eine verpflichtende Zustimmung vor dem Betreten einer Besprechung (MC1454114), mit frei formulierbarem Text, gültig auch für externe und anonyme Teilnehmende, protokolliert. Das ist die seltene Änderung, bei der Mitgestalten mehr bringt als Abwehren. Und Defender führt Anmeldungen, Gerätenutzung und Cloud-Aktivität zu einer durchgehenden Zeitleiste je Person zusammen (MC1461705). Für die Sicherheitsarbeit sinnvoll, für den Alltag nicht gedacht.

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, was sich einstellen lässt und wer im Haus das bewerten muss. Die rechtliche Bewertung bleibt dort, wo sie hingehört.

    Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

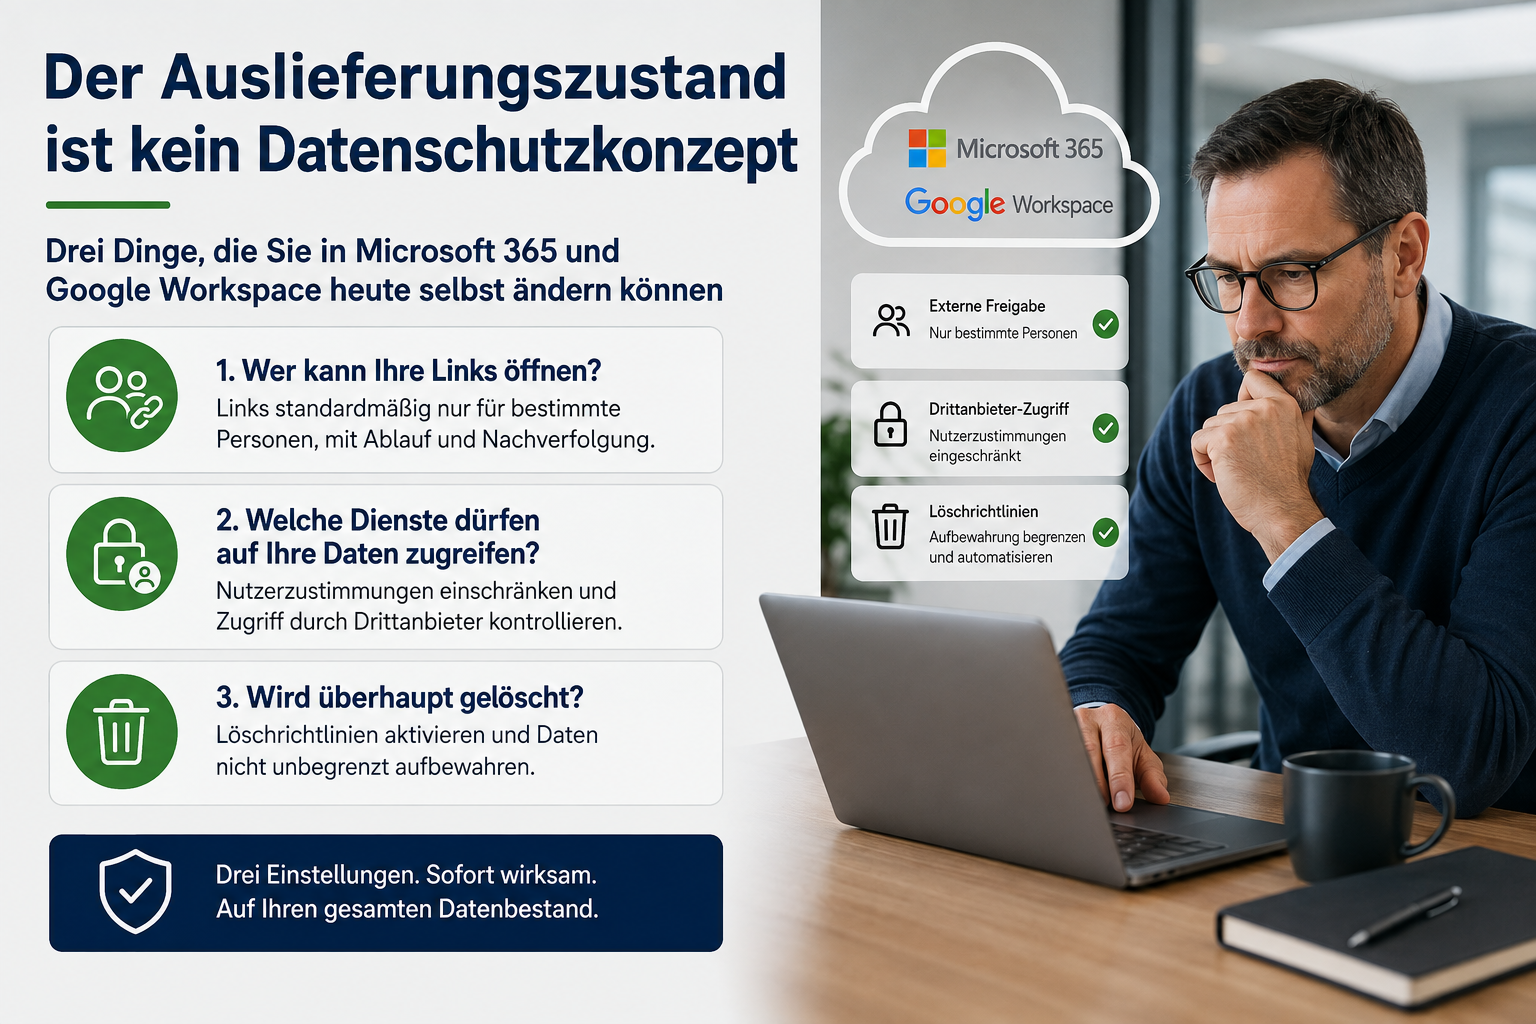
  • Der Auslieferungszustand ist kein Datenschutzkonzept

    Der Auslieferungszustand ist kein Datenschutzkonzept

    Drei Dinge, die Sie in Microsoft 365 und Google Workspace heute selbst ändern können

    Fragen Sie Ihre IT einmal, welche Anwendungen derzeit auf die Postfächer Ihres Unternehmens zugreifen dürfen. Nicht welche Sie eingekauft haben. Welche Zugriff haben.

    Dauert die Antwort länger als zehn Sekunden, lesen Sie weiter.

    Die meisten Unternehmen, die wir sehen, haben ihre Cloud-Suite nicht falsch eingerichtet. Sie haben sie gar nicht eingerichtet. Der Mandant läuft, wie er ausgeliefert wurde, und der Auslieferungszustand ist auf Zusammenarbeit ohne Reibung ausgelegt. Nicht auf Datenschutz. Das ist keine Nachlässigkeit, sondern die logische Folge davon, dass niemand eine Software erst konfiguriert und dann benutzt.

    Kurz gefasst: Drei Einstellungen senken das Risiko sofort und wirken auf den gesamten Altbestand. Erstens, wer Ihre Links öffnen kann. Zweitens, welche zusätzlichen Dienste auf Ihren gesamten Datenbestand zugreifen dürfen. Drittens, ob überhaupt jemals etwas gelöscht wird. Alles drei können Sie selbst ändern. Was danach kommt, sollten Sie nicht allein machen, und am Ende dieses Beitrags steht auch, warum.

    Ein Hinweis vorab, der wichtiger ist, als er klingt. Voreinstellungen sind keine Produkteigenschaften, sondern Momentaufnahmen. Sie unterscheiden sich je nach Erstellungsdatum des Mandanten, nach Lizenz und nach Region, und beide Anbieter ändern sie laufend. Die hier genannten Stände haben wir am 21. August 2026 an der jeweiligen Herstellerdokumentation geprüft. Prüfen Sie den Zustand in Ihrem eigenen Mandanten, bevor Sie etwas umstellen.

    Erstens: Wer kann Ihre Links öffnen?

    Die häufigste tatsächliche Beeinträchtigung von Menschen durch eine Cloud-Suite ist nicht der Zugriff eines ausländischen Nachrichtendienstes. Es ist die Kenntnisnahme durch jemanden, der den Zugriff technisch hat, aber nicht haben sollte.

    Das trifft Beschäftigte bei Personalunterlagen, Bewerber bei Absagevorgängen, Kunden und Patienten bei Fachunterlagen. Die Schwere ist hoch, weil solche Offenlegungen soziale und wirtschaftliche Folgen haben. Die Wahrscheinlichkeit ist hoch, weil Freigaben in der täglichen Arbeit entstehen und praktisch nie zurückgenommen werden.

    Der Punkt ist in beiden Suiten derselbe. Der Weg dorthin nicht, und das wird regelmäßig übersehen.

    In Microsoft 365 ist es eine Konfigurationsfrage. Microsoft dokumentiert, dass externe Freigabe für die gesamte SharePoint- und OneDrive-Umgebung standardmäßig eingeschaltet ist. Auf der höchsten Stufe entstehen Links, die ohne jede Anmeldung funktionieren, weiterleitbar sind und ohne zusätzliche Konfiguration weder ablaufen noch nachvollziehbar machen, wer sie genutzt hat. Ein Link aus einer Mail von vor zwei Jahren öffnet die Datei also heute noch, und niemand weiß, in wessen Postfach er inzwischen liegt.

    Drei Stellschrauben im SharePoint Admin Center unter Richtlinien und Freigabe: Organisationsebene auf authentifizierte Gäste, Standard-Linktyp von „jeder mit dem Link“ auf „bestimmte Personen“, und für verbleibende offene Links einen Ablauf in Tagen erzwingen.

    In Google Workspace liegt der Fall anders, und hier korrigieren wir eine verbreitete Behauptung. Der Standardzugriff neuer Drive-Dateien steht nach Googles Dokumentation auf „Private to the owner“, nicht auf „jeder mit dem Link“. Offene Freigaben entstehen dort nicht durch die Voreinstellung, sondern durch aktives Teilen. Der Hebel ist entsprechend ein anderer: externe Freigabe auf zugelassene Domänen begrenzen, den Access Checker auf „Recipients only“ stellen, wie Google es in der eigenen Sicherheitsprüfung empfiehlt, und regelmäßig auswerten, was tatsächlich geteilt wurde.

    Eine Warnung aus der Praxis: Externe Freigabe abzuschalten unterbricht über Nacht die Zusammenarbeit mit Steuerberatung, Agentur und Kunden. Wir haben mehr Rückabwicklungen gesehen als erfolgreiche Umstellungen, wenn vorher nicht kommuniziert wurde. Erst erheben, dann ankündigen, dann umstellen.

    Zweitens: Der Schalter, den kaum jemand kennt

    In Google Workspace lautet die Voreinstellung in der Steuerung der Programmierschnittstellen wörtlich: „Allow users to access any third-party apps.“

    Im Klartext: Jede beschäftigte Person kann einer beliebigen Anwendung per OAuth Zugriff auf ihr Postfach, ihren Kalender oder ihre Ablage erteilen. Ohne Rückfrage. Das typische Beispiel ist ein Notiz- oder Protokollwerkzeug mit Vollzugriff auf das Postfach.

    In Microsoft 365 gibt es die entsprechende Steuerung in Entra unter den Einstellungen zur Nutzerzustimmung. Welcher Zustand dort ab Werk gilt, hängt vom Jahrgang Ihres Mandanten ab. Das ist ein Prüfpunkt, kein Faktum.

    Warum das mehr ist als ein Sicherheitsthema: Mit jeder solchen Zustimmung entsteht ein Empfänger personenbezogener Daten, den Sie nicht ausgewählt, nicht nach Art. 28 Abs. 1 DSGVO auf hinreichende Garantien geprüft, nicht vertraglich gebunden und nicht in Ihr Verzeichnis von Verarbeitungstätigkeiten aufgenommen haben. Sie können ihn im Zweifel nicht einmal benennen.

    Damit fallen gleichzeitig die Auskunft nach Art. 15, die Information nach Art. 13 und der Nachweis nach Art. 5 Abs. 2 aus. Die Auswahlentscheidung, die das Gesetz dem Verantwortlichen zuweist, ist an jede einzelne beschäftigte Person delegiert.

    In dieselbe Kategorie gehören die KI-Funktionen der Anbieter. Sie folgen demselben Muster: ein zusätzlicher Verarbeitungszweck, der auf den vorhandenen Bestand zugreift.

    Bei Google sind die Gemini-Funktionen in den Workspace-Diensten nach Googles Dokumentation standardmäßig aktiv. Zwei Details lohnen die Aufmerksamkeit. Das Abschalten je Dienst dichtet nicht ab, denn Google beschreibt selbst, dass sich Drive-Inhalte aus Gmail heraus abfragen lassen, auch wenn Gemini in Drive deaktiviert ist. Und bei den intelligenten Funktionen setzt die Administration nur eine Voreinstellung, die Nutzer individuell überstimmen können. Wer den KI-Einsatz verbindlich regeln will, braucht neben dem Schalter also eine Regelung.

    Bei Microsoft ist die Modellwahl in Copilot der relevante Punkt. Microsoft dokumentiert, dass Modelle von Anthropic derzeit von der EU Data Boundary ausgenommen sind. Für Mandanten innerhalb der EU Data Boundary und im Vereinigten Königreich sind sie nach dem Dokumentationsstand vom 22. Juli 2026 standardmäßig deaktiviert. Das ist die gute Nachricht. Die Konsequenz: Eine Aktivierung ist eine bewusste Entscheidung, die diesen Teil der Verarbeitung aus der EU Data Boundary herausnimmt. Sie gehört dokumentiert und nicht nebenbei geklickt.

    Der Zusammenhang zwischen den ersten beiden Punkten ist wichtiger als jeder einzelne davon: Assistenzfunktionen erben Ihre Berechtigungen. Wer breite Freigaben und offene App-Berechtigungen hat und dann eine KI-Funktion aktiviert, macht einen bis dahin unübersichtlichen Bestand durchsuchbar.

    Das ist kein Argument gegen KI. Es ist ein Argument für die Reihenfolge.

    Drittens: Was gelöscht ist, kann Ihnen niemand mehr entwenden

    Die Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO ist der einzige Grundsatz, der das Risiko mit der Zeit tatsächlich verkleinert, statt es nur zu verwalten. Jeder Datensatz, der gelöscht ist, kann nicht mehr offengelegt, nicht mehr entwendet und nicht mehr zweckwidrig ausgewertet werden.

    Was das praktisch heißt, wird meist erst am Beispiel klar. Ein zehn Jahre altes Postfach eines längst ausgeschiedenen Mitarbeiters enthält typischerweise Krankmeldungen von Kollegen, Kundendaten, Verhandlungsstände und Bewerbungsunterlagen. Genau dieser Bestand liegt offen, wenn ein Konto übernommen wird.

    Die Reihenfolge ist dabei eine andere, als die meisten Vorlagen nahelegen. Zuerst ist zu klären, ob Ihre Umgebung eine Frist überhaupt zentral durchsetzen kann. Erst danach werden Fristen festgelegt. Wer das umdreht, erhält ein Löschkonzept, dessen Fristen im System nicht greifen, und damit den schriftlichen Nachweis, dass die eigene Vorgabe nicht eingehalten wird. Das ist die schlechtere Lage als gar kein Konzept.

    Der Funktionsumfang zur zentralen Steuerung von Aufbewahrung und Löschung ist bei beiden Anbietern editionsabhängig. Wer eine Edition einsetzt, die diese Steuerung nicht enthält, kann Fristen nur dezentral durchsetzen, also über das Handeln der Nutzer und über die Voreinstellungen der einzelnen Dienste. Das ist keine Aussage über die Qualität eines Produkts, sondern eine Frage der passenden Edition zum eigenen Verarbeitungsumfang. Sie gehört an den Anfang eines Löschkonzepts, nicht ans Ende.

    Zu beachten ist außerdem: Diese Werkzeuge dienen in erster Linie dazu, Daten festzuhalten, etwa zur Beweissicherung. Dass sie auch Fristen erzwingen können, ist die zweite Funktion. Eine Umgebung ohne gesetzte Regel löscht deshalb nicht planmäßig, sondern folgt dem Handeln der Nutzer und den Papierkorbzyklen der Dienste. Der Bestand wächst ungesteuert, und niemand kann sagen, wie alt der älteste Datensatz ist.

    Wo Voreinstellungen bereits im Sinne der Speicherbegrenzung wirken, liegt das Risiko nicht in der Voreinstellung, sondern in ihrer Abschaltung. Beispiel Microsoft Teams: Besprechungsaufzeichnungen laufen standardmäßig nach 120 Tagen ab. Der Ablauf lässt sich abschalten, und eine spätere Änderung der Frist erfasst nach der Herstellerdokumentation nur neu erstellte Aufzeichnungen. Der Altbestand bleibt liegen.

    Vier Stellen, an denen Sie ohnehin vorbeikommen

    Wenn Sie schon im Admin Center sind. Prüfen und bewusst entscheiden, nicht blind umstellen.

    Automatische Weiterleitung nach außen in Exchange Online. Die Einstellung steht in der ausgehenden Spamrichtlinie auf einem systemgesteuerten Wert, dessen Verhalten sich nach Microsofts eigener Dokumentation je nach Organisation unterscheidet. Microsoft empfiehlt ausdrücklich, den Wert explizit zu setzen. Unentdeckte Weiterleitungsregeln sind der klassische Befund nach einer Kontoübernahme.

    Diagnosedaten der Office-Anwendungen. Ist keine Richtlinie gesetzt, werden nach Microsofts Dokumentation erforderliche und optionale Diagnosedaten gesendet. Viele Verantwortliche gehen vom Gegenteil aus und beschreiben ihren Mandanten deshalb im Verzeichnis falsch.

    Optionale verbundene Erfahrungen. Sie sind standardmäßig verfügbar und unterliegen nach Microsofts Angabe gesonderten Nutzungsbedingungen, also nicht denen des Kerndienstes. Nach Herstellerangabe schränkt eine Deaktivierung allerdings auch Copilot Chat und weitere Funktionen ein. Solche Kopplungen ändern sich zwischen Produktreleases.

    Aufzeichnung und Transkription in Teams. Die Transkription ist mandantenweit erlaubt. Automatisch aufgezeichnet wird nach der Herstellerdokumentation nicht jede Besprechung, wohl aber werden Events wie Webinare und Townhalls standardmäßig automatisch aufgezeichnet. Die Abfrage einer ausdrücklichen Zustimmung der Teilnehmenden ist standardmäßig deaktiviert. Sie ersetzt im Übrigen keine Rechtsgrundlage, sie dient der Transparenz und dem Nachweis.

    Wo Selbsthilfe endet

    Diese Punkte kann jede Administration im eigenen Mandanten selbst prüfen und ändern. Sie wirken sofort, sie wirken auf den vorhandenen Bestand, und sie brauchen niemanden von außen.

    Beratung braucht der Schritt danach: die Festlegung, welche Frist, welche Rechtsgrundlage und welche Dokumentation zu der geänderten Einstellung gehören.

    Einstellungen kann man ändern und wieder ändern. Festlegungen binden.

    Konkret sind das fünf Dokumente, bei denen ein fehlerhaftes Ergebnis schlechter ist als gar keines.

    Die Datenschutz-Folgenabschätzung und die ihr vorgelagerte Schwellwertanalyse. Wird das Risiko aus Sicht des Unternehmens statt aus Sicht der betroffenen Person bewertet und am Ende ein hohes Restrisiko in einem Satz akzeptiert, steht dort die schriftliche Feststellung, dass Ihnen ein hohes Risiko bekannt war. Zugleich löst genau dieses Ergebnis nach Art. 36 DSGVO die Pflicht zur vorherigen Konsultation der Aufsichtsbehörde aus. Das Dokument schafft die Pflicht, die es verletzt.

    Die Betriebsvereinbarung zur IT-Nutzung. Sie kann zugleich zu wenig legitimieren und zu viel verbieten. Das Bundesarbeitsgericht hat 2025 entschieden, dass sich ein Arbeitgeber für Datenkategorien, die eine Betriebsvereinbarung ausdrücklich ausschließt, nicht nachträglich auf das berechtigte Interesse berufen kann.

    Die Transfer-Folgenabschätzung, wenn sie so geschrieben ist, dass sie mit dem Angemessenheitsbeschluss steht und fällt.

    Das Löschkonzept, aus den oben genannten Gründen.

    Die Rollenabgrenzung zwischen Verantwortlichem und Auftragsverarbeiter. Beide Anbieter verarbeiten einen Teil der Daten nicht weisungsgebunden, sondern für eigene Zwecke. Wer im Verzeichnis pauschal „Auftragsverarbeiter“ einträgt, macht jede spätere Auskunft und jede spätere Meldung inhaltlich falsch.

    Zwei Sätze, die Ihre Dokumente veralten lassen

    Erstens, Beschäftigtendaten. Das Bundesarbeitsgericht hat mit Urteil vom 8. Mai 2025, Aktenzeichen 8 AZR 209/21, entschieden, dass § 26 Abs. 1 Satz 1 BDSG unangewendet zu bleiben hat, weil der Norm die nach Art. 88 Abs. 2 DSGVO erforderlichen Schutzmaßnahmen fehlen. Die Vorschrift steht weiterhin im Gesetz. Als eigenständige Rechtsgrundlage trägt sie nicht mehr.

    Wer heute noch „§ 26 BDSG“ als Rechtsgrundlage in seinem Verzeichnis oder in seiner Beschäftigteninformation stehen hat, sollte diese Stellen überarbeiten. Verarbeitungen im Beschäftigungskontext sind je nach Zweck auf Art. 6 Abs. 1 lit. b, lit. c oder lit. f DSGVO zu stützen, und wo das berechtigte Interesse herangezogen wird, ist die Abwägung schriftlich festzuhalten. Ein Beschäftigtendatengesetz liegt nach dem uns zugänglichen Stand der Gesetzgebungsdokumentation nicht vor.

    Zweitens, Datenübermittlung in die USA. Der Angemessenheitsbeschluss zum EU-US Data Privacy Framework ist in Kraft. Das Gericht der Europäischen Union hat eine Nichtigkeitsklage mit Urteil vom 3. September 2025 in der Rechtssache T-553/23 abgewiesen, dagegen ist ein Rechtsmittel anhängig. Neu ist, dass der Europäische Datenschutzausschuss die Europäische Kommission mit Schreiben vom 31. Juli 2026 aufgefordert hat zu prüfen, ob eine Entscheidung des Obersten Gerichtshofs der Vereinigten Staaten zur Unabhängigkeit der Federal Trade Commission den Beschluss berührt.

    Die belastbare Aussage lautet weder „das Framework ist gefallen“ noch „alles unverändert“. Die Grundlage trägt, aber die Begründung, die sie trägt, wird gerade überprüft. Ein Transferstopp ist nicht veranlasst. Angezeigt ist, die eigene Transfer-Folgenabschätzung so fortzuschreiben, dass sie einen Wegfall des Angemessenheitsbeschlusses überstehen würde, und die Standardvertragsklauseln als dokumentierte Rückfallebene vorzuhalten. Das kostet wenig und wirkt im Prüfungsfall.

    Ein verwandter Irrtum begegnet uns dabei regelmäßig. Regionale Speicherzusagen der Anbieter, ob EU Data Boundary oder Datenregionen, sind Zusagen über den Verarbeitungsort bestimmter Daten. Sie sind keine Übermittlungsgrundlage nach Kapitel V der DSGVO, und sie decken nicht alles ab. Google schließt Protokolldaten und zwischengespeicherte Inhalte ausdrücklich aus. Microsoft dokumentiert selbst mehrere Kategorien fortdauernder Übermittlung, darunter Fernzugriff eigener Beschäftigter, Titel von Supportfällen und begrenzte Verzeichnisdaten. Das ist kein Vorwurf an die Anbieter. Es ist die Prüfliste für Ihre eigene Bewertung.

    Der schnellste Weg zu einer belastbaren Antwort

    Die drei Punkte oben kosten Sie einen Nachmittag und wirken sofort. Alles Weitere hängt davon ab, wie Ihr Mandant tatsächlich aussieht, und das lässt sich nicht aus der Ferne raten.

    Wir sind externe Datenschutzbeauftragte mit Schwerpunkt Microsoft 365 und begleiten Unternehmen von der Bestandsaufnahme bis zur Betriebsvereinbarung. Vor jedem Angebot steht bei uns ein kostenfreies Erstaudit: ein strukturiertes Gespräch von 60 bis 90 Minuten, die Sichtung dessen, was vorhanden ist, und ein schriftlicher Kurzbefund mit den Lücken, nach Dringlichkeit geordnet. Daraus entsteht ein Angebot in zwei getrennt beauftragbaren Teilen, laufende Betreuung und einmalige Einrichtung. Eine Verpflichtung zur Beauftragung entsteht nicht.

    Wenn Sie den Zustand Ihres Mandanten nicht punktuell, sondern fortlaufend im Blick behalten wollen: Im M365 Compliance Radar werten wir monatlich die Änderungen aus, die Microsoft im Message Center veröffentlicht, und bereiten sie für Datenschutzbeauftragte, Betriebsrat und IT auf.

    Und falls die Frage vom Anfang noch offen ist: Der Bericht, der Ihnen sagt, welche Anwendungen auf Ihre Postfächer zugreifen dürfen, liegt in beiden Suiten drei Klicks entfernt. Es lohnt sich, ihn einmal anzusehen.


    Dieser Beitrag gibt den Stand vom 21. August 2026 wieder und informiert allgemein. Er berücksichtigt keine Umstände des Einzelfalls und ersetzt keine Rechtsberatung. Die genannten Voreinstellungen entsprechen dem an diesem Tag an der jeweiligen Herstellerdokumentation geprüften Stand; sie können je nach Erstellungsdatum des Mandanten, Lizenz und Region abweichen und werden von den Anbietern laufend geändert. Die Rechtsprechung zum Beschäftigtendatenschutz und die Bewertung von Datenübermittlungen in die USA entwickeln sich derzeit; einzelne Aussagen können durch spätere Entscheidungen überholt sein.
  • M365 im Juli 2026: Drei Änderungen, die Betriebsräte jetzt aktiv angehen sollten

    M365 im Juli 2026: Drei Änderungen, die Betriebsräte jetzt aktiv angehen sollten

    Microsoft hat im Juli 167 Änderungen im Message Center veröffentlicht. 24 davon sind für deutsche Betriebsräte relevant. Drei stechen heraus, und zwar nicht wegen ihrer Tragweite, sondern wegen ihres Zeitplans: Bei einer ist die Frist am 24. Juli bereits abgelaufen, zwei weitere greifen Ende August automatisch. In allen drei Fällen entsteht der neue Zustand ohne Entscheidung, wenn niemand hinschaut. Genau das macht sie zu Themen für den August und nicht für den Herbst.

    1. OpenAI wird Subprozessor, und die Einstellung hat sich selbst aktiviert (MC1422074)

    Was passiert: Microsoft hat OpenAI als Subprozessor für Microsoft 365 Copilot aufgenommen. Damit stehen von OpenAI selbst betriebene Modelle zur Verfügung, beginnend mit GPT-5.6. Am 9. Juli erschien die zugehörige Einstellung im Microsoft 365 Admin Center, zunächst deaktiviert. Wer bis zum 24. Juli nicht reagiert hat, bei dem hat Microsoft sie automatisch aktiviert. Wer das nicht wollte, musste vorher aktiv „No users“ auswählen. Betroffen sind ausschließlich Modelle auf Infrastruktur von OpenAI, nicht die von Microsoft über Azure OpenAI betriebenen.

    Warum das brennt: Es ist der zweite Fall dieser Art in diesem Jahr. Im April wurden die Anthropic-Modelle in Word, Excel und PowerPoint standardmäßig aktiviert. Das Muster wiederholt sich: Eine Frist verstreichen zu lassen hat dieselbe Wirkung wie eine Entscheidung zu treffen. Die Frist ist vorbei, die Prüfung findet also rückwirkend statt. Wer im Herbst darlegen muss, welcher Anbieter wann an der Verarbeitung beteiligt war, braucht die Antwort jetzt.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Bestandsaufnahme: Lassen Sie sich den heutigen Stand der Einstellung im Admin Center zeigen. Drei Fragen: Ist sie aktiv? Wurde sie bewusst gesetzt oder ist sie durch Fristablauf angesprungen? Wer war beteiligt?
    2. Unterrichtung einfordern: Bitten Sie um eine schriftliche Darstellung, welche Modelle heute im Einsatz sind, für welche Nutzergruppen und wo verarbeitet wird. Der übliche Anknüpfungspunkt dafür ist § 80 Abs. 2 BetrVG; die Bewertung, ob und in welchem Umfang der Anspruch greift, gehört zu Ihrer Rechtsberatung.
    3. Abweichungen von den Standardzusagen klären: Microsoft schreibt, es gälten die üblichen Zusagen der Produktbedingungen und des Datenschutznachtrags, „soweit in der Dokumentation nichts anderes offengelegt ist“. Lassen Sie sich zeigen, was diese Dokumentation zu den OpenAI-betriebenen Modellen sagt.
    4. Muster für künftige Fälle vereinbaren: Sinnvoller als jeden Einzelfall nachzulaufen ist eine Verabredung, dass Einstellungen mit automatischer Aktivierung vor Ablauf der Frist gemeldet werden. Das kostet die IT wenig und nimmt den Druck aus jedem folgenden Fall.
    5. Fachstellen einbinden: Datenschutzbeauftragte und, sofern im Haus benannt, die für die KI-Verordnung zuständige Person gehören in diesen Vorgang. Die technische Frage lautet: Was ist eingeschaltet? Die Bewertung der Auslagerung liegt bei den Fachstellen.

    2. Elf zusätzliche Felder auf der Profilkarte, ab Ende August standardmäßig sichtbar (MC1438571)

    Was passiert: Microsoft ändert Ende August die Standardsichtbarkeit von elf Feldern auf der Microsoft-365-Profilkarte. Sie werden künftig angezeigt, sobald sie im Verzeichnis gefüllt sind. Es geht um Bereich, Rolle, Personalnummer, Beschäftigtenart, Kostenstelle, Benutzerprinzipalname, Alias, Fax, Straße, Bundesland und Postleitzahl. Bisher musste die Administration jedes dieser Felder einzeln freischalten. Die Werte selbst ändern sich nicht, nur ihre Sichtbarkeit. Betroffen sind ausdrücklich auch Mandanten, die die Profilkarteneinstellungen nie angefasst haben.

    Warum das brennt: Personalnummer, Kostenstelle und Beschäftigtenart sind Angaben aus der Personalverwaltung. Sie waren bisher nicht ohne Grund für die ganze Belegschaft unsichtbar. Beschäftigtenart macht für jeden erkennbar, wer befristet beschäftigt, entliehen oder extern ist. Das ist der Eintrag des Monats mit dem härtesten Termin, weil er ohne Zutun scharf wird. Nach Ende August ist es keine Entscheidung mehr, sondern eine Korrektur.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Bestandsaufnahme: Lassen Sie prüfen, welche der elf Felder im Verzeichnis überhaupt Werte enthalten. Nur gefüllte Felder werden sichtbar. Häufig ist die Liste kürzer als befürchtet, manchmal aber auch länger.
    2. Termin vormerken: Die Umstellung beginnt Ende August. Setzen Sie die Befassung so an, dass die Entscheidung vorher steht und nicht danach.
    3. Feldweise entscheiden: Die Sichtbarkeit lässt sich weiterhin je Feld steuern. Bereich und Rolle sind etwas anderes als Personalnummer und Kostenstelle. Eine pauschale Freigabe oder Sperre wird der Sache nicht gerecht.
    4. Beschäftigtenart gesondert behandeln: Dieses Feld hat eine andere Qualität als die übrigen, weil es den Beschäftigungsstatus offenlegt. Wenn Sie nur einen Punkt vertiefen, dann diesen.
    5. Beschäftigte informieren: Was künftig sichtbar ist, sollte vorher bekannt sein und nicht auffallen, weil jemand es zufällig auf der Karte einer Kollegin entdeckt.

    3. Copilot nimmt Präsenzgespräche auf, ohne die Gegenseite zu informieren (MC1437679)

    Was passiert: Die mobile Copilot-App für iOS und Android bekommt eine Aufnahmefunktion. Beschäftigte können damit Präsenzgespräche oder Sprachnotizen aufzeichnen und erhalten anschließend im Copilot Chat ein automatisch erzeugtes Transkript samt Zusammenfassung. Eine Aufnahme darf bis zu 120 Minuten lang sein und läuft im Hintergrund weiter, wenn die App gewechselt wird. Die Audiodatei landet in OneDrive der aufnehmenden Person. Für alle Nutzer mit Copilot-Lizenz ist die Funktion standardmäßig aktiviert. Allgemeine Verfügbarkeit ab Ende August 2026.

    Warum das brennt: Das ist keine Meeting-Aufzeichnung in Teams mehr, bei der ein Banner erscheint und alle es wissen. Das ist eine Aufnahmemöglichkeit für jedes Gespräch, im Büro, im Flur, beim Kunden. Microsoft schreibt in der Ankündigung selbst, dass die App die übrigen Gesprächsteilnehmer nicht über den Aufnahmestart informiert, und verweist die Verantwortung für erforderliche Einwilligungen an die Nutzer. Damit wandert eine Frage, die bisher technisch beantwortet war, in die Verantwortung Einzelner.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Bestandsaufnahme: Ist die mobile Copilot-App im Haus verteilt? Wird sie über Intune verwaltet? Wie viele Beschäftigte haben eine Copilot-Lizenz? Ohne diese drei Antworten lässt sich die Reichweite nicht einschätzen.
    2. Steuerbarkeit klären: Fragen Sie konkret, mit welchen Mitteln sich die Funktion einschränken lässt, und lassen Sie sich die Antwort belegen. Microsoft nennt die Verwaltung der mobilen App als Ansatzpunkt, einen eigenen Schalter für die Aufnahmefunktion nennt die Ankündigung nicht.
    3. Das Hinweisproblem benennen: Verabreden Sie, wie Beschäftigte darüber informiert werden, dass die App die Gegenseite nicht warnt. Wer die Funktion nutzt, sollte wissen, dass der Hinweis von ihm selbst kommen muss.
    4. Ablage und Aufbewahrung regeln: Aufnahme, Transkript und Zusammenfassung erben die Berechtigungen und Regeln von OneDrive. Klären Sie, welche Aufbewahrungsdauer gilt, ob Vertraulichkeitskennzeichnungen greifen und wer im Rahmen von Auskunfts- oder Ermittlungsvorgängen darauf zugreifen kann.
    5. Sensible Gesprächssituationen ausnehmen: Personalgespräche, Konfliktgespräche und Gespräche mit der Interessenvertretung gehören ausdrücklich adressiert. Technisch ist eine solche Aufnahme von einer normalen Sprachnotiz nicht zu unterscheiden, deshalb muss die Regel es sein.

    Was noch im Juli-Newsletter steht

    21 weitere Einträge, darunter drei, die wir im August weiter beobachten. Purview greift künftig auf den Netzwerkverkehr durch (MC1419797): Über die Verbindung mit Entra Internet Access wirken Klassifizierung und Datenverlustschutz nicht mehr nur in den Microsoft-Anwendungen, sondern auf Ebene der Internetverbindung, mit Anbindung an das Insider Risk Management. Allgemeine Verfügbarkeit ab Ende September. Teams erzeugt KI-Archivdateien zu Besprechungen (MC1429018), standardmäßig aktiv, für Nutzer nicht einsehbar, gekoppelt an das gespeicherte Transkript. Und das Insider Risk Management bekommt freie Notizfelder, erweiterte Angaben zur Person einschließlich letztem Arbeitstag sowie eine KI-gestützte Vorsortierung der Meldungen (MC1430534, MC1430536, MC1438568).

    Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion technisch tut, was sich einstellen lässt und welche Stelle im Haus das bewerten muss. Die rechtliche Bewertung bleibt dort, wo sie hingehört.

    Den vollständigen Monatsüberblick gibt es mit unserem M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar

  • Microsoft 365 und Datenschutz 2026: Pro und Kontra, Teil 9: Beschäftigte und Gesamtbild

    Microsoft 365 und Datenschutz 2026: Pro und Kontra, Teil 9: Beschäftigte und Gesamtbild

    Der Blick auf die Beschäftigten und das Ganze

    Dieser abschließende Teil unserer Linkedin-Serie nimmt sich den Streitpunkt vor, der im Unternehmenseinsatz oft der wichtigste ist, den Beschäftigtendatenschutz. Danach fügen wir die Debatte zu einem Gesamtbild zusammen, ohne sie aufzulösen. Wie in der ganzen Reihe stehen das Kontra und das Pro nebeneinander, gefolgt von einer Einordnung. Es ist eine fachliche Einordnung und keine Rechtsberatung.

    Streitpunkt 8: Beschäftigtendatenschutz und Überwachungswerkzeuge

    Kontra. Im Unternehmenseinsatz ist Microsoft 365 vor allem ein System zur Verarbeitung von Beschäftigtendaten, und die Rechtsgrundlage ist seit dem Urteil C-34/21 unsicher. § 26 Absatz 1 Satz 1 BDSG gilt überwiegend als unanwendbar, ein Beschäftigtendatengesetz fehlt. Die Verarbeitung muss unmittelbar auf Artikel 6 DSGVO gestützt werden, bei den umfangreichen Protokoll-, Auswertungs- und KI-Funktionen eine anspruchsvolle Abwägung. Hinzu kommt die Mitbestimmung nach § 87 Absatz 1 Nummer 6 BetrVG und der Doppelcharakter der Werkzeuge, denn Defender, Viva Insights, Insider Risk Management und Communication Compliance sind leistungsfähige Überwachungsinfrastrukturen. Eine Betriebsvereinbarung bindet den Zweck, ist aber widerrufbar, während die technische Fähigkeit installiert bleibt.

    Pro. Die durch das Urteil ausgelöste Unsicherheit betrifft jede Verarbeitung von Beschäftigtendaten, nicht speziell Microsoft 365, und ist über eine Betriebsvereinbarung als Grundlage im Sinne des Artikel 88 DSGVO lösbar, was etablierte und anerkannte Praxis ist. Der Einwand, die technische Fähigkeit bleibe installiert, trifft auf praktisch jedes IT-System mit Protokollfunktionen zu und kann daher kein spezifisches Ausschlusskriterium sein. Die anerkannte Risikominderung besteht in Governance, also Betriebsvereinbarung, Zweckbindung, Pseudonymisierung, Rollentrennung und Protokollierung, nicht im Verzicht auf die Technik. Mehrere der sensibelsten Werkzeuge sind zudem datenschutzfreundlich voreingestellt.

    Einordnung. Unstrittig ist, dass Microsoft 365 überwachungsgeeignete Funktionen enthält und damit mitbestimmungspflichtig ist und dass die Rechtsgrundlage für Beschäftigtendaten nach dem Urteil unmittelbar aus der DSGVO und einer Betriebsvereinbarung abzuleiten ist. Die Positionen unterscheiden sich darin, ob die fortbestehende technische Überwachungsfähigkeit ein eigenständiges, durch Governance nicht vollständig auflösbares Risiko darstellt oder ob die organisatorische Bindung das anerkannte und ausreichende Mittel ist. Diese Frage ist weniger eine Tatsachen- als eine Bewertungs- und Vertrauensfrage gegenüber der eigenen künftigen Organisationsführung.

    Das Gesamtbild: Was unstrittig ist und was offen bleibt

    Über die neun Streitpunkte hinweg lässt sich klar trennen, was zwischen den Positionen unstrittig und was umkämpft ist. Diese Trennung ist selbst die nützlichste Orientierung, denn sie zeigt, worüber man nicht mehr streiten muss und worüber die eigene Abwägung zu entscheiden hat.

    Empirisch weitgehend belegt und zwischen beiden Seiten unstrittig sind die US-Rechtslage und die grundsätzliche Zugriffsmöglichkeit, die Existenz dokumentierter Ausnahmen der EU Data Boundary und der Flex-Routing-Voreinstellung, ein nicht vollständig abschaltbarer Telemetrie-Reststrom, das Fortbestehen der Festlegung von 2022 neben der Verfahrenseinstellung des Europäischen Datenschutzbeauftragten und dem hessischen Bericht, die produktive Existenz von Alternativen mit eigenen Funktions- und Kostenprofilen sowie die Mitbestimmungspflicht überwachungsgeeigneter Funktionen.

    Offen und Gegenstand der Kontroverse bleiben dagegen die Fragen, ob für die Zulässigkeit die abstrakte Zugriffsmöglichkeit oder die konkrete Eintrittswahrscheinlichkeit maßgeblich ist, ob nicht selbst prüfbare, aber extern testierte Zusagen ein hinreichendes Vertrauensfundament bilden, wie das Opt-out-Prinzip bei Copilot datenschutzrechtlich zu bewerten ist, wie § 25 TDDDG auf die Telemetrie anzuwenden ist, ob organisatorische Governance den Doppelcharakter überwachungsgeeigneter Technik hinreichend einhegt, und schließlich der Ausgang des Verfahrens vor dem Europäischen Gerichtshof sowie die weitere Entwicklung des US-Rechts.

    Ein Wort zum Schluss

    Wie diese offenen Punkte zu gewichten sind und welche Schlussfolgerung daraus für eine konkrete Organisation folgt, ist eine Abwägung, die wir bewusst nicht treffen. Sie hängt vom Schutzbedarf der Daten, von der Branche, der vorhandenen IT-Kompetenz und der Risikobereitschaft ab und liegt beim Verantwortlichen im Sinne der DSGVO. Was wir liefern, ist der Sachstand, die technischen Stellhebel und eine Struktur für die Abwägung, nicht die Entscheidung selbst.

    Der zweite Bericht und die Quellen

    Damit endet unsere Pro-und-Kontra-Reihe. Die vollständige Fassung mit allen neun Streitpunkten, jeweils in der ausführlichen Gegenüberstellung von These, Gegenthese und Einordnung, erscheint zeitgleich mit diesem neunten Teil als eigenes Gesamtdokument. Sämtliche Quellen und Verzeichnisse sind darin enthalten und amtlich oder durch Originaldokumente des Herstellers belegt. Dieses zweite Dokument bildet zusammen mit der Bestandsaufnahme aus den Teilen 1 bis 5 das komplette Bild.

    So unterstützt improve it

    Die improve it GmbH aus Weingarten bei Karlsruhe ist auf Datenschutz, Informationssicherheit und Compliance rund um Microsoft 365 spezialisiert. Wir verbinden technische Expertise mit Datenschutz- und Informationssicherheitswissen, von der Tenant-Konfiguration bis zur Betriebsvereinbarung. Mit dem M365 Compliance Radar überwachen wir Konfigurationen fortlaufend und machen Änderungen für Datenschutz und Betriebsrat transparent. Beide Berichte sowie die konkreten Arbeitshilfen, die Konfigurations-Checkliste, den Leitfaden zur Datenschutz-Folgenabschätzung und die Souveränitäts-Entscheidungsmatrix, stellen wir Ihnen in einem kostenfreien Infopaket zur Verfügung. Fordern Sie es an, und wir klären Ihre wichtigsten Fragen in einem kostenfreien Erstgespräch.

    In dieser Reihe

    Teil 6: Vertrauen und Zugriff. Teil 7: Copilot und Telemetrie. Teil 8: Aufsicht, Souveränität und Alternativen. Teil 9: Beschäftigte und Gesamtbild.

    Einstieg verpasst? Schauen Sie unsere Einordnungsserie Teil 1: Warum die Frage neu zu stellen ist, Teil 2: Der lange Arm der USA, Teil 3: Die EU Data Boundary und die Aufsichtsbehörden, Teil 4: Copilot, die KI-Modelle und die Mitbestimmung, Teil 5: Digitale Souveränität und das Fazit.

    Dieser Beitrag gibt den Recherchestand Juni 2026 wieder. Er ist eine fachliche Einordnung einer Datenschutzberatung, stellt keine Rechtsberatung im Sinne des Rechtsdienstleistungsgesetzes dar und ersetzt keine anwaltliche Prüfung des Einzelfalls.

  • Microsoft 365 und Datenschutz 2026: Pro und Kontra, Teil 8: Aufsicht, Souveränität und Alternativen

    Microsoft 365 und Datenschutz 2026: Pro und Kontra, Teil 8: Aufsicht, Souveränität und Alternativen

    Die politische und strategische Ebene

    Nach den grundsätzlichen und den technischen Fragen richtet sich dieser Teil unserer Linkedin-Serie auf die politische und strategische Ebene. Drei Streitpunkte gehören zusammen: die Bewertung der Aufsichtsbehörden, die Frage, was Souveränität überhaupt bedeutet, und die Frage, ob es ernsthafte Alternativen gibt. Wie in der ganzen Reihe stehen das Kontra und das Pro nebeneinander, gefolgt von einer Einordnung. Es ist eine fachliche Einordnung und keine Rechtsberatung.

    Streitpunkt 5: Die aufsichtsbehördliche Lage

    Kontra. Die positiven Signale von 2025 tragen weniger weit, als die mediale Rezeption nahelegt. Die Festlegung der Datenschutzkonferenz von 2022 ist nicht förmlich aufgehoben, eine bundesweit einheitliche Neubewertung fehlt. Der Bericht des Hessischen Beauftragten spricht nur für Hessen und beruht auf einer rechtlichen Würdigung ohne technische Prüfung, und Baden-Württemberg hält seine kritische Linie aufrecht. Die Einstellung des Verfahrens durch den Europäischen Datenschutzbeauftragten betrifft die individuell nachverhandelten Konditionen der EU-Kommission und ist ausdrücklich keine generelle Konformitätsbestätigung. Hinzu kommt die strukturelle Unsicherheit der Transfergrundlage.

    Pro. Die Bewegung der Aufsichtsbehörden weist klar in Richtung nutzbar mit Auflagen. Mit dem Europäischen Datenschutzbeauftragten hat die Datenschutzbehörde der EU selbst ein Verfahren eingestellt, nachdem Microsoft strukturelle Nachbesserungen vorgenommen und über verbesserte Vertragskonditionen allen Kunden zugänglich gemacht hat. Der Hessische Beauftragte hat seine Bewertung mit dem Bayerischen Landesamt abgestimmt. Die Festlegung von 2022 datiert vor der EU Data Boundary und dem überarbeiteten Datenschutznachtrag und gilt zunehmend als überholt. Die Latombe-Entscheidung hat das Framework bestätigt, und eine generelle behördliche Untersagung existiert nicht.

    Einordnung. Belegt ist, dass die Festlegung von 2022 fortbesteht, dass der Europäische Datenschutzbeauftragte sein Verfahren eingestellt und dabei eine Gesamtbestätigung ausdrücklich vermieden hat und dass mit dem Hessischen Beauftragten erstmals eine deutsche Aufsichtsbehörde eine positive, rechtliche und nicht technische Gesamtbewertung abgegeben hat. Die Lage ist uneinheitlich und in Bewegung. Die Positionen unterscheiden sich darin, ob das Glas als halb leer oder halb voll gelesen wird. Eine konsolidierte bundesweite Neubewertung steht aus.

    Streitpunkt 6: Digitale Souveränität

    Kontra. Microsofts Souveränitätsangebote adressieren die Jurisdiktionsfrage, bleiben aber Microsoft-Technologie unter Microsoft-Lizenz, Updatehoheit und geistigem Eigentum. Eine über Updates und proprietäre Technologie fortbestehende Abhängigkeit relativiert die Souveränität, denn Kontrolle über den Betrieb ist nicht dasselbe wie Kontrolle über die Technologie. Hinzu kommt die Bindung an den Anbieter als eigenständiges Souveränitätsrisiko, denn proprietäre Formate, der zentrale Identitäts-Layer und tiefe Abhängigkeiten in den Schnittstellen erzeugen eine strukturelle Abhängigkeit mit geopolitischer Hebelwirkung.

    Pro. Souveränität ist ein Spektrum, kein binärer Zustand. Die Angebote, von Microsoft 365 Local bis zur netzgetrennten Variante, die von SAP und Arvato betriebene Delos Cloud und die externe Schlüsselverwaltung, senken den US-Zugriff für Organisationen mit hohem Schutzbedarf real und gestuft. Eine Bindung an den Anbieter besteht bei jeder Plattform, auch bei quelloffenen Lösungen entstehen Migrationskosten und Know-how-Bindung, und der EU Data Act sowie Standardformate mildern sie regulatorisch. Das geopolitische Szenario eines Abschaltens ist spekulativ und hätte für Microsoft selbst erhebliche rechtliche und kommerzielle Folgen.

    Einordnung. Unstrittig ist, dass die Souveränitätsangebote die US-Jurisdiktion organisatorisch und technisch zurückdrängen, ohne die technologische Lieferkette vom Hersteller zu lösen. Die Kontroverse betrifft die Definition von Souveränität. Die kritische Seite setzt sie mit Kontrolle über die Technologie gleich, die Gegenseite mit einem abstufbaren Grad an Kontrolle über Daten und Betrieb. Die Bindung an den Anbieter ist als Tatsache belegt, ihre geopolitische Zuspitzung ist prognostisch und damit nicht belegbar, sondern Gegenstand der Risikoeinschätzung.

    Streitpunkt 7: Die Verfügbarkeit von Alternativen

    Kontra. Die Behauptung, zu Microsoft 365 gebe es keine ernsthafte Alternative, ist empirisch nicht mehr haltbar. Frankreich hält Microsoft 365 per Verwaltungsdoktrin aus der sensiblen Staatsverwaltung heraus und baut eigene souveräne Lösungen auf. In Deutschland sind Nextcloud und die vom Bundesinnenministerium getragene Suite openDesk produktiv im Einsatz, bis hin zur Bundeswehr und zur Bundescloud, und Schleswig-Holstein hat einen Großteil seiner Arbeitsplätze auf freie Software umgestellt. Wer in der eigenen Risikoanalyse zu einem kritischen Ergebnis kommt, hat damit dokumentierte, erprobte Auswege.

    Pro. Die Alternativen haben dokumentierte Grenzen: Funktionslücken vor allem bei KI und Integration, in der Vollkostenrechnung oft höhere Gesamtkosten und die Tatsache, dass sie das Risiko verschieben, statt es zu beseitigen, denn im Eigenbetrieb gehören alle Sicherheits- und Verfügbarkeitsfehler der Organisation selbst. Die zitierten Erfolge stammen überwiegend aus dem öffentlichen, teils geförderten Sektor und sind teils noch im Aufbau. Die Übertragbarkeit auf privatwirtschaftliche Organisationen mit anderer Ressourcenlage ist nicht ohne Weiteres gegeben.

    Einordnung. Belegt ist die produktive Existenz europäischer und quelloffener Alternativen in mehreren großen Organisationen, womit die Aussage der Alternativlosigkeit als Pauschalbehauptung widerlegt ist. Belegt sind ebenso die Unterschiede bei Funktion, Kosten und Betrieb. Die Positionen unterscheiden sich nicht im Ob, sondern in der Eignung für einen konkreten Anwendungsfall. Ob eine Alternative trägt, hängt von Schutzbedarf, IT-Kompetenz, Funktionsanforderungen und Gesamtkosten ab und ist damit eine fallbezogene Abwägung.

    In dieser Reihe

    Teil 6: Vertrauen und Zugriff. Teil 7: Copilot und Telemetrie. Teil 8: Aufsicht, Souveränität und Alternativen. Teil 9: Beschäftigte und Gesamtbild. Am Ende der Reihe erscheint ein eigenes Gesamtdokument mit allen Quellen und Verzeichnissen.

    Einstieg verpasst? Schauen Sie unsere Einordnungsserie Teil 1: Warum die Frage neu zu stellen ist, Teil 2: Der lange Arm der USA, Teil 3: Die EU Data Boundary und die Aufsichtsbehörden, Teil 4: Copilot, die KI-Modelle und die Mitbestimmung, Teil 5: Digitale Souveränität und das Fazit.

    Sie möchten nicht auf die anderen Beiträge warten? Fordern Sie unseren vollständigen Expertenbericht an.

    Herausgeber ist die improve it GmbH aus Weingarten bei Karlsruhe. Dieser Beitrag gibt den Recherchestand Juni 2026 wieder, ist eine fachliche Einordnung und stellt keine Rechtsberatung dar.