Microsoft hat im August 146 Änderungen im Message Center veröffentlicht. Drei davon verändern mehr, als ihre Überschriften vermuten lassen. Sie haben eine Gemeinsamkeit, die sie leicht übersehen lässt: Es entstehen kaum neue Datenkategorien. Was entsteht, sind neue Verknüpfungen zwischen vorhandenen Beständen. Genau das ist im Verzeichnis von Verarbeitungstätigkeiten schwerer abzubilden als eine neue Datenart, und genau deshalb lohnt der Blick.
1. HR-Daten fließen über People Connectors nach Microsoft 365 (MC1457229)
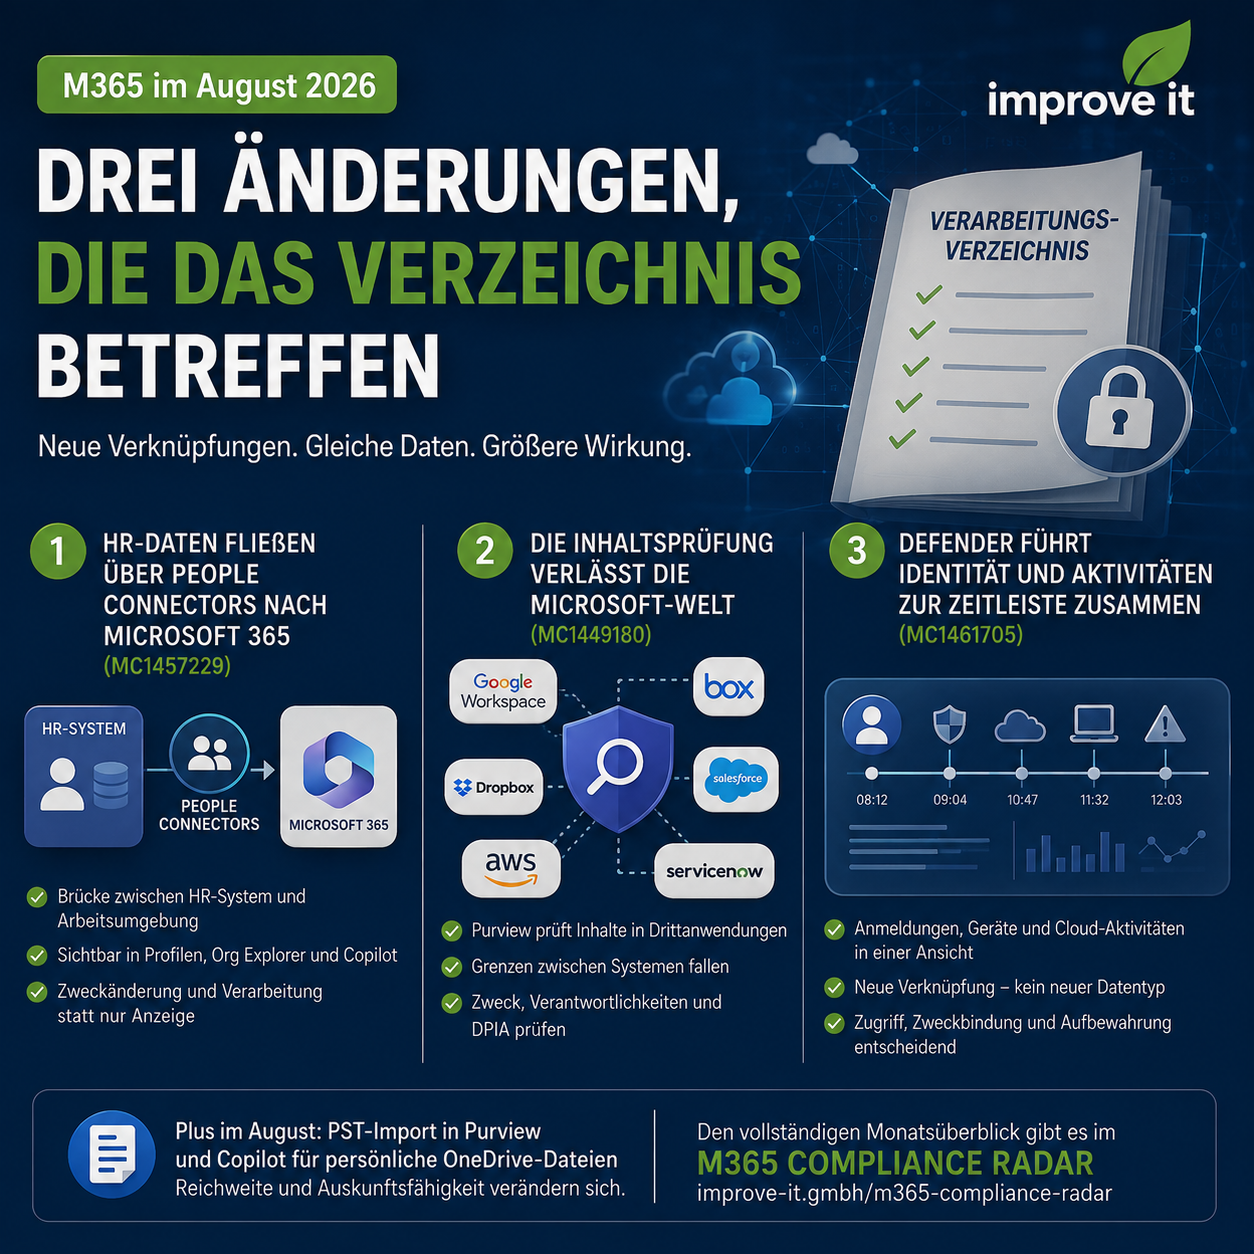
Was passiert: Die People Connectors von Microsoft 365 können ab sofort Angaben zur Assistenz aus externen HR- und Personalsystemen übernehmen. Microsoft nennt SAP SuccessFactors, Workday und eigene Konnektoren. Das Quellsystem bleibt der führende Datenbestand. Nach der Übernahme erscheinen die Angaben in den Microsoft-365-Profilerlebnissen, also auf Profilkarten in Outlook, Teams und SharePoint sowie im Org Explorer. Microsoft 365 Copilot kann die übernommenen Angaben für personenbezogene Antworten heranziehen und über sie hinweg schlussfolgern.
Warum das für den Datenschutz zählt: Die einzelne Angabe ist unspektakulär. Die Schnittstelle ist es nicht. Hier entsteht eine dauerhafte Brücke zwischen dem Personalsystem und der Arbeitsumgebung, und über dieselbe Brücke ließen sich später weitere Personalattribute übernehmen. Datenschutzrechtlich ist das eine Zweckfrage: Angaben, die im HR-System einem klar umrissenen Zweck dienen, werden in einer Umgebung sichtbar, in der ein anderer Zweck gilt. Dass Copilot darüber schlussfolgern kann, verschiebt die Frage zusätzlich von der Sichtbarkeit zur Verarbeitung.
Konkrete Maßnahmen:
- Feldliste anfordern: Welche Attribute werden tatsächlich übernommen, und aus welchem Quellsystem? Ohne diese Liste lässt sich die Verarbeitung nicht beschreiben.
- Als eigene Verarbeitung führen: Die Übernahme aus dem HR-System ist keine Nebenfunktion der Profilkarte, sondern eine Übermittlung zwischen zwei Systemen mit unterschiedlichem Zweck. Sie gehört als eigener Eintrag ins Verzeichnis.
- Erweiterungen an eine Entscheidung binden: Vereinbaren Sie, dass jede Erweiterung der übernommenen Felder vorher angezeigt wird. Ohne das wächst der Umfang schrittweise, und jeder einzelne Schritt wirkt zu klein, um darüber zu sprechen.
- Copilot-Grounding klären: Lassen Sie sich bestätigen, in welchen Copilot-Antworten die übernommenen Angaben verwendet werden. Das ist der Unterschied zwischen Anzeige und Verarbeitung.
- Informationspflichten prüfen: Wenn Personaldaten in einer neuen Umgebung sichtbar werden, ändert sich für die Betroffenen etwas. Die Information darüber sollte nicht erst auf Nachfrage erfolgen.
2. Die Inhaltsprüfung verlässt die Microsoft-Welt (MC1449180)
Was passiert: Microsoft Purview erweitert den Datenverlustschutz und die automatische Kennzeichnung auf Anwendungen außerhalb der Microsoft-Welt. Richtlinien lassen sich künftig direkt in Purview anlegen, die Anbindung erfolgt über die Konnektoren von Defender for Cloud Apps. Als unterstützte Ziele nennt Microsoft unter anderem Google Workspace, Box, Dropbox, Salesforce, ServiceNow, AWS und Cisco Webex. Vorschau ab Mitte August, allgemein verfügbar ab Anfang September bis Ende Oktober 2026.
Warum das für den Datenschutz zählt: Bisher war die Reichweite der Inhaltsprüfung an eine Systemgrenze gebunden, und diese Grenze war für alle Beteiligten nachvollziehbar. Sie fällt jetzt. Zusammen mit der im Juli angekündigten Prüfung auf Ebene des Netzwerkverkehrs entsteht ein durchgehender Prüfpfad, der die Grenze zwischen den Systemen nicht mehr kennt. Für das Verzeichnis heißt das: eine Verarbeitung an vielen Orten, mit je eigenem Verantwortlichen auf der Gegenseite. Und für die Beschäftigten heißt es, dass sich der Umfang der Prüfung nicht mehr aus dem verwendeten Werkzeug ableiten lässt.
Konkrete Maßnahmen:
- Bestandsaufnahme zuerst: Welche der genannten Anwendungen werden im Haus überhaupt genutzt, und ist eine Anbindung geplant? Ohne diese Antwort ist alles Weitere hypothetisch.
- Zweck vor der ersten Richtlinie festlegen: Sobald eine Richtlinie existiert, wirkt sie. Der Zeitpunkt für die Zweckbestimmung liegt davor, nicht danach.
- Schwellenwertprüfung ansetzen: Eine systematische Inhaltsprüfung über mehrere Systeme hinweg gehört zu den Fällen, in denen die Prüfung auf eine Datenschutz-Folgenabschätzung nicht übersprungen werden sollte.
- Verantwortlichkeiten klären: Bei jeder angebundenen Anwendung steht auf der Gegenseite ein eigener Anbieter mit eigenem Vertrag. Die Kette gehört dokumentiert, bevor sie entsteht.
- Beschäftigte informieren: Wenn die Prüfung Systemgrenzen überschreitet, sollte die Information darüber es auch tun. Eine allgemeine Aussage zu Microsoft 365 reicht dann nicht mehr.
3. Defender führt Anmeldungen, Geräte und Cloud-Aktivität zu einer Zeitleiste zusammen (MC1461705)
Was passiert: Im Defender-Portal führt die Zeitleiste auf der Identitätsseite künftig alle Aktivitäten und Warnungen zu einer Identität und den mit ihr verbundenen Konten chronologisch zusammen. Zusammengeführt werden Anmeldungen aus Microsoft Entra, Audit-Ereignisse aus der Graph-Schnittstelle, Aktivitäten in Cloud-Diensten und Geräteanmeldungen, ergänzt um Angaben zu Risiko und bedingtem Zugriff sowie neue Filter. Ausrollung ab Mitte September bis Mitte Oktober 2026.
Warum das für den Datenschutz zählt: Keine der Datenquellen ist neu, und jede einzelne ist für sich genommen gut begründet. Neu ist die Zusammenführung. Was bisher eine gezielte Abfrage über mehrere Systeme erforderte, ist künftig eine Ansicht mit Filtern. Damit sinkt die Hürde für eine Auswertung, die vorher an Aufwand und Fachkenntnis gebunden war. Aus Sicht der Datenminimierung ändert sich nichts an den erhobenen Daten, wohl aber an dem, was sich mit ihnen anstellen lässt. Genau diese Verschiebung sollte im Verzeichnis und im Berechtigungskonzept sichtbar werden.
Konkrete Maßnahmen:
- Zugriffskreis erheben: Wer darf die Identitätsseite im Defender-Portal öffnen? Diese Rolle ist nach der Änderung mehr wert als vorher.
- Nutzung an einen Anlass binden: Für die Untersuchung eines Sicherheitsvorfalls ist die Zeitleiste das richtige Werkzeug. Für alles andere sollte sie geschlossen bleiben, und das gehört schriftlich fixiert.
- Aufbewahrung der Quelldaten prüfen: Die Zeitleiste reicht so weit zurück, wie die zugrunde liegenden Protokolle vorgehalten werden. Wer die Aufbewahrung begrenzt, begrenzt auch die Zeitleiste.
- Im Verzeichnis nachziehen: Die Zusammenführung ist eine eigene Verarbeitung mit eigenem Zweck. Sie im Eintrag zur Protokollierung mitlaufen zu lassen, wird ihr nicht gerecht.
- Auskunftsfähigkeit klären: Wenn eine betroffene Person Auskunft verlangt, stellt sich die Frage, ob die Zeitleiste als Verarbeitung mitzuteilen ist. Diese Frage lässt sich vorab klären und muss nicht im Einzelfall entschieden werden.
Was noch im August-Newsletter steht
Zwei Punkte, die für die Löschkonzepte und die Auskunftsfähigkeit relevant sind. Purview erhält eine Importmöglichkeit für PST-Archive (MC1455013): Mail-Bestände, die bisher lokal und außerhalb jeder zentralen Suche lagen, werden nach dem Import durchsuchbar und für eDiscovery erreichbar. Das ist zunächst ein Ordnungsgewinn, verändert aber die Reichweite von Auskunftsersuchen erheblich. Und Copilot erschließt ab Ende August den persönlichen Dateibereich in OneDrive im Web (MC1459130), ausgerollt als Opt-out-Vorschau. Wer nicht widerspricht, hat zugestimmt, und die KI-Erschließung wandert damit aus dem gemeinsamen Ablagebereich in den persönlichen.
Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, welche Daten dabei entstehen und wo die Stellschrauben liegen. Die Bewertung im Einzelfall bleibt bei Ihnen.
Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar