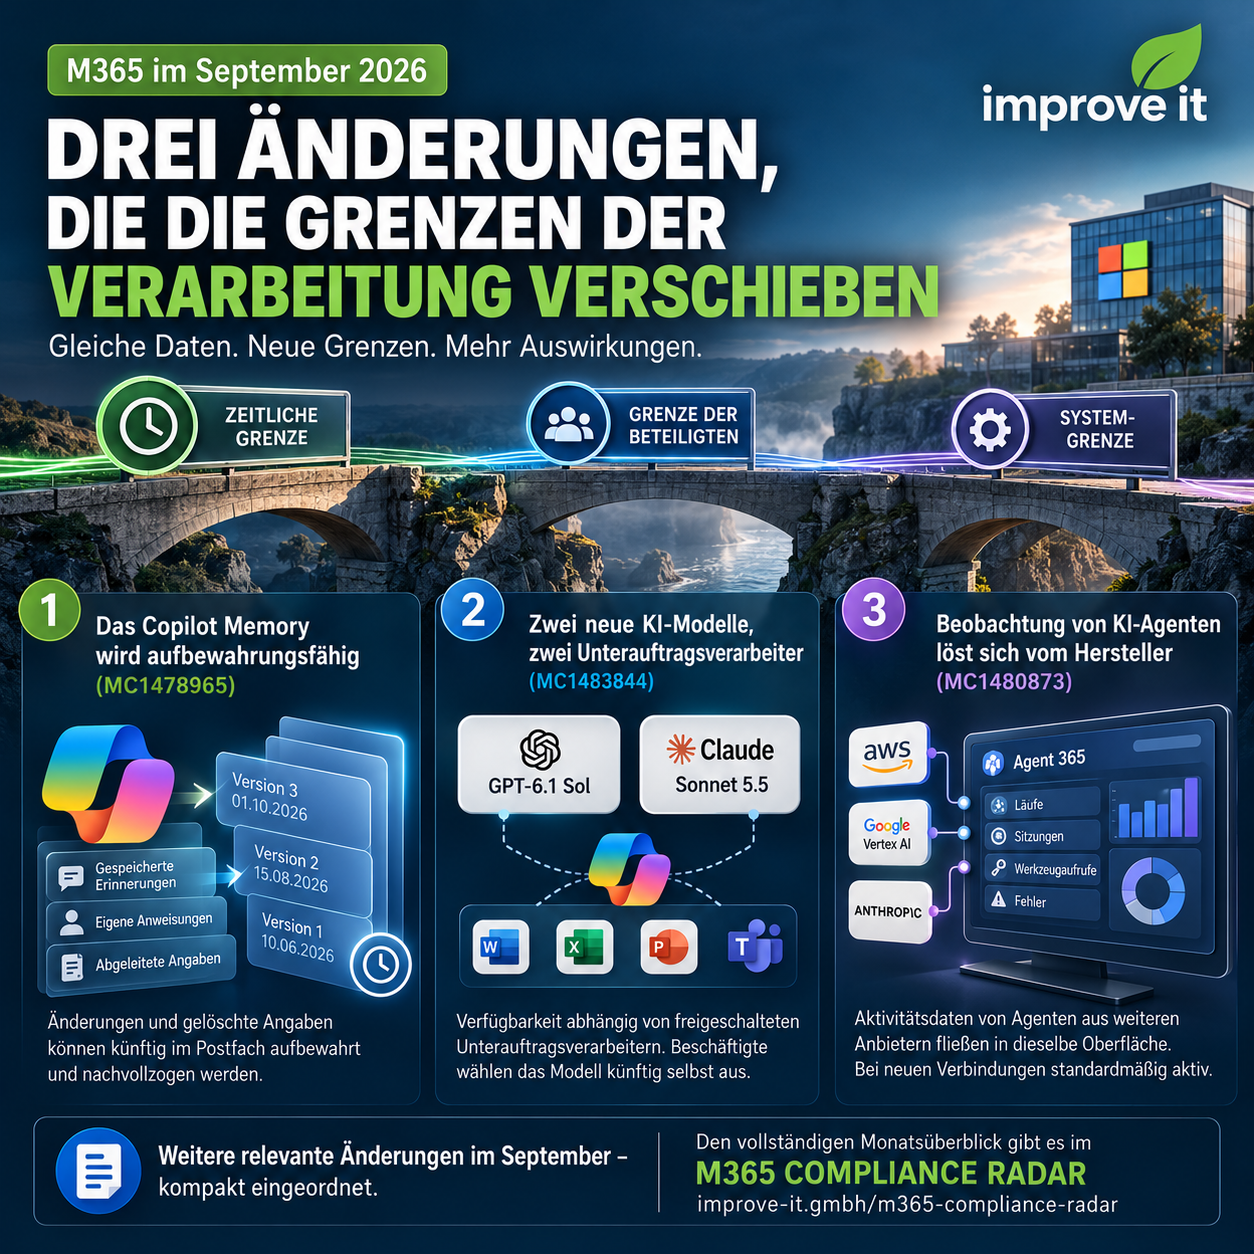
Microsoft hat im September 179 Änderungen im Message Center veröffentlicht. Drei davon sind für die Arbeit im Datenschutz bemerkenswert, und sie betreffen jeweils eine andere Grenze derselben Verarbeitung. Die erste verschiebt die zeitliche Grenze: Angaben über eine Person bleiben länger erhalten, als es die Person annimmt. Die zweite verschiebt die Grenze der Beteiligten: Es kommt darauf an, welche Unterauftragsverarbeiter im Mandanten freigeschaltet sind. Die dritte verschiebt die Systemgrenze: Die Beobachtung von KI-Agenten löst sich vom Hersteller. Keine dieser Änderungen erzeugt eine neue Datenkategorie. Alle drei verändern, was mit den vorhandenen geschieht.
1. Das Copilot Memory wird aufbewahrungsfähig (MC1478965)
Was passiert: Das Data Lifecycle Management in Microsoft Purview erhält eine Aufbewahrung für das Copilot Memory. Microsoft zählt drei Inhalte dazu: gespeicherte Erinnerungen, eigene Anweisungen zur Personalisierung und aus dem Chatverlauf abgeleitete Angaben über die Person. Wird ein Eintrag geändert oder gelöscht, lässt sich die vorherige Fassung im Postfach der betreffenden Person aufbewahren, sodass sich die Entwicklung des Gedächtnisses über die Zeit nachvollziehen lässt. Microsoft nennt als Zweck Compliance, Governance und Untersuchungen und verweist auf eDiscovery. Ausrollung ab Ende September bis Mitte Oktober 2026.
Warum das für den Datenschutz zählt: Es geht hier um abgeleitete personenbezogene Daten, und die sind für die Betroffenenrechte der unbequemste Fall. Die Person hat sie nicht angegeben, nicht bestätigt und meist nie gesehen. Mit der Aufbewahrung tritt eine zweite Eigenschaft hinzu: Die Löschung einer Ableitung entfernt sie nicht mehr, sondern erzeugt eine weitere Fassung neben der aufbewahrten. Damit stellt sich die Frage nach Artikel 17 nicht mehr theoretisch. Ebenso die nach Artikel 15, denn eine Auskunft über das Copilot Memory umfasst nach dieser Änderung auch die Vorfassungen. Und weil die Daten im Postfach der Person liegen, sind sie über dieselben Werkzeuge erreichbar wie der E-Mail-Bestand.
Konkrete Maßnahmen:
- Vor der Aktivierung entscheiden: Die Aufbewahrung ist eine Funktion, die eingeschaltet wird. Der Zeitpunkt für die Abwägung liegt davor, denn eine einmal entstandene Historie lässt sich nicht nachträglich wegdefinieren.
- Die drei Kategorien trennen: Gespeicherte Erinnerungen, eigene Anweisungen und abgeleitete Angaben haben unterschiedliche Rechtsgrundlagen und unterschiedliche Betroffenenerwartungen. Sie im Verzeichnis als eine Kategorie zu führen, bildet die Verarbeitung nicht ab.
- Auskunftsprozess vorab klären: Legen Sie fest, wie eine Auskunft nach Artikel 15 das Copilot Memory einschließt und ob die aufbewahrten Vorfassungen Teil der Auskunft sind. Diese Frage im Einzelfall zu entscheiden, kostet mehr als einmal darüber nachzudenken.
- Löschkonzept nachziehen: Welche Aufbewahrungsdauer gilt für die Vorfassungen, und was löst ihre Löschung aus? Ohne Frist gilt faktisch unbegrenzt.
- Transparenz herstellen: Wenn das System Schlussfolgerungen über Beschäftigte zieht und aufbewahrt, gehört das in die Informationen nach Artikel 13. Eine allgemeine Aussage zu Copilot deckt diesen Punkt nicht ab.
2. Zwei neue KI-Modelle, zwei Unterauftragsverarbeiter (MC1483844)
Was passiert: Microsoft rollt seit dem 30. September zwei weitere Modelle in die Modellauswahl von Microsoft 365 Copilot aus: GPT-6.1 Sol und Claude Sonnet 5.5. In Copilot Cowork und Copilot Studio laufen sie über die verbrauchsabhängige Abrechnung, in Word, Excel, PowerPoint und im Chat über die normale Copilot-Lizenz. Beschäftigte wählen das Modell künftig selbst aus. Entscheidend ist die Voraussetzung, die Microsoft ausdrücklich nennt: Claude Sonnet 5.5 setzt voraus, dass der Subprozessor Anthropic im Mandanten freigeschaltet ist, GPT-6.1 Sol für bestimmte Oberflächen den Subprozessor OpenAI.
Warum das für den Datenschutz zählt: Hier schließt sich ein Kreis, der im April begonnen hat. Damals wurden die Anthropic-Modelle standardmäßig aktiviert, im Juli kam OpenAI als Subprozessor hinzu und schaltete sich nach Ablauf einer Frist selbst scharf. Beide Entscheidungen wirken jetzt. Wer sie damals hat laufen lassen, bekommt die neuen Modelle automatisch; wer bewusst abgewählt hat, bekommt sie nicht. Die Verfügbarkeit einer Funktion hängt damit unmittelbar an der Zusammensetzung der Verarbeitungskette, und diese Zusammensetzung ist bei vielen Verantwortlichen nicht dokumentiert, sondern durch Zeitablauf entstanden. Das ist die eigentliche Nachricht des Monats für die Verzeichnisführung.
Konkrete Maßnahmen:
- Ist-Stand feststellen und datieren: Welche Subprozessoren sind im Mandanten heute freigeschaltet, seit wann, und auf welche Entscheidung geht das zurück? Ohne diese Notiz lässt sich die Verarbeitungskette nicht belegen.
- Den Zeitverlauf dokumentieren: Eine Momentaufnahme genügt nicht, wenn sich die Kette über Monate durch Voreinstellungen verändert hat. Für Auskünfte zu zurückliegenden Vorgängen zählt der damalige Stand.
- Die Unterauftragsverarbeiterliste abgleichen: Prüfen Sie, ob die im Vertragswerk geführte Liste den tatsächlichen Stand im Mandanten abbildet. Genau dafür ist sie da.
- Modellauswahl als Entscheidung behandeln: Ob Beschäftigte frei zwischen Modellen wählen oder eine einheitliche Vorgabe gilt, ist keine Komfortfrage. Sie bestimmt, welcher Verarbeiter im Einzelfall tätig wird.
- Benachrichtigungswege einrichten: Künftige Subprozessor-Änderungen sollten eine Information auslösen, die ankommt, statt im Message Center zu warten. Die Widerspruchsfristen sind kurz.
3. Die Beobachtung von KI-Agenten löst sich vom Hersteller (MC1480873)
Was passiert: Agent 365 holt die Aktivität von Agenten aus Amazon Bedrock, Google Vertex AI und Anthropic Claude Managed Agents in dieselbe Beobachtungsoberfläche wie die Microsoft-eigenen Agenten. Sichtbar werden je Agent Läufe, Sitzungen, Werkzeugaufrufe und Fehler. Agent 365 liest die Aktivität über die vorhandenen Zugangsdaten der jeweiligen Verbindung und führt die Agenten nicht selbst aus. Für bestehende Verbindungen bleibt die Erfassung ausgeschaltet, bis jemand sie einschaltet; bei neu angelegten Verbindungen ist sie standardmäßig aktiv. Ausrollung ab Ende September, allgemein verfügbar ab Ende Oktober 2026.
Warum das für den Datenschutz zählt: Die Richtung ist bemerkenswert. Bisher endete die Beobachtbarkeit an der Herstellergrenze, und diese Grenze war für alle Beteiligten nachvollziehbar. Künftig fließen Aktivitätsdaten aus den Umgebungen dreier weiterer Anbieter in eine Microsoft-Oberfläche. Für das Verzeichnis heißt das: eine Auswertung, mehrere Quellsysteme, je eigener Vertragspartner auf der Gegenseite. Hinzu kommt der Standardwert. Bei bestehenden Verbindungen ist die Erfassung aus, bei neuen ist sie an, und neue Verbindungen entstehen in aller Regel im Tagesgeschäft, ohne dass jemand eine Datenschutzfrage damit verbindet. Der Umfang wächst dann nicht durch eine Entscheidung, sondern durch Betrieb.
Konkrete Maßnahmen:
- Verbindungen erfassen: Bestehen überhaupt Verbindungen zu Agentenplattformen anderer Anbieter, und wer hat sie angelegt? Ohne diese Antwort ist alles Weitere hypothetisch.
- Standardwert bewusst setzen: Dass neue Verbindungen die Erfassung mitbringen, ist der Kern dieser Änderung. Legen Sie fest, ob das so bleiben soll, bevor die nächste Verbindung entsteht.
- Inhalt der Telemetrie klären: Werkzeugaufrufe und Sitzungen können Nutzdaten enthalten oder nur Metadaten. Diese Unterscheidung entscheidet darüber, ob hier personenbezogene Daten verarbeitet werden, und sie gehört schriftlich beantwortet.
- Vertragslage je Anbieter prüfen: Hinter jeder angebundenen Plattform steht ein eigener Anbieter mit eigenem Vertrag. Die Kette gehört dokumentiert, bevor die Auswertung läuft.
- Rollenkonzept erweitern: Wer die Oberfläche öffnet, sieht künftig mehr als vorher. Eine Berechtigung, die sich auf Microsoft-Agenten bezog, deckt diesen Umfang nicht mehr ab.
Was noch im September-Newsletter steht
Drei Punkte, die für Verzeichnis und Berechtigungskonzept relevant sind. Die Profilkarte zeigt künftig auch fachliche Vorgesetzte (MC1478957), übernommen aus SAP SuccessFactors oder Workday. Das ist die Fortsetzung der People Connectors aus dem August: Über dieselbe Brücke wandern weitere Personalattribute in die Arbeitsumgebung, jedes für sich zu klein, um darüber zu sprechen. Die klassischen Ansichten des Data Security Posture Management werden bis Jahresende abgelöst (MC1481315) und gehen in eine vereinheitlichte Sicht über, die klassische Datenquellen und KI-Anwendungen gemeinsam betrachtet. Die Trennung zwischen beiden Welten, die manche Vereinbarung noch zieht, verschwindet damit auf der Werkzeugebene. Und Meldungen aus dem Datenverlustschutz erscheinen ab dem 12. Oktober nicht mehr in der Vorfallliste von Defender XDR (MC1465771), sondern werden als Verhaltensdaten geführt und bleiben über die erweiterte Suche erreichbar. Wer eine Regelung auf eine bestimmte Oberfläche gestützt hat, sollte sie darauf prüfen.
Unsere Einordnungen sind fachlicher Arbeitsstand aus technischer Sicht und keine Rechtsberatung. Wir sagen, was eine Funktion tut, welche Daten dabei entstehen und wo die Stellschrauben liegen. Die Bewertung im Einzelfall bleibt bei Ihnen.
Den vollständigen Monatsüberblick gibt es im M365 Compliance Radar: improve-it.gmbh/m365-compliance-radar