Kategorie: Betriebsrat

  • Microsoft 365 und Datenschutz 2026: Die große Einordnung, Teil 1: Warum die Frage neu zu stellen ist

    Microsoft 365 und Datenschutz 2026: Die große Einordnung, Teil 1: Warum die Frage neu zu stellen ist

    Über diese Serie

    Kaum ein Thema im betrieblichen Datenschutz wird so hitzig diskutiert wie der Einsatz von Microsoft 365. Die Positionen reichen von „längst kein Problem mehr“ bis „grundsätzlich nicht rechtskonform betreibbar“. In dieser fünfteiligen Serie ordnen wir den Stand 2026 sachlich ein, Schritt für Schritt und mit Blick auf die Quellen. Am Ende der Serie veröffentlichen wir den vollständigen Bericht mit allen Nachweisen.

    Dieser Beitrag ist der Auftakt unserer Linkedin-Serie und eine fachliche Einordnung und keine Rechtsberatung. Wir sprechen bewusst keine Empfehlung für oder gegen Microsoft 365 aus. Diese Entscheidung liegt beim Verantwortlichen im Sinne der DSGVO, beraten durch Datenschutz, Informationssicherheit und, wo einschlägig, den Betriebsrat.

    Der Ausgangspunkt: Die Festlegung von 2022

    Die deutsche Debatte war jahrelang von der Festlegung der Datenschutzkonferenz vom November 2022 geprägt. Die Konferenz kam damals zu dem Schluss, auf Basis des seinerzeitigen Auftragsverarbeitungsvertrags von Microsoft lasse sich ein datenschutzkonformer Betrieb nicht nachweisen. Dieser Satz hat die Diskussion über Jahre bestimmt und wird bis heute zitiert.

    Wichtig ist der genaue Wortlaut. Es ging nicht um die Aussage, Microsoft 365 sei rechtswidrig, sondern um die fehlende Nachweisbarkeit auf Grundlage des damaligen Vertragswerks. Genau an diesem Punkt hat sich seither am meisten bewegt.

    Was sich seit 2022 verändert hat

    Drei Entwicklungen haben die Lage verschoben. Microsoft hat die EU Data Boundary im Februar 2025 fertiggestellt, also die vertraglich zugesagte Verarbeitung von Kundendaten innerhalb von EU und EFTA. Der Europäische Datenschutzbeauftragte hat sein Durchsetzungsverfahren gegen die EU-Kommission im Juli 2025 nach umfangreichen Nachverhandlungen eingestellt. Und mit dem Hessischen Beauftragten für Datenschutz und Informationsfreiheit hat sich im November 2025 erstmals eine deutsche Aufsichtsbehörde positiv zur Nutzbarkeit geäußert.

    Dem steht eine gegenläufige Bewegung gegenüber. Mit Microsoft 365 Copilot und der Einbindung von KI-Modellen mehrerer Anbieter sind neue Verarbeitungsszenarien entstanden, die teils außerhalb der mühsam errichteten europäischen Datengrenze stattfinden. Eine seriöse Bestandsaufnahme muss deshalb beide Richtungen abbilden: die deutlichen Verbesserungen auf der Plattformebene und die neuen Unschärfen auf der Ebene einzelner Dienste und Modelle. Genau das leistet diese Serie.

    Der rechtliche Rahmen: Die DSGVO

    Maßgeblich für den Einsatz von Microsoft 365 sind vor allem die Grundsätze der DSGVO. Im Zentrum steht die Rechenschaftspflicht aus Artikel 5 Absatz 2, an der sich schon die Kritik von 2022 festmachte. Hinzu kommen die Anforderungen an die Auftragsverarbeitung nach Artikel 28, der Maßstab für das Vertragswerk von Microsoft, die Sicherheit der Verarbeitung nach Artikel 32, die Datenschutz-Folgenabschätzung nach Artikel 35 und das Transferregime der Artikel 44 folgende.

    Diese Normen sind der rote Faden der gesamten Bewertung. Sie entscheiden nicht nur über die Zulässigkeit des Betriebs, sondern auch darüber, was der Verantwortliche dokumentieren muss, um seiner Rechenschaftspflicht zu genügen.

    Der wunde Punkt: Beschäftigtendaten nach dem Urteil C-34/21

    Für die Verarbeitung von Beschäftigtendaten, und um solche geht es im Unternehmenseinsatz ganz überwiegend, galt lange § 26 BDSG als zentrale Norm. Diese Grundlage ist erschüttert. Der Europäische Gerichtshof entschied im März 2023 in der Sache C-34/21 zu einer wortgleich an der DSGVO orientierten Vorschrift des hessischen Landesrechts, dass eine solche Norm keine spezifischere Vorschrift im Sinne des Artikel 88 ist und deshalb unangewendet bleiben muss.

    Weil § 26 Absatz 1 Satz 1 BDSG im Wortlaut nahezu identisch ist, gehen Aufsichtsbehörden und die herrschende Literatur davon aus, dass auch diese Norm überwiegend nicht mehr als eigenständige Rechtsgrundlage trägt. Als Rechtsgrundlage kommt seither in der Regel unmittelbar Artikel 6 Absatz 1 der DSGVO in Betracht, im Beschäftigtenkontext vor allem die Buchstaben b und f mit entsprechender Interessenabwägung und Dokumentation. Ein verabschiedetes Beschäftigtendatengesetz existiert nach unserer Recherche bis Juni 2026 nicht. Für M365-Einführungen bedeutet das ganz praktisch: Die Prüfung der Rechtsgrundlage muss direkt an der DSGVO ansetzen, eine pauschale Berufung auf § 26 BDSG genügt nicht mehr.

    Der oft übersehene Paragraf 25 TDDDG

    Ein Baustein wird in vielen Bewertungen übergangen. Das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz stellt in § 25 den Zugriff auf Endgeräte grundsätzlich unter Einwilligungsvorbehalt, soweit der Zugriff nicht unbedingt erforderlich ist für den vom Nutzer gewünschten Dienst. Die Norm ist technologieneutral und nicht auf Cookies beschränkt.

    Ob und in welchem Umfang die Telemetrie und Diagnosedatenerhebung der M365-Apps und von Windows im Einzelfall darunter fällt, haben die Behörden bislang nicht spezifisch für Microsoft 365 festgestellt. Die technologieneutrale Auslegung spricht dafür, eine ausdrückliche amtliche Aussage fehlt jedoch. Verantwortliche sollten diesen Punkt in der eigenen Prüfung ausdrücklich adressieren, etwa mit Blick auf Telemetriestufen, optionale verbundene Erfahrungen und die Konfiguration der Diagnosedaten.

    Zwischenfazit

    Die Ausgangslage 2026 ist eine andere als 2022. Die Plattform hat sich messbar verbessert, während der rechtliche Rahmen zugleich anspruchsvoller geworden ist, vor allem bei den Beschäftigtendaten. Damit ist die Bühne bereitet für die eigentlich strittige Frage, die im nächsten Teil im Mittelpunkt steht: der Zugriff durch US-Behörden und die Übermittlung von Daten über den Atlantik.

    In dieser Serie

    Teil 1: Warum die Frage neu zu stellen ist. Teil 2: Der lange Arm der USA. Teil 3: Die EU Data Boundary und die Aufsichtsbehörden. Teil 4: Copilot, die KI-Modelle und die Mitbestimmung. Teil 5: Digitale Souveränität und das Fazit. Sie möchten nicht auf die anderen Beiträge warten? Fordern Sie unseren vollständigen Expertenbericht an.

    Herausgeber ist die improve it GmbH aus Weingarten bei Karlsruhe, spezialisiert auf Datenschutz, Informationssicherheit und Compliance rund um Microsoft 365. Dieser Beitrag gibt den Recherchestand Mitte Juni 2026 wieder und stellt keine Rechtsberatung dar.
  • M365 im Juni 2026: Drei Änderungen, die Betriebsräte jetzt aktiv angehen sollten

    M365 im Juni 2026: Drei Änderungen, die Betriebsräte jetzt aktiv angehen sollten

    Beitrag zum improve it M365 Compliance Radar — Ausgabe Juni 2026

    Microsoft hat im Juni 2026 rund 161 Änderungen am Message Center veröffentlicht. Achtzehn davon sind für deutsche Betriebsräte mitbestimmungsrelevant. Drei Themen ragen so weit heraus, dass sie in den kommenden Wochen aktiv angegangen werden sollten — nicht später, weil bei allen drei die Umsetzung ohne aktives Zutun bereits läuft.


    1. Automatische Aufzeichnung und Transkription in Teams Call Queues (MC1401299)

    Was passiert: Ab Anfang August 2026 (GA: Mitte bis Ende August) können Administratoren die automatische Aufzeichnung und Transkription auf Ebene einzelner Call Queues in Microsoft Teams aktivieren. Sobald das für eine Warteschlange geschieht, werden alle von den Agenten der Queue angenommenen Anrufe ohne weitere Nutzeraktion aufgezeichnet, transkribiert und in SharePoint abgelegt. Über die Queues-App sind sie mit Teams-Premium-Lizenz abrufbar.

    Warum das brennt: Das ist ein klassischer Fall der Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG — Aufzeichnung von Arbeitsergebnissen einzelner Beschäftigter. Zusätzlich greift die TDDDG- und DSGVO-Perspektive, weil externe Anrufer über die Aufzeichnung informiert werden und wirksam einwilligen müssen. Ohne saubere Regelung sind sowohl arbeitsrechtliche Folgen als auch Bußgeldrisiken realistisch.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Bestandsaufnahme: Welche Call Queues gibt es aktuell? Welche werden im Servicekontext, welche intern genutzt? Verlangen Sie eine Liste aller aktiven Warteschlangen mit Zweck und Nutzergruppe.
    2. Freigabekonzept vereinbaren: Für jede Warteschlange muss vor Aktivierung schriftlich geklärt sein, ob Aufzeichnung und Transkription gemeinsam oder getrennt aktiviert werden, und für welchen Zeitraum. Trennung zwischen Quality Assurance (Stichprobe) und flächendeckend ist essentiell.
    3. Externe-Anrufer-Ansage abstimmen: Text der automatischen Aufzeichnungs-Ansage gemeinsam mit Datenschutzbeauftragtem und Rechtsabteilung festlegen — inklusive Widerspruchsmöglichkeit.
    4. Zugriffs- und Auswertungsregeln festlegen: Wer sieht Transkripte? Wer darf Aufzeichnungen abhören? Wie werden Auswertungen dokumentiert? Verbot der Nutzung für Leistungs- und Verhaltenskontrolle explizit in der BV verankern.
    5. Aufbewahrungsfristen setzen: Wie lange bleiben Aufzeichnungen und Transkripte verfügbar? Nach welcher Zeit werden sie automatisch gelöscht? Retention-Policy technisch prüfen.

    2. Microsoft 365 Archive: Datei-Ebene-Archivierung wird Standardfunktion (MC1381114)

    Was passiert: Was im Mai noch in Public Preview war, ist ab Anfang bis Ende Juli 2026 allgemein verfügbar — und wichtig: In Tenants mit aktiviertem Microsoft 365 Archive ist die Funktion standardmäßig auf allen SharePoint-Sites aktiv, sofern der Administrator sie nicht abschaltet. Nutzer mit Edit-Berechtigung können damit einzelne Dateien in den Archiv-Speicher verschieben; sie bleiben sichtbar am Ursprungsort, aber können nicht mehr direkt geöffnet werden.

    Warum das brennt: Der Schritt von Opt-in (Mai) zu Default-on (Juni) verändert die Reichweite fundamental. Nicht mehr nur bewusst konfigurierte Sites sind betroffen, sondern die gesamte SharePoint-Umgebung. In der Praxis bedeutet das: Sitzungsprotokolle, Bewerbungsunterlagen, Personalakten, Beurteilungen — alle diese Inhalte können durch einzelne Bearbeitungsberechtigte in den Archiv-Status versetzt werden. Retention- und BR-Vereinbarungen zur Aufbewahrung geraten schnell in Konflikt mit der neuen Standardfunktion.

    Konkrete Maßnahmen für den Betriebsrat:

    1. Tenant-Entscheidung dokumentieren: Bleibt die Datei-Archivierung tenant-weit aktiv oder wird sie zur Wiederkehr des Opt-in-Zustands deaktiviert? Diese Entscheidung mit Datum und Begründung schriftlich festhalten.
    2. Site-Governance nachziehen: Für sensible SharePoint-Sites (HR, Betriebsrat, Geschäftsführung, Compliance) explizit prüfen, ob Archivierung erlaubt bleibt und wer archivieren darf. Sensitivity-Label-basierte Sperre als technische Umsetzung.
    3. Beschäftigte informieren: Klarer Kommunikationsplan — was passiert bei Archivierung, wie lange dauert die Reaktivierung (sofort binnen 7 Tagen, danach bis zu 24 Stunden), wie erkennt man den Archiv-Status?
    4. Verhältnis zur Retention klären: Bestehende Retention-Policies bleiben laut Microsoft gültig — aber wie interagieren sie mit user-initiierter Archivierung? Beispielszenario „Compliance-relevante Datei wird vom Nutzer archiviert“ mit Datenschutz und IT durchspielen.
    5. Übersichts-Report vereinbaren: Regelmäßiger Auszug archivierter Dateien pro Site (quartalsweise), damit Muster erkennbar bleiben.

    3. OneDrive-Retention für nicht lizenzierte Konten (MC1381110)

    Was passiert: Ab Anfang Juli 2026 setzt Microsoft einen erzwungenen Lifecycle für nicht lizenzierte OneDrive-Konten in Kraft. Nach 60 Tagen ohne Lizenz wird OneDrive schreibgeschützt, nach 93 Tagen archiviert (kein direkter Nutzerzugriff mehr; eDiscovery und Legal Hold bleiben verfügbar). Bleibt das Konto insgesamt 12 Monate unlizenziert, drohen ab Juli 2027 endgültige Löschungen. Die Funktion ist standardmäßig aktiv, kein Opt-in erforderlich.

    Warum das brennt: Die Regel wirkt technisch, betrifft aber unmittelbar Datenbestände einzelner Beschäftigter. Bei Elternzeit, Langzeitkrankheit, Freistellungen oder unbedachten Lizenzentzügen können Inhalte in die Schreibschutz- oder Archivphase rutschen — und in extremen Fällen unwiederbringlich verloren gehen. Zusätzlich kollidiert das Verhalten mit dem Auskunftsrecht nach Art. 15 DSGVO, wenn Beschäftigte ihre eigenen Inhalte nicht mehr herausbekommen.

    Konkrete Maßnahmen für den Betriebsrat:

    1. HR-Prozess anpassen: Bei jedem Lizenzentzug (Austritt, längere Abwesenheit, Umstellung) explizite Prüfung, was mit dem OneDrive passiert. Datenübergabe an Vorgesetzte oder Nachfolger als Standardschritt in den Prozess integrieren.
    2. Elternzeit- und Freistellungsregelung: Für definierte Abwesenheiten (Elternzeit, Sabbatical, längere Krankheit) darf die Lizenz nicht ohne separate Freigabe entzogen werden. Ausnahme-Prozess mit HR und BR abstimmen.
    3. Beschäftigten-Information: Klare Kommunikation an alle Beschäftigten, was mit ihrem OneDrive passiert, wenn die Lizenz endet. Ansprechpartner für Datenanforderungen benennen.
    4. Sechzig-Tage-Warnung nutzen: Der 60-Tage-Fensterzeitraum vor Schreibschutz muss in den HR-Prozess einfließen, sodass Beschäftigte oder deren Vorgesetzte vor Ablauf informiert werden.
    5. Datenschutzrechtlichen Auskunftsanspruch absichern: Prozess dokumentieren, wie ehemalige Beschäftigte binnen der Monatsfrist nach Art. 12 Abs. 3 DSGVO Zugriff auf ihre archivierten OneDrive-Inhalte bekommen — insbesondere zwischen Tag 93 und der endgültigen Löschung.

    Was noch im Juni-Newsletter steht

    Neben den drei Top-Themen enthält der vollständige Juni-Newsletter fünfzehn weitere Einträge — darunter der Recap-App-Modus, der Meetings der letzten 30 Tage in einer durchsuchbaren Ansicht und optional als Audio-Podcast bündelt, die neuen Insider-Risk-Trigger für Microsoft Fabric, Box, Dropbox, Google Drive, Azure und AWS, sowie die Nutzer-basierte Aggregation von DLP-Alerts, die faktisch Verhaltensprofile pro Person erzeugt.

    Alle achtzehn Einträge sind rechtsinformiert bewertet, mit Querverweisen auf frühere Ausgaben (April, Mai) und mit konkreten Handlungsempfehlungen versehen. Wer den Newsletter regelmäßig beziehen möchte, findet den Zugang zum M365 Compliance Radar unter improve-it.gmbh/m365-compliance-radar.

  • KI-Agenten lesen Ihre Meeting-Transkripte – mit Sprecherzuordnung

    KI-Agenten lesen Ihre Meeting-Transkripte – mit Sprecherzuordnung

    Was im Juni 2026 in Microsoft 365 passiert ist, und warum Betriebsrat und Datenschutz vor Ende Juli handeln sollten

    Seit Juni 2026 rollt Microsoft eine Welle autonomer KI-Agenten in Microsoft 365 aus – darunter Excel- und Legal-Agenten, die über „Enterprise Search“ auf Dateien, E-Mails, Chats und Meeting-Transkripte mit Sprecherzuordnung zugreifen können, teils standardmäßig aktiviert. Die gute Nachricht: Microsoft liefert erstmals die passenden Kontrollhebel im Teams Admin Center und über die Graph API. Wer jetzt handelt, regelt den Zugriff selbst – die verbindliche Durchsetzung beginnt voraussichtlich Ende Juli 2026.

    Unsere Haltung dazu bleibt wie immer: Einordnung statt Panikmache. Das ist kein Grund für Alarm – aber ein klarer Anlass, jetzt zu prüfen, welche Agenten in Ihrem Tenant auf welche Inhalte zugreifen dürfen. Dieser Beitrag ordnet die Lage für Betriebsrat und Datenschutz ein.

    Was im Juni passiert ist

    Der Juni 2026 war im Microsoft Message Center klar der „Monat der Agenten“. Gleich mehrere autonome KI-Agenten sind ausgerollt oder erweitert worden:

    Der Excel Agent in Microsoft 365 Copilot durchsucht mit der neuen „Enterprise Search“ Unternehmensinhalte – Dateien, E-Mails, Meetings, Chats, Personen und Transkripte – und nutzt sie als Grounding für seine Antworten. Entscheidend: Die Funktion ist standardmäßig aktiviert („enabled by default“), bestehende Berechtigungen vorausgesetzt (MC1393811). Hinzu kommen der Legal Agent in Word zur Vertragsprüfung (weltweit, MC1388706), der eingebettete Planner Agent (MC1387810) sowie zentral veröffentlichbare „organization prompts“ für Copilot Chat (MC1396361). Parallel mussten früher selbstregistrierte Agenten bis zum 15. Juni 2026 unter dem neuen zentralen Verzeichnis Agent 365 neu registriert werden.

    Brisant für Mitbestimmung und Datenschutz ist weniger der einzelne Schreibassistent als der unauffällige Datenzugriff im Hintergrund: Agenten können auf Meeting-Transkripte mit Sprecherzuordnung zugreifen. Wer wann in einer Besprechung was gesagt hat, wird damit maschinell durchsuchbar und für einen Agenten verwertbar.

    Microsoft liefert im selben Monat aber auch die Gegenstücke – und genau das ist die eigentliche Nachricht:

    • Teams: Admin-Kontrollen für den Transkript-Zugriff (MC1393806, veröffentlicht 16.06.2026). Neue Einstellungen steuern, wie Apps und Agenten über die Microsoft Graph API auf Meeting-Transkripte zugreifen – ausdrücklich inklusive Transkripte mit Sprecherzuordnung. Pro App/Agent lässt sich der Zugriff erlauben oder blockieren. Der Rollout der Einstellungen beginnt Ende Juni 2026, die Durchsetzung (Enforcement) rund 30 Tage später, also etwa Ende Juli 2026.
    • Teams: zentrale Governance für built-in Agenten (MC1387573, veröffentlicht 11.06.2026). Die direkt integrierten Agenten – Channel Agent, Facilitator und Copilot Agent – benötigen keine Installation aus dem App-Store und lassen sich künftig zentral in einer eigenen Oberfläche im Teams Admin Center verwalten. Allgemeine Verfügbarkeit: Anfang bis Mitte Juli 2026.

    Dazu kommt auf der Überwachungsseite der Ausbau von Purview Insider Risk Management (MC1388723): neue Trigger mit Signalen aus Box, Dropbox, Google Drive, Azure und AWS – und das neue Szenario „risky AI usage“. Die Pseudonymisierung bleibt dort standardmäßig aktiv.

    Warum das die Mitbestimmung auslöst

    Der zentrale Hebel ist § 87 Abs. 1 Nr. 6 BetrVG: Mitbestimmungspflichtig ist die Einführung und Anwendung technischer Einrichtungen, die dazu geeignet sind, Verhalten oder Leistung der Beschäftigten zu überwachen. Die Eignung genügt – eine Überwachungsabsicht des Arbeitgebers ist nicht erforderlich. Damit ist die Juni-Welle ein Lehrbuchfall: Ein Transkript mit Sprecherzuordnung, das einem Agenten zugänglich ist, ist das Paradebeispiel einer überwachungsgeeigneten Einrichtung.

    Besonderer Reizpunkt ist das „enabled by default“ beim Excel Agent. Eine überwachungsgeeignete Funktion startet damit ohne aktive Entscheidung des Betriebs. Zusammen mit den in Teams direkt integrierten Agenten, die keine Installation mehr brauchen, verschiebt sich die Schwelle von „bewusst eingeführt“ zu „läuft schon mit“. Umso wichtiger ist die saubere Regelung.

    Der Betriebsrat hat dafür mehr als nur § 87 in der Hand: § 90 BetrVG verlangt die rechtzeitige Unterrichtung und Beratung bereits in der Planungsphase, nicht erst nach dem Rollout. § 80 Abs. 2 BetrVG gibt einen Anspruch auf Auskunft und Einsicht in die erforderlichen Unterlagen – einschließlich der Datenschutz-Folgenabschätzung. Und § 80 Abs. 3 BetrVG erlaubt die Hinzuziehung eines Sachverständigen, dessen Kosten der Arbeitgeber trägt; bei KI-Systemen ist diese Hinzuziehung gesetzlich erleichtert.

    Warum das die DSGVO berührt

    Ein Meeting-Transkript mit Sprecherzuordnung ist eindeutig personenbezogen (Art. 4 Nr. 1 DSGVO). Jeder Agent, der darauf zugreift, schafft eine neue Verarbeitung und potenziell neue Empfänger. Genau hier wird das „enabled by default“ des Excel Agent zum Prüfpunkt: Datenschutz durch Voreinstellung (Art. 25 Abs. 2 DSGVO) verlangt das datenschutzfreundlichste Preset – nicht den weitestreichenden Zugriff. Eine standardmäßig aktivierte, breite Grounding-Quelle steht zu diesem Grundsatz im Spannungsfeld und sollte aktiv eingeschränkt werden.

    Bei der Rechtsgrundlage für Beschäftigtendaten gilt: Nach dem EuGH-Urteil C-34/21 trägt § 26 BDSG allein nicht mehr als Erlaubnisnorm. Tragfähig ist die Verarbeitung über Art. 6 Abs. 1 lit. b bzw. f DSGVO, ergänzt durch eine Betriebsvereinbarung als spezifischere Regelung im Sinne von Art. 88 DSGVO. Beim Agenten-Einsatz auf Kommunikationsinhalten ist die Beteiligung des Betriebsrats damit nicht nur mitbestimmungs-, sondern auch datenschutzrechtlich der saubere Weg.

    Die Kombination aus neuer Technologie (autonome KI-Agenten), umfangreicher Verarbeitung von Beschäftigtendaten und systematischer Auswertungsmöglichkeit – etwa das Risk-Scoring im Insider Risk Management mit dem neuen Szenario „risky AI usage“ – macht eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO regelmäßig erforderlich. Das Verarbeitungsverzeichnis nach Art. 30 ist je Agent und Dienst zu aktualisieren.

    Was jetzt zu tun ist – das Prinzip

    Die gute Nachricht bleibt: Das alles ist konfigurierbar. Vier Leitlinien gelten für eine Einrichtung nach deutschem Datenschutz- und Mitbestimmungs-Standard:

    Allowlist statt Default-Zugriff. Der Zugriff von Apps und Agenten auf Meeting-Transkripte gehört standardmäßig auf „Block“; freigeschaltet wird nur, was geprüft und benötigt ist. Datenminimierung schlägt Bequemlichkeit.

    Datenschutzfreundliche Voreinstellungen aktiv setzen. „Enabled by default“ ist kein Schicksal. Auto-Transkription, breites KI-Grounding und der Excel-Agent-Zugriff lassen sich eingrenzen – über Berechtigungen, Sensitivity Labels und die neuen Teams-Kontrollen.

    Gruppenbasiert statt org-weit ausrollen. Agenten zuerst in einer mit Betriebsrat und Datenschutz abgestimmten Pilotgruppe, dann erweitern. Das wahrt die Erforderlichkeit und macht den Rollout mitbestimmungsfähig.

    Regeln vor dem Enforcement. Die § 90-Unterrichtung und die Verhandlung einer Betriebsvereinbarung jetzt starten – vor der für Ende Juli 2026 angekündigten Durchsetzung der Transkript-Kontrollen.

    Die konkrete Schritt-für-Schritt-Konfiguration haben wir für Admins, Datenschutz und Betriebsrat in einer kompakten Checkliste zusammengefasst – mit den fünf Einstellungs-Blöcken (Transkript-Zugriff, built-in Agenten, Excel-Agent-Grounding, Copilot-Organization-Prompts, Insider Risk Management) und einem 10-Punkte-Quick-Check für Ihren Tenant. [Checkliste kostenlos anfordern →]

    Sofort-Forderungen für den Betriebsrat

    • Default aus: Standardmäßig aktivierte Agenten-Zugriffe – allen voran der Excel Agent und der Zugriff auf Transkripte mit Sprecherzuordnung – deaktivieren, bis eine Betriebsvereinbarung steht.
    • Inventar offenlegen: Eine vollständige, laufend aktualisierte Liste aller aktiven Agenten und ihrer Zugriffsrechte vorlegen lassen, inklusive Datenschutz-Folgenabschätzung.
    • Verhandeln vor dem Enforcement: Die § 90-Unterrichtung und die BV-Verhandlung jetzt starten – vor der für Ende Juli 2026 angekündigten Durchsetzung der Transkript-Kontrollen.

    Was in die Betriebsvereinbarung gehört: eine klare Zweckbindung mit ausdrücklichem Verbot von Leistungs- und Verhaltensrankings, eine Positivliste erlaubter Agenten (alles Nicht-Gelistete ist gesperrt), ein Verbot des Agenten-Zugriffs auf Transkripte mit Sprecherzuordnung ohne BV-Grundlage, ein verbindliches Agenten-Inventar als Transparenzpflicht sowie Auswertungs- und Anlassverbote.


    Dieser Beitrag gibt den Stand von Juni 2026 wieder und ist eine fachliche Einordnung, keine Rechtsberatung. Microsoft ändert Funktionen, Voreinstellungen und Verarbeitungsorte sowie Menübezeichnungen laufend; prüfen Sie jede Einstellung vor dem Produktiveinsatz im eigenen Tenant und auf Microsoft Learn.

    Quellen: Microsoft 365 Message Center, Juni 2026 – MC1393806, MC1387573, MC1393811, MC1388706, MC1387810, MC1396361, MC1388723, MC1387681.

    Sie wollen wissen, welche Agenten in Ihrem Tenant aktuell auf Meeting-Transkripte und weitere Inhalte zugreifen dürfen – und wie Sie das vor der Durchsetzung Ende Juli 2026 begrenzen? In einem kostenlosen 15-Minuten-Erstgespräch ordnen wir gemeinsam ein, wo Ihr Tenant heute steht und welche Kontrollhebel für Betriebsrat und Datenschutz jetzt sinnvoll sind. Buchen Sie Ihren Termin direkt über unseren Bookings-Link – oder fordern Sie zunächst unser kostenloses Infopaket „M365 Compliance Radar“ an.

  • KI in Microsoft 365 für Betriebsräte: Kurzansicht und Quick Wins

    KI in Microsoft 365 für Betriebsräte: Kurzansicht und Quick Wins

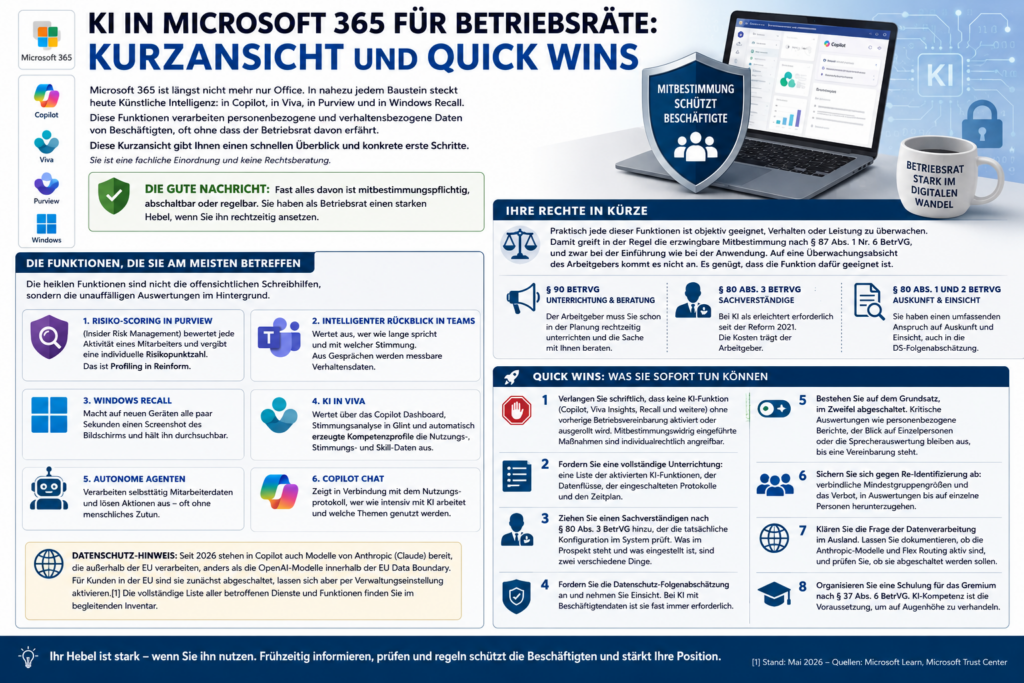
    Microsoft 365 ist längst nicht mehr nur Office. In nahezu jedem Baustein steckt heute Künstliche Intelligenz: in Copilot, in Viva, in Purview und in Windows Recall. Diese Funktionen verarbeiten personenbezogene und verhaltensbezogene Daten von Beschäftigten, oft ohne dass der Betriebsrat davon erfährt. Diese Kurzansicht gibt Ihnen einen schnellen Überblick und konkrete erste Schritte. Sie ist eine fachliche Einordnung und keine Rechtsberatung.

    Die gute Nachricht: Fast alles davon ist mitbestimmungspflichtig, abschaltbar oder regelbar. Sie haben als Betriebsrat einen starken Hebel, wenn Sie ihn rechtzeitig ansetzen.

    Die Funktionen, die Sie am meisten betreffen

    Die heiklen Funktionen sind nicht die offensichtlichen Schreibhilfen, sondern die unauffälligen Auswertungen im Hintergrund. Sechs davon sollten Sie kennen.

    Das Risiko-Scoring in Microsoft Purview (Insider Risk Management) bewertet jede Aktivität eines Mitarbeiters und vergibt eine individuelle Risikopunktzahl. Das ist Profiling in Reinform. Der intelligente Rückblick in Teams wertet aus, wer wie lange spricht und mit welcher Stimmung. Windows Recall macht auf neuen Geräten alle paar Sekunden einen Screenshot des Bildschirms und hält ihn durchsuchbar. Die KI in Viva wertet über das Copilot Dashboard, die Stimmungsanalyse in Glint und automatisch erzeugte Kompetenzprofile die Nutzungs-, Stimmungs- und Skill-Daten der Belegschaft aus. Autonome Agenten verarbeiten selbsttätig Mitarbeiterdaten und lösen Aktionen aus. Und Copilot Chat zeigt in Verbindung mit dem Nutzungsprotokoll, wer wie intensiv mit KI arbeitet.

    Dazu kommt eine Datenschutzfrage. Seit 2026 stehen in Copilot auch Modelle von Anthropic (Claude) bereit, die außerhalb der EU verarbeiten, anders als die OpenAI-Modelle innerhalb der EU Data Boundary. Für Kunden in der EU sind sie zunächst abgeschaltet, lassen sich aber per Verwaltungseinstellung aktivieren.[1] Die vollständige Liste aller betroffenen Dienste und Funktionen finden Sie im begleitenden Inventar.

    Ihre Rechte in Kürze

    Praktisch jede dieser Funktionen ist objektiv geeignet, Verhalten oder Leistung zu überwachen. Damit greift in der Regel die erzwingbare Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG, und zwar bei der Einführung wie bei der Anwendung. Auf eine Überwachungsabsicht des Arbeitgebers kommt es nicht an. Es genügt, dass die Funktion dafür geeignet ist.

    Drei weitere Hebel sind besonders nützlich. Nach § 90 BetrVG muss der Arbeitgeber Sie schon in der Planung rechtzeitig unterrichten und die Sache mit Ihnen beraten. Nach § 80 Abs. 3 BetrVG können Sie bei KI einen Sachverständigen hinzuziehen. Seit der Reform von 2021 gilt das bei KI als erleichtert erforderlich, und die Kosten trägt der Arbeitgeber. Nach § 80 Abs. 1 und 2 BetrVG haben Sie einen umfassenden Anspruch auf Auskunft und Einsicht, auch in die Datenschutz-Folgenabschätzung.

    Quick Wins: Was Sie sofort tun können

    Diese acht Schritte lassen sich ohne große Vorbereitung anstoßen und später in einer Betriebsvereinbarung sauber ausformulieren.

    1. Verlangen Sie schriftlich, dass keine KI-Funktion (Copilot, Viva Insights, Recall und weitere) ohne vorherige Betriebsvereinbarung aktiviert oder ausgerollt wird. Mitbestimmungswidrig eingeführte Maßnahmen sind individualrechtlich angreifbar.

    2. Fordern Sie eine vollständige Unterrichtung: eine Liste der aktivierten KI-Funktionen, der Datenflüsse, der eingeschalteten Protokolle und den Zeitplan.

    3. Ziehen Sie einen Sachverständigen nach § 80 Abs. 3 BetrVG hinzu, der die tatsächliche Konfiguration im System prüft. Was im Prospekt steht und was eingestellt ist, sind zwei verschiedene Dinge.

    4. Fordern Sie die Datenschutz-Folgenabschätzung an und nehmen Sie Einsicht. Bei KI mit Beschäftigtendaten ist sie fast immer erforderlich.

    5. Bestehen Sie auf dem Grundsatz, im Zweifel abgeschaltet. Kritische Auswertungen wie personenbezogene Berichte, der Blick auf Einzelpersonen oder die Sprecherauswertung bleiben aus, bis eine Vereinbarung steht.

    6. Sichern Sie sich gegen Re-Identifizierung ab: verbindliche Mindestgruppengrößen und das Verbot, in Auswertungen bis auf einzelne Personen herunterzugehen.

    7. Klären Sie die Frage der Datenverarbeitung im Ausland. Lassen Sie dokumentieren, ob die Anthropic-Modelle und Flex Routing aktiv sind, und prüfen Sie, ob sie abgeschaltet werden sollen.

    8. Organisieren Sie eine Schulung für das Gremium nach § 37 Abs. 6 BetrVG. KI-Kompetenz ist die Voraussetzung, um auf Augenhöhe zu verhandeln.

    Drei rote Linien

    Drei Dinge sollten ohne klare Regelung gar nicht erst laufen. Keine verdeckte Kontrolle von Leistung oder Verhalten durch Auswertungen, die als reine Produktivitätsanalyse ausgegeben werden. Keine automatisierten Personalentscheidungen ohne eine echte menschliche Letztentscheidung, denn ein bloßes Abnicken eines KI-Vorschlags reicht nach Art. 22 DSGVO nicht. Und keine ungeprüfte Übernahme von KI-Ergebnissen in Personalakten oder Entscheidungen, denn KI kann sachlich falschliegen.

    Fragebogen für das Erstgespräch

    Mit diesen Fragen gehen Sie vorbereitet in das erste Gespräch mit dem Arbeitgeber oder in eine Beratung. Sie helfen, in kurzer Zeit den Stand zu klären und die wichtigsten Lücken zu finden.

    FrageWorauf es ankommt
    Welche KI-Funktionen in Microsoft 365 sind in unserem Haus bereits aktiviert?Verschafft den Überblick. Häufig ist mehr aktiv, als im Gremium bekannt ist.
    Wer hat die Einführung geplant, und wurden wir nach § 90 BetrVG rechtzeitig unterrichtet?Klärt, ob das Beteiligungsrecht gewahrt wurde.
    Gibt es bereits eine Betriebsvereinbarung zu KI oder zu Microsoft 365?Zeigt, ob eine Grundlage besteht oder neu verhandelt werden muss.
    Liegt eine Datenschutz-Folgenabschätzung vor, und dürfen wir sie einsehen?Bei KI mit Beschäftigtendaten ist sie in der Regel Pflicht.
    Werden Auswertungen wie Insider-Risk-Scoring, Teams-Sprecherauswertung oder Viva-Insights genutzt?Das sind die mitbestimmungskritischsten Funktionen.
    Werden Daten auf einzelne Personen heruntergebrochen, oder gibt es Mindestgruppengrößen?Entscheidet über das Risiko der Re-Identifizierung.
    Sind die Anthropic-Modelle oder Flex Routing aktiv, also eine Verarbeitung außerhalb der EU?Wichtig für Drittlandtransfer und Betriebsvereinbarung.
    Ist Windows Recall auf den Geräten freigeschaltet?Lückenlose Bildschirmaufzeichnung ist die weitreichendste Einzelfunktion.
    Werden KI-Ergebnisse in Personalentscheidungen genutzt, und entscheidet am Ende ein Mensch?Berührt das Verbot rein automatisierter Entscheidungen.
    Welche Protokolle laufen mit, wer darf sie einsehen, und zu welchem Zweck?Klärt, ob aus Sicherheitsprotokollen eine verdeckte Leistungskontrolle werden kann.
    Können wir einen Sachverständigen hinzuziehen, und übernimmt der Arbeitgeber die Kosten?Nach § 80 Abs. 3 BetrVG bei KI erleichtert möglich.
    Wie werden wir über künftige Updates und neue Funktionen informiert?Cloud-Funktionen ändern sich laufend, eine einmalige Regelung reicht nicht.

    Möchten Sie KI in Microsoft 365 rechtssicher und reibungslos einführen?

    Sichern Sie sich unser kostenloses Expertenpaket für Datenschutz und Betriebsrat. Sie erhalten praxisnahe Leitfäden und Vorlagen direkt per Download – komplett unverbindlich. Jetzt kostenloses Expertenpaket anfordern ➔


    Über improve it

    Die improve it GmbH mit Sitz in Weingarten bei Karlsruhe begleitet Unternehmen und Betriebsräte beim Datenschutz, bei der Informationssicherheit und beim Compliance-konformen Betrieb von Microsoft 365. Wir stellen zertifizierte externe Datenschutzbeauftragte, führen interne Audits durch und bewerten mit dem M365 Compliance Radar fortlaufend die Änderungen an der Plattform, damit eine einmal getroffene Regelung nicht vom nächsten Update überholt wird. Interne Audits prüft und gibt unser nach ISO 19011 qualifizierter, von Bavaria Cert berufener Auditor frei. improve it ist Zertifizierungsbegleiter und keine akkreditierte Zertifizierungsstelle; wir stellen also keine Zertifikate aus, sondern beraten unabhängig und bereiten Sie auf die Zertifizierung vor.

    Wenn Sie diese Analyse für Ihre eigene Lage nutzen möchten, sprechen Sie uns an. In einem kostenfreien Erstgespräch klären wir Ihre wichtigsten Fragen und zeigen die nächsten Schritte. Sie erreichen uns über Kontakt – improve it GmbH.

    Hinweis

    Diese Kurzansicht bildet den Stand Juni 2026 ab und ist eine fachliche Einordnung, keine Rechtsberatung. Der Stand des Beschäftigtendatengesetzes, die Belastbarkeit des § 26 BDSG und das Zusammenspiel mit der KI-Verordnung der EU sind in Bewegung und im Einzelfall zu prüfen. Die Einstellungen in Ihrem eigenen System sind im Microsoft-Verwaltungsbereich zu überprüfen.


    [1] Microsoft Learn: Connect to an AI subprocessor, Anthropic models. https://learn.microsoft.com/en-us/microsoft-365/copilot/connect-to-ai-subprocessor

  • LaSuite: Frankreichs unabhängige Alternative zu Microsoft 365

    LaSuite: Frankreichs unabhängige Alternative zu Microsoft 365

    Frankreich ersetzt Teams und Zoom bis 2027 mit LaSuite durch eigene Lösungen – und zeigt Europa, wie digitale Souveränität im öffentlichen Sektor funktionieren kann. Am 27. Januar 2026 verkündete die französische Regierung offiziell den Ausstieg aus US-amerikanischen Videokonferenzlösungen. Mit „LaSuite Numérique“ hat die DINUM (Direction Interministérielle du Numérique) eine vollständig souveräne Alternative geschaffen, die bereits 500.000 Beschäftigte monatlich nutzen. Für deutsche Behörden und Unternehmen bietet dies wertvolle Erkenntnisse – und konkrete Kooperationsmöglichkeiten.

    Was ist LaSuite und wer steht dahinter?

    LaSuite Numérique ist Frankreichs souveräne Digital-Workplace-Plattform für den öffentlichen Dienst. Die DINUM – direkt dem Premierminister unterstellt – entwickelt und betreibt die Suite als Open-Source-Lösung unter MIT-Lizenz. Das Ziel: Eine gleichwertige Alternative zu Microsoft 365 und Google Workspace, bei der alle Daten ausschließlich in Frankreich auf SecNumCloud-zertifizierter Infrastruktur gespeichert werden.

    Die Suite umfasst sieben Kernkomponenten: Tchap für verschlüsseltes Messaging (600.000 Nutzer, basierend auf dem Matrix-Protokoll), Visio für Videokonferenzen, Docs für kollaboratives Schreiben, Fichiers als Cloud-Speicher, Grist als No-Code-Datenbank, France Transfert für große Dateien und einen KI-Assistenten auf Basis von Mistral AI. Seit Juli 2025 ist Tchap für alle Ministerien verpflichtend – ein deutliches Signal der strategischen Priorisierung.

    LaSuite Visio

    LaSuite Visio im Detail: Videokonferenzen ohne Kompromisse

    Die Videokonferenzlösung Visio bildet das Herzstück der aktuellen Offensive. Anders als oft angenommen basiert sie nicht auf Jitsi, sondern auf LiveKit – einer modernen WebRTC-Plattform mit starker Skalierbarkeit. Technisch unterstützt Visio bis zu 150 Teilnehmer, HD-Video, Bildschirmfreigabe, Chat und Aufzeichnung. Besonders hervorzuheben: Die KI-gestützte automatische Transkription mit Sprechererkennung (entwickelt vom französischen Startup Pyannote) und ab Sommer 2026 Echtzeit-Untertitel durch das KI-Labor Kyutai.

    Das Hosting erfolgt auf Infrastruktur von 3DS Outscale (Dassault Systèmes-Tochter) mit SecNumCloud-Zertifizierung – dem höchsten französischen Cloud-Sicherheitsstandard. Externe Teilnehmer können über einen Link beitreten, ohne Konto oder Installation. Aktuell nutzen 40.000-50.000 Beschäftigte Visio regelmäßig; bis Ende Q1 2026 sollen es 200.000 sein.

    Parallel existiert „Webinaire de l’État“ auf BigBlueButton-Basis für größere Veranstaltungen mit bis zu 350 Teilnehmern, Breakout-Rooms und Whiteboards – Funktionen, die Visio derzeit noch entwickelt.

    Warum Frankreich Microsoft den Rücken kehrt

    Der Hintergrund des Ausstiegs ist nicht nur technischer, sondern rechtlicher Natur. Im Juni 2025 sagte der Rechtsdirektor von Microsoft Frankreich vor dem französischen Senat unter Eid aus, er könne nicht garantieren, dass französische Bürgerdaten niemals ohne französische Genehmigung an US-Behörden übermittelt würden. Der US CLOUD Act verpflichtet amerikanische Unternehmen zur Datenherausgabe – unabhängig vom physischen Speicherort.

    Diese Aussage bestätigt, was Datenschützer seit Schrems II (2020) betonen: US-Cloud-Dienste können strukturell keine vollständige DSGVO-Konformität gewährleisten. Das EU-US Data Privacy Framework bietet zwar derzeit eine Rechtsgrundlage, basiert aber auf einer US-Exekutivanordnung, die jederzeit widerrufen werden kann.

    LaSuite eliminiert dieses Risiko vollständig: Alle Daten unterliegen ausschließlich französischem und EU-Recht. Die geschätzten Einsparungen: 1 Million Euro jährlich pro 100.000 Nutzer durch wegfallende Lizenzkosten.


    Einschub für Datenschutzbeauftragte und ISBs

    Compliance-Vorteile von LaSuite:

    • SecNumCloud-Zertifizierung mit über 350 technischen und rechtlichen Anforderungen
    • Immunität gegen US CLOUD Act, FISA 702 und andere extraterritoriale Gesetze
    • Keine Drittlandübermittlung – vollständige DSGVO-Konformität by Design
    • Transparente Open-Source-Codebasis (MIT-Lizenz)

    Schrems II-Relevanz: Während US-Dienste auf das fragile EU-US Data Privacy Framework angewiesen sind (Schrems III-Klage angekündigt), ist LaSuite von dieser Problematik vollständig entkoppelt.

    Einschränkungen: Noch keine HDS-Zertifizierung für Gesundheitsdaten; nicht für VS-NfD klassifizierte Inhalte freigegeben.


    Was bedeutet der Ansatz von LaSuite für Deutschland?

    Deutschland verfolgt mit openDesk einen parallelen Ansatz. Das Zentrum für Digitale Souveränität (ZenDiS) hat mit €45 Millionen Budget eine Suite entwickelt, die Nextcloud, Collabora, Open-Xchange, Element, Jitsi und OpenProject integriert. Stand September 2025 sind bereits 80.000 Arbeitsplätze migriert – darunter 60.000 Lehrkräfte in Baden-Württemberg und die Bundeswehr (7-Jahres-Vertrag mit BWI).

    Entscheidend: Deutschland und Frankreich kooperieren seit Februar 2024 in einem trilateralen Abkommen (mit den Niederlanden seit Dezember 2024). In gemeinsamen „100-Tage-Challenges“ entwickeln DINUM und ZenDiS Features wie die Docs/Notes-Komponente. Schleswig-Holstein hat bereits 40.000 E-Mail-Konten von Microsoft Exchange auf Open-Xchange migriert.

    Für deutsche Behörden ergeben sich zwei Optionen: Der Einsatz von openDesk mit seiner Nextcloud-Basis – oder perspektivisch die Nutzung interoperabler Module aus LaSuite. Die europäische Dimension wurde beim ersten EU-Gipfel zur Digitalen Souveränität im November 2025 in Berlin unterstrichen, bei dem ein EDIC (European Digital Infrastructure Consortium) für digitale Commons angekündigt wurde.

    Relevanz des LaSuite Ansatzes für Privatunternehmen

    Auch außerhalb des öffentlichen Sektors wächst das Interesse an souveränen Lösungen. 61% der westeuropäischen CIOs planen laut Gartner, Workloads zu lokalen Anbietern zu verlagern. Nextcloud (deutsches Unternehmen, mitarbeitereigen) verzeichnet eine Verdreifachung der Nachfrage und investiert mit „Sovereignty 2030″ €250 Millionen.

    Praktische Alternativen für Unternehmen umfassen:

    Sie nutzen Microsoft 365? Dann schauen Sie sich auch unsere M365 Compliance Radar & Auditor für Datenschutz, Betriebsrat an und erhalten Sie regelmäßige Updates zu allen relevanten Aktivitäten für Datenschützer, Betriebsräte und Informationssicherheitsbeauftragten.

    Fazit: Das LaSuite-Modell, ein Vorbild für Europa

    Frankreichs LaSuite demonstriert, dass digitale Souveränität kein Kompromiss sein muss. Mit 500.000 aktiven Nutzern, KI-gestützten Features und vollständiger rechtlicher Unabhängigkeit bietet die Suite eine ernstzunehmende Alternative zu US-Anbietern. Die deutsch-französische Kooperation schafft dabei Synergien, die einzelne Länder allein nicht erreichen könnten.

    Für Entscheider im öffentlichen Sektor ist die Botschaft klar: Die technischen und organisatorischen Voraussetzungen für den Umstieg sind geschaffen. Die Frage ist nicht mehr ob, sondern wann und wie schnell die Migration erfolgt. Frankreich hat mit dem 2027-Ziel den Takt vorgegeben – Deutschland sollte nicht zu lange warten, diesen aufzunehmen.

  • Microsoft 365 ist kein Tool – es ist Mitbestimmung auf Dauerbetrieb

    Microsoft 365 ist kein Tool – es ist Mitbestimmung auf Dauerbetrieb

    Viele Unternehmen behandeln Microsoft 365 wie eine klassische Software:
    Einführen, freigeben, Betriebsvereinbarung abschließen – fertig.

    Das Problem:

    Microsoft 365 ist kein statisches Tool. Es ist eine sich permanent verändernde Arbeitsumgebung. Und genau das stellt die Mitbestimmung vor neue Herausforderungen.

    Der Denkfehler: Einführung = erledigt

    In klassischen IT-Projekten funktioniert Mitbestimmung oft projektbezogen.
    Bei Microsoft 365 greift dieses Modell nicht mehr.

    • Funktionen ändern sich monatlich
    • Voreinstellungen werden angepasst
    • neue Dienste entstehen, alte verschwinden
    • Arbeitsweisen verändern sich – oft schleichend

    Ohne neues Projekt. Ohne formale Einführung. Ohne erneute Abstimmung.

    Wer Mitbestimmung ernst nimmt, muss akzeptieren:

    Mitbestimmung endet nicht mit dem Go-Live.

    Was Mitbestimmung bei Microsoft 365 wirklich bedeutet

    Mitbestimmung bei Microsoft 365 ist kein juristischer Sonderfall – sondern eine organisatorische Daueraufgabe.

    Konkret heißt das:

    • Nicht jede Änderung ist mitbestimmungspflichtig
    • aber relevante Änderungen müssen erkannt und eingeordnet werden
    • insbesondere dort, wo Verhalten, Leistung oder Daten der Mitarbeitenden betroffen sind

    Kritische Beispiele sind u. a.:

    • neue Teams-Funktionen
    • KI-gestützte Features
    • Auswertungen und Nutzungsanalysen
    • Automatisierungen und neue Standardkonfigurationen

    Die zentrale Frage lautet nicht: „Ist Microsoft 365 mitbestimmungspflichtig?“
    Sondern: „Welche Änderung hat welche Auswirkungen – und für wen?“

    Das eigentliche Problem: Niemand hat den Gesamtüberblick

    In der Praxis erleben wir immer wieder dasselbe Muster – wenn überhaupt alle Parteien beteiligt werden:

    • IT bewertet technisch
    • Datenschutz bewertet rechtlich
    • der Betriebsrat bewertet arbeitsrechtlich

    Alle für sich korrekt – aber ohne gemeinsamen Blick.

    Das führt zu:

    • verspäteter Einbindung des Betriebsrats
    • unnötigen Eskalationen
    • pauschalen Verboten oder Blockaden
    • Unsicherheit bei Management und IT

    Nicht aus bösem Willen – sondern aus fehlender Transparenz.

    Warum klassische Lösungen nicht mehr reichen

    Viele Organisationen verlassen sich auf:

    • einmalige Bewertungen
    • alte Betriebsvereinbarungen
    • manuelle Sichtung von Microsoft-Ankündigungen

    Das funktioniert nicht mehr.

    Microsoft 365 entwickelt sich schneller, als klassische Gremien- und Projektlogiken es abbilden können.
    Mitbestimmung wird dadurch nicht überflüssig – sondern anspruchsvoller.

    Ein pragmatischer Weg nach vorne

    Mitbestimmung bei Microsoft 365 braucht vor allem eines: Struktur.

    • frühzeitig erkennen, was sich ändert
    • einordnen, ob Mitbestimmung betroffen ist
    • bewerten, wie sich Änderungen konkret im Tenant auswirken
    • Entscheidungen faktenbasiert treffen – nicht aus dem Bauch heraus

    Nicht als Einzelaktion. Sondern kontinuierlich.

    Fazit

    Microsoft 365 ist kein IT-Projekt. Es ist ein dauerhaftes Veränderungssystem.

    Wer Mitbestimmung hier auf ein einmaliges Dokument reduziert, verliert früher oder später die Kontrolle.
    Wer Transparenz, Regelmäßigkeit und klare Einordnung schafft, macht Mitbestimmung wieder handlungsfähig.


    Wir unterstützen Ihre Organisation genau dabei:
    Microsoft-365-Änderungen verständlich einordnen – für Betriebsrat, Datenschutz, IT und Management.